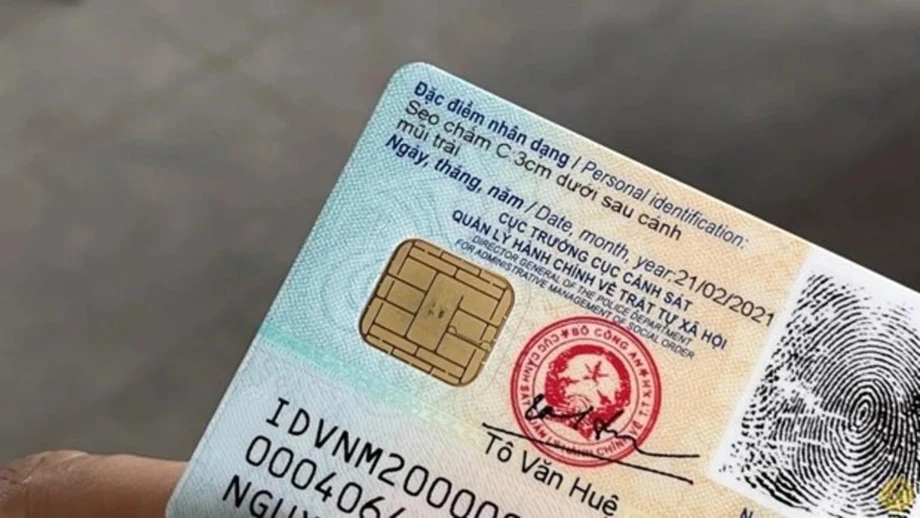
Verificações obrigatórias de identidade colocam o consentimento no centro do debate
O projeto de Lei sobre Identificação e Autenticação Eletrônicas do Vietnã exigiria verificações de identidade digital nacional para transações on-line em 11 setores, de serviços bancários e de saúde a criptoativos e jogos on-line. Em resposta a parlamentares em 4 de novembro de 2026, o ministro da Segurança Pública, Lương Tam Quang, afirmou que o sistema coletaria apenas as informações necessárias, exigiria consentimento e manteria o conteúdo das transações fora dos registros de identificação sincronizados.
Conteúdo
- Verificações obrigatórias de identidade colocam o consentimento no centro do debate
- O que o ministro prometeu sobre privacidade
- Quais serviços exigiriam autenticação?
- Identidades automáticas e o alcance da identificação estatal
- Um decreto separado já estabelece prazos para vincular contas
- Por que parlamentares querem mais do que verificações biométricas
- O projeto complementar vincularia a proteção ao nível de risco
- Dados de IA e transferências para o exterior teriam obrigações diferentes
- A escala do VNeID torna os detalhes decisivos
- Principais pontos
A proposta também permitiria que órgãos estatais criassem identidades digitais automaticamente quando bancos de dados nacionais ou especializados já contivessem informações completas e precisas. Pessoas e organizações abrangidas por essa disposição não precisariam fornecer novamente os mesmos dados nem fazer um cadastro separado.
Esses dois aspectos colocam uma questão prática no centro do debate parlamentar: como as pessoas exerceriam seu consentimento quando a autenticação fosse obrigatória para usar um serviço e uma identidade pudesse ser criada com base em informações que o Estado já possui? Quang detalhou medidas de proteção à privacidade, enquanto parlamentares pediram limites mais claros para a coleta, maior responsabilidade dos provedores de tecnologia e regras que distingam atividades rotineiras de transações de maior risco.
A proposta está sendo analisada junto com um projeto de Lei sobre Segurança de Dados durante a segunda sessão da 16ª Assembleia Nacional. Em conjunto, os projetos estabeleceriam regras para criar identidades digitais, verificar quem as utiliza e proteger os dados envolvidos.
O que o ministro prometeu sobre privacidade
Quang, que chefia o ministério responsável por apresentar o projeto de lei sobre identificação, disse aos parlamentares que as proteções à privacidade se aplicariam tanto às informações coletadas quanto à forma como os sistemas de identificação as trocam. Ele descreveu as salvaguardas propostas nos seguintes termos:
A coleta do mínimo de dados deve contar com o consentimento do titular dos dados; o conteúdo das transações não deve ser sincronizado; e os resultados da autenticação não devem ser compartilhados além do escopo permitido.
Titular dos dados é a pessoa cujas informações estão sendo processadas. Em termos cotidianos, a garantia de Quang significa que o sistema deve coletar apenas o necessário para identificar alguém, mantendo os detalhes da transação fora dos dados de identificação sincronizados.
Quang também afirmou que os princípios, as condições, o escopo e as finalidades do processamento de dados pessoais continuariam sujeitos à legislação vigente de proteção de dados pessoais. A identificação e a autenticação eletrônicas teriam de respeitar a Constituição e proteger os direitos e interesses de indivíduos, organizações e órgãos estatais.
O mecanismo de consentimento continua sendo uma questão central para os usuários. As explicações apresentadas ao Parlamento não esclareceram quais opções uma pessoa teria caso a recusa à coleta de dados a impedisse de concluir uma transação que exige autenticação.
Quais serviços exigiriam autenticação?
A Cláusula 5 do Artigo 23 exigiria que as transações nos seguintes setores fossem autenticadas por meio de uma identidade eletrônica nacional e vinculadas a ela:
- Valores mobiliários.
- Telecomunicações.
- Serviços bancários.
- Serviços postais.
- Comércio eletrônico.
- Saúde.
- Intermediários de pagamento.
- Carteiras digitais.
- Criptoativos.
- Jogos de vídeo on-line.
- Registro, locação e uso de nomes de domínio.
Autenticação significa verificar se quem usa um serviço é a pessoa que afirma ser. A vinculação conecta a conta do serviço ou a transação à identidade eletrônica nacional dessa pessoa. Para os clientes, a proposta tornaria essa identidade parte do acesso a uma ampla gama de atividades financeiras, comerciais e digitais.
Ministros e chefes de órgãos com status ministerial também poderiam designar transações de outros setores quando elas apresentassem alto risco ou criassem obrigações legais substanciais. Portanto, o alcance do sistema poderia ir além dos 11 setores mencionados no projeto.
Thạch Phước Bình, deputado por Vĩnh Long, propôs classificar as transações de acordo com o risco. Seus exemplos mostram por que os detalhes importam: marcar uma consulta médica envolve um grau de sensibilidade diferente do acesso a prontuários, assim como consultar uma conta bancária difere de fazer uma transferência de alto valor.
Identidades automáticas e o alcance da identificação estatal
Os Artigos 7 e 8 tratam de quem ou do que pode receber uma identidade eletrônica e de quais categorias os órgãos estatais identificariam. As categorias vão além de indivíduos e organizações e incluem locais, espaços, entidades associadas a dados fundamentais ou importantes, entidades certificadas como proprietárias ou usuárias de bens considerados de alto risco e entidades que envolvem segredos de Estado.
O governo publicaria a lista de entidades sujeitas à identificação estatal e estabeleceria um cronograma de implementação. Para as entidades especificadas no Artigo 8, os órgãos criariam identidades automaticamente e emitiriam códigos nacionais de identificação quando já houvesse informações completas e precisas em bancos de dados nacionais ou especializados.
O benefício administrativo é direto: uma organização ou pessoa não precisaria fornecer informações que o Estado já possui. O debate sobre privacidade diz respeito à abrangência das categorias, às informações associadas a elas e às regras que regeriam seu uso.
Um resumo divulgado em 25 de outubro também incluía a identificação de eventos, transações e comportamentos. O Ministério das Finanças, o Ministério da Justiça, o Ministério da Indústria e Comércio e a Suprema Corte Popular pediram esclarecimentos sobre essa ampliação. Não está claro se ela permanece no projeto revisado, pois o texto integral encaminhado à Assembleia Nacional ainda não havia sido divulgado.
A câmara empresarial VCCI alertou, durante a consulta, que a redação poderia sujeitar quase todas as transações comerciais e civis comuns a obrigações de identificação. Em 26 de outubro, a Comissão de Defesa Nacional, Segurança e Relações Exteriores da Assembleia Nacional também advertiu que permitir que órgãos setoriais ou provedores de serviços escolhessem quais campos de dados coletar poderia levar a abusos e violações de privacidade.
Um decreto separado já estabelece prazos para vincular contas
O projeto de lei se soma a uma medida já vigente, o Decreto 320/2026, que entrou em vigor em 28 de setembro de 2026. O decreto exige que determinadas contas de transações eletrônicas sejam vinculadas e autenticadas por meio do VNeID, a plataforma nacional de identificação eletrônica do Vietnã.
As duas medidas mencionam 11 setores cada, mas as listas são diferentes. O decreto abrange educação, valores mobiliários, telecomunicações, serviços bancários, comércio eletrônico, notas fiscais eletrônicas, transporte, turismo, produtos farmacêuticos, saúde e redes sociais vietnamitas. Contas em plataformas como Facebook, TikTok e Zalo também são descritas como sujeitas às exigências de vinculação previstas no decreto.
O prazo para vincular as contas dos serviços abrangidos é 31 de dezembro de 2026. Para contas bancárias, o prazo é posterior: 30 de junho de 2027. As redes sociais não aparecem na lista de 11 setores do projeto de lei, enquanto o projeto inclui expressamente criptoativos, carteiras digitais, jogos on-line e serviços de nomes de domínio.
O cronograma reúne obrigações já vigentes e mudanças propostas:
- Julho de 2026: o Vietnã adotou sua estratégia nacional de transformação digital para cinco anos.
- 28 de setembro de 2026: o Decreto 320/2026 entrou em vigor.
- 25 e 26 de outubro de 2026: um resumo do projeto e as preocupações da comissão parlamentar colocaram em foco o alcance da identificação.
- 4 de novembro de 2026: a Assembleia Nacional debateu os projetos de lei sobre identificação e segurança de dados.
- 21 de novembro de 2026: a sessão parlamentar tem encerramento previsto, e o projeto de lei sobre identificação está entre as medidas que devem ser aprovadas.
- 31 de dezembro de 2026: vence o prazo para vincular as contas dos serviços abrangidos.
- 30 de junho de 2027: vence o prazo para vincular contas bancárias.
Por que parlamentares querem mais do que verificações biométricas
Phạm Trọng Nhân, deputado pela Cidade de Ho Chi Minh, alertou que os avanços da inteligência artificial estão enfraquecendo a confiança na confiabilidade de rostos, vozes e impressões digitais. Ele disse que a biometria continua sendo necessária, mas não deve ser o único método para prevenir fraudes.
A autenticação biométrica verifica uma característica física ou comportamental associada a uma pessoa. Ferramentas de IA podem imitar algumas dessas características, dificultando que um sistema diferencie um usuário legítimo de alguém que apresenta material falsificado.
Tô Ái Vang, deputada por Cần Thơ, pediu que a responsabilidade por resultados incorretos de sistemas de autenticação por IA fosse mais bem definida. Ela disse que a proposta atribui a responsabilidade final às organizações ou aos indivíduos que tomam decisões com base nos resultados, mas que também é preciso considerar a relação com o desenvolvedor ou provedor da tecnologia.
Triệu Thị Ngọc Diễm, outra deputada por Cần Thơ, propôs proibir expressamente a coleta, o uso, a divulgação ou o compartilhamento não autorizados de dados de identificação e fatores de autenticação. Ela mencionou o risco de criminosos negociarem dados faciais, dados de voz e senhas de uso único. Sua proposta trata de informações que podem se tornar um meio de acessar a conta de outra pessoa.
O projeto complementar vincularia a proteção ao nível de risco
O projeto de Lei sobre Segurança de Dados criaria cinco níveis de risco à segurança dos dados. Os controladores, ou seja, as organizações ou entidades responsáveis por decidir como os dados são processados, classificariam os riscos e aplicariam as proteções correspondentes. A supervisão ocorreria principalmente por meio de inspeções posteriores a essas decisões.
A proteção abrangeria todo o ciclo de vida dos dados, desde a concepção de um sistema até a destruição das informações. Quang disse que o objetivo da classificação é adequar as obrigações aos danos que uma violação poderia causar, de modo que atividades menos sensíveis tenham exigências mais leves, enquanto exposições mais perigosas recebam proteção reforçada.
Os cinco níveis corresponderiam aos cinco níveis dos sistemas de informação previstos na legislação de cibersegurança. A Cláusula 4 do Artigo 8 permitiria que as organizações reutilizassem resultados de classificações de risco de cibersegurança já existentes, evitando duas avaliações separadas do mesmo sistema.
Os níveis de risco propostos coexistiriam com as categorias de dados fundamentais e importantes previstas na Lei de Dados. Eles orientariam a escolha das medidas de segurança, enquanto as categorias existentes continuariam valendo. O debate também abordou a divisão de responsabilidades entre os ministérios da Segurança Pública e da Defesa Nacional, a criptografia de segurança e a criptografia pós-quântica, concebida para resistir a ataques feitos com futuros computadores quânticos.
Dados de IA e transferências para o exterior teriam obrigações diferentes
O projeto de lei sobre segurança de dados exigiria que organizações que desenvolvem ou utilizam IA protegessem a origem e a integridade dos dados de treinamento e dos dados produzidos a partir deles. Proibiria o envenenamento de dados e a extração não autorizada, além de prever intervenção e supervisão humanas nas decisões automatizadas.
Envenenamento de dados é a adulteração deliberada das informações usadas para treinar um sistema de IA, o que pode levá-lo a produzir resultados pouco confiáveis ou manipulados. Nos serviços de identificação, a qualidade e a segurança dessas informações são importantes porque erros automatizados podem determinar se uma pessoa será aceita ou rejeitada.
As transferências e o processamento de dados além das fronteiras estariam sujeitos a procedimentos diferentes conforme o risco. Os dados dos níveis um e dois estariam isentos dos procedimentos previstos nesta lei. Os controladores que lidassem com dados de nível três fariam suas próprias avaliações e manteriam registros.
As transferências envolvendo os níveis quatro e cinco exigiriam avaliação e aprovação das autoridades competentes antes de serem realizadas. O projeto também trata de solicitações de dados feitas por governos estrangeiros, das obrigações de provedores de serviços que operam além das fronteiras e do uso de avaliações de segurança de dados nos procedimentos já existentes para investimentos e transferências de tecnologia.
A escala do VNeID torna os detalhes decisivos
Até outubro, o VNeID havia emitido 86,4 milhões de contas de identidade eletrônica para cidadãos vietnamitas. A plataforma tinha mais de 70 funcionalidades, registrava mais de 500 milhões de visitas e atraía entre três milhões e seis milhões de usuários por dia.
Esses números diários de usuários equivalem a cerca de 3,5% a 6,9% das contas emitidas. Os dados descrevem uma plataforma com uma base de cadastros muito ampla e um grupo menor de pessoas que a utiliza em um determinado dia, mesmo antes de o projeto de lei ampliar seu papel em transações essenciais.
O governo apresenta as medidas de identificação como ferramentas para combater fraudes on-line, proteger a infraestrutura digital e reduzir o trabalho administrativo no âmbito de sua estratégia nacional de transformação digital. Para os usuários, as mudanças concretas dizem respeito ao acesso a serviços, ao tratamento de registros existentes e à responsabilidade quando uma verificação de identidade dá errado.
Quang disse que o órgão responsável pela elaboração trabalharia com a comissão da Assembleia Nacional responsável por defesa, segurança e relações exteriores para incorporar as observações dos parlamentares e apresentar um relatório à Comissão Permanente antes de finalizar os projetos de lei. O próximo marco legislativo é o encerramento previsto da sessão em 21 de novembro; os prazos já estabelecidos para vinculação de contas continuam valendo independentemente do debate sobre a nova proposta.
Principais pontos
- O projeto de lei sobre identificação exigiria autenticação por identidade digital nacional para transações em 11 setores, com autorização para incluir outras transações de alto risco.
- Quang prometeu coleta mínima de dados, consentimento, limites para o compartilhamento de resultados de autenticação e a não sincronização do conteúdo das transações.
- Órgãos estatais poderiam criar automaticamente determinadas identidades com base em informações completas e precisas já existentes em bancos de dados públicos.
- Um decreto separado estabelece os prazos de 31 de dezembro de 2026 e 30 de junho de 2027 para vinculação de contas bancárias.
- Parlamentares pediram regras mais rigorosas sobre a responsabilidade de provedores de IA, fraudes biométricas e uso não autorizado de informações de identificação.
- O projeto complementar de segurança de dados propõe cinco níveis de risco, supervisão humana de decisões automatizadas e procedimentos mais rigorosos para transferências de dados nos níveis de risco mais altos.