Dez pessoas e uma operação russa são alvo
Os Estados Unidos impuseram sanções a oito norte-coreanos, dois russos e uma organização controlada pela Coreia do Norte que opera na Rússia em 28 de outubro. O alvo é uma rede acusada de transformar empregos em empresas legítimas em fonte de financiamento para os programas de armas de Pyongyang.
Conteúdo
- Dez pessoas e uma operação russa são alvo
- Como um emprego legítimo vira fonte oculta de receita
- O centro russo e seus intermediários financeiros
- Por que os empregadores enfrentam mais do que prejuízos com a folha de pagamento
- Criptomoedas e IA dão suporte à operação
- O que muda com as sanções
- Uma ofensiva mais ampla ao longo de vários meses
- Por que Washington busca uma resposta internacional
- Financiamento de armas e diplomacia continuam ligados
- Principais pontos
O Escritório de Controle de Ativos Estrangeiros (OFAC, na sigla em inglês) do Departamento do Tesouro designou o Centro de Desenvolvimento Técnico e Financeiro First e pessoas acusadas de apoiar empregos fraudulentos na área de tecnologia da informação. Segundo o Tesouro, seis dos sancionados têm ligação com o centro.
Os detalhes financeiros mostram como intermediários teriam ajudado a movimentar os recursos. O Tesouro acusou o cidadão russo Vitold Viktorovich Obertas de converter quase US$ 2 milhões em criptomoedas e realizar transações de pelo menos US$ 1,25 milhão em outras moedas para autoridades norte-coreanas desde janeiro de 2025. Outro russo, Ilya Aleksandrovich Boykov, teria ajudado a processar, desde 2024, transações em criptomoedas no valor de US$ 3,5 milhões para uma entidade norte-coreana já sancionada.
Segundo o Tesouro, a operação mais ampla gera centenas de milhões de dólares por ano ao colocar trabalhadores norte-coreanos de tecnologia em empresas usando identidades roubadas e documentos falsos. A maior parte dos salários é repassada ao governo, de acordo com o departamento, e usada para financiar programas de armas de destruição em massa e mísseis balísticos.
Como um emprego legítimo vira fonte oculta de receita
Trabalhadores norte-coreanos supostamente escondem sua nacionalidade e identidade para conseguir empregos na área de tecnologia em empresas americanas e de países aliados. Os empregadores acreditam estar contratando candidatos comuns, enquanto os profissionais fazem parte de uma operação no exterior dirigida por Pyongyang.
O trabalho remoto abre uma brecha porque o trabalhador e o empregador talvez nunca se encontrem pessoalmente. Documentos falsos, dados pessoais roubados e identidades profissionais inventadas podem fazer o candidato parecer morar em outro lugar ou ter uma trajetória diferente.
O trabalho em si pode ser real. Uma empresa pode receber software ou outros serviços técnicos, enquanto os pagamentos salariais viram receita para o governo norte-coreano. O Tesouro descreve uma operação que envolve milhares de profissionais de tecnologia clandestinos em busca de empregos remotos em mercados ocidentais e de outros países.
Em agosto, uma reportagem examinou os mecanismos desses esquemas de emprego remoto da Coreia do Norte e descreveu intermediários que recebiam laptops das empresas e providenciavam acesso remoto. Esse tipo de arranjo permite que alguém no exterior opere um computador localizado fisicamente onde o empregador espera que o trabalhador esteja.
A reportagem anterior citou conclusões do Departamento de Justiça segundo as quais mais de 80 americanos tiveram suas identidades roubadas para esses esquemas. Para essas pessoas, a fraude vai além de ver um nome desconhecido em uma candidatura a emprego: seus dados pessoais passam a integrar o histórico profissional e as atividades financeiras de outra pessoa.
O centro russo e seus intermediários financeiros
O Centro de Desenvolvimento Técnico e Financeiro First é uma entidade controlada pela Coreia do Norte e localizada na Rússia. Segundo o Tesouro, o centro empregou profissionais norte-coreanos de TI altamente qualificados e usou transações sofisticadas em criptomoedas para gerar milhões de dólares para o regime.
Seis pessoas designadas têm ligação com o centro, que está no centro desta ação de sanções. A medida também inclui pessoas acusadas de ajudar a rede mais ampla a movimentar dinheiro, indicando que Washington está mirando tanto a operação de empregos quanto seu suporte financeiro.
Obertas teria convertido quase US$ 2 milhões em criptomoedas e realizado transações de pelo menos US$ 1,25 milhão em outras moedas desde janeiro de 2025. A conversão de moedas é importante porque os ganhos recebidos de uma forma talvez precisem ser trocados antes que outra pessoa ou organização possa usá-los.
Boykov teria facilitado, desde 2024, transações em criptomoedas equivalentes a US$ 3,5 milhões para uma entidade norte-coreana já sancionada. O suposto papel dele ilustra por que o Tesouro está perseguindo intermediários além das organizações que recebem o dinheiro.
Os valores das transações se referem a períodos e atividades diferentes. A estimativa mais ampla do Tesouro, de centenas de milhões de dólares em receitas anuais, diz respeito à operação internacional de trabalhadores de TI, enquanto esses montantes descrevem intermediários específicos acusados de ajudar a operação a funcionar.
Por que os empregadores enfrentam mais do que prejuízos com a folha de pagamento
Segundo o Tesouro, alguns trabalhadores norte-coreanos de TI instalaram malware, roubaram dados confidenciais e informações proprietárias e extorquiram empresas depois de obter acesso às redes corporativas. Malware é um software criado para realizar ações nocivas ou não autorizadas. Informações proprietárias podem incluir código de software, projetos e outros materiais que uma empresa mantém em sigilo.
Uma conta de funcionário pode dar acesso a sistemas que normalmente não ficam ao alcance de pessoas de fora. Por isso, para um empregador, o risco pode ir além do pagamento de salários e incluir o roubo de informações comerciais e pedidos de dinheiro.
O secretário do Tesouro, Scott Bessent, descreveu a ameaça às empresas em um comunicado que anunciou as sanções:
O regime norte-coreano continua mirando e explorando empresas americanas por meio de atividades fraudulentas conduzidas por seus agentes de TI no exterior, que usam dados confidenciais como arma e extorquem empresas para obter pagamentos vultosos.
Bessent também afirmou que o Tesouro continuará usando os poderes disponíveis sob o presidente Donald Trump para proteger empresas americanas e responsabilizar os envolvidos.
As acusações relacionam duas fontes de receita: salários recebidos com identidades ocultas e dinheiro exigido após o roubo de informações confidenciais. Ambas começam com o acesso concedido por uma empresa a alguém que ela acredita ser um funcionário legítimo.
Criptomoedas e IA dão suporte à operação
O Tesouro identificou as criptomoedas, métodos complexos de lavagem de dinheiro e ferramentas de inteligência artificial como parte das atividades das redes. Lavagem de dinheiro é a movimentação ou ocultação de recursos para esconder sua origem ou quem os controla.
As criptomoedas permitem transferir ativos digitais entre contas através de fronteiras. Intermediários que trocam esses ativos ou organizam transferências podem ajudar uma organização a receber e redistribuir ganhos, o que explica por que estão entre os alvos das sanções.
O Tesouro afirmou que trabalhadores do Centro de Desenvolvimento Técnico e Financeiro First usavam "ferramentas de Superinteligência (SI)". O comunicado não trouxe detalhes técnicos sobre essas ferramentas nem sobre suas funções específicas na operação.
Reportagens anteriores sobre os esquemas de emprego mais amplos descreveram o uso de documentos gerados por IA, imagens editadas e vídeos manipulados para sustentar identidades falsas. Esses métodos respondem a um problema prático da rede: fazer um candidato remoto parecer convincente em documentos, perfis on-line e entrevistas.
O que muda com as sanções
A medida do OFAC bloqueia bens e interesses em bens pertencentes às pessoas e à organização designadas quando estiverem nos Estados Unidos ou sob posse ou controle de uma pessoa americana. Em geral, o bloqueio significa que os ativos devem ser congelados, em vez de transferidos ou usados.
Em geral, pessoas americanas também estão proibidas de realizar transações com as partes designadas, a menos que o OFAC as autorize. Para empresas e instituições financeiras sujeitas a essas regras, pagamentos e outras operações envolvendo os alvos listados ficam restritos.
A medida vai além da candidatura ou do contrato de trabalho de um profissional. Ao designar intermediários financeiros e o centro russo, o Tesouro busca restringir as organizações e os serviços que permitem que os ganhos circulem pela rede.
As consequências são concretas para empresas que se relacionem com uma parte designada: um pagamento, uma relação comercial ou um ativo pode estar sujeito a restrições das sanções. As medidas também colocam as pessoas e a entidade identificadas sob o escrutínio de bancos e outras empresas responsáveis por verificar com quem fazem negócios.
Uma ofensiva mais ampla ao longo de vários meses
A ação de outubro ocorre após sanções anteriores e medidas de aplicação da lei contra operações de trabalhadores de TI norte-coreanos. As medidas abordam diferentes partes do mesmo problema, desde pessoas acusadas de organizar os empregos até os computadores e as contas financeiras usados para dar suporte às operações.
- 12 de março: o OFAC sancionou seis pessoas e duas entidades por esquemas envolvendo trabalhadores norte-coreanos de TI ligados ao financiamento de programas de armas.
- 9 de agosto: uma reportagem anterior descreveu o roubo de identidade de mais de 80 americanos e operações que alcançaram centenas de empresas, além da apreensão de computadores, domínios da internet e criptomoedas.
- Início de outubro: o Departamento de Justiça anunciou uma ofensiva contra esquemas de trabalhadores remotos de TI que afetaram mais de 70 empresas americanas e geraram milhões de dólares supostamente ligados à Coreia do Norte.
- 28 de outubro: o OFAC designou outras 10 pessoas e uma entidade, incluindo dois intermediários financeiros russos e o Centro de Desenvolvimento Técnico e Financeiro First.
A ação mais recente lista quatro pessoas a mais do que a medida de março, elevando o total de seis para 10, e designa uma organização em vez de duas. Cada ação identifica um conjunto específico de alvos dentro da operação mais ampla.
O anúncio de outubro do Departamento de Justiça também mostra que os esquemas de emprego vão muito além de uma única empresa. Só naquela ofensiva, mais de 70 empresas americanas foram afetadas.
Por que Washington busca uma resposta internacional
O Tesouro afirmou que a Austrália e a União Europeia também impuseram sanções relacionadas à Coreia do Norte durante outubro. A ação dos Estados Unidos tem como foco pessoas e operações sediadas na Coreia do Norte e na Rússia, enquanto a suposta fraude de emprego atinge empresas em vários países.
O Departamento do Tesouro descreveu a necessidade de cooperação em seu comunicado:
Essas redes se infiltram no sistema financeiro global, o que exige uma resposta unificada à altura da ameaça.
Um trabalhador pode se candidatar a uma empresa em um país, trabalhar a partir de outro e receber pagamentos por meio de intermediários em outro lugar. Restringir uma parte dessa cadeia exige que autoridades e empresas considerem atividades que ultrapassam suas próprias fronteiras.
A missão da Coreia do Norte junto às Nações Unidas em Nova York não respondeu imediatamente a um pedido de comentário sobre as sanções.
Financiamento de armas e diplomacia continuam ligados
O objetivo declarado de Washington é reduzir os recursos disponíveis para os programas norte-coreanos de armas de destruição em massa e mísseis balísticos. Os esquemas de emprego são relevantes para esse esforço porque transformam atividades comerciais comuns, como serviços de software e pagamentos de salários, em receita para um governo sujeito a restrições internacionais.
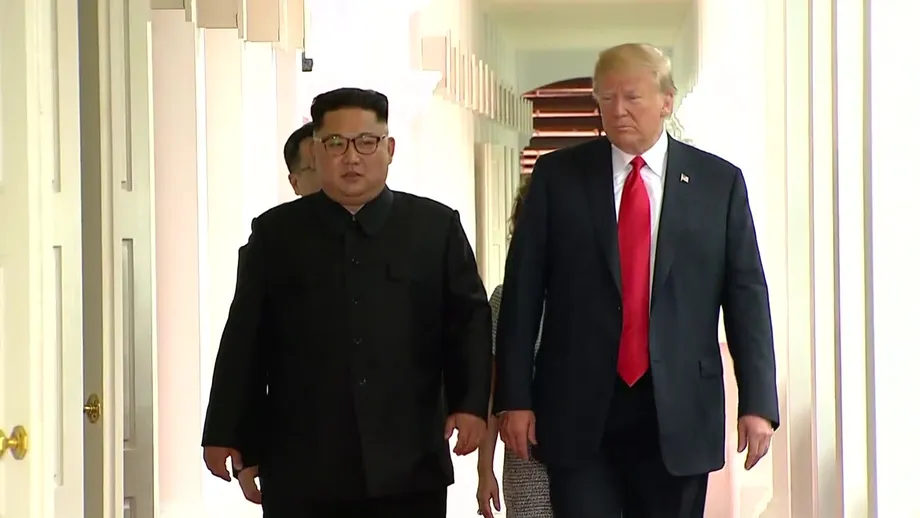
As sanções também ocorrem enquanto Trump manifesta interesse em retomar as conversas com a Coreia do Norte. Ele se reuniu com Kim Jong Un em uma série de cúpulas em 2018 e 2019, mas os esforços diplomáticos fracassaram devido às exigências dos Estados Unidos para que a Coreia do Norte abandonasse suas armas nucleares.
No início de outubro, Trump minimizou a possibilidade de um novo encontro de destaque com Kim na China no mês seguinte. Pyongyang demonstrou pouco interesse em uma diplomacia voltada a limitar seu programa nuclear.
Trump chamou repetidamente a Coreia do Norte de "potência nuclear", enquanto seu governo continua defendendo a desnuclearização e não reconheceu formalmente o país como um Estado que possui armas nucleares. As sanções mais recentes mantêm a pressão financeira sobre os programas que Washington afirma querer desmantelar.
Principais pontos
- O OFAC sancionou oito norte-coreanos, dois russos e o Centro de Desenvolvimento Técnico e Financeiro First em 28 de outubro.
- Segundo o Tesouro, trabalhadores norte-coreanos de TI ocultam sua identidade para conseguir empregos legítimos e repassam ao regime a maior parte de seus salários.
- Dois intermediários russos teriam movimentado milhões de dólares em criptomoedas e outras moedas.
- Alguns trabalhadores também são acusados de instalar malware, roubar informações confidenciais e extorquir empresas.
- As sanções congelam os ativos abrangidos e, em geral, proíbem pessoas americanas de realizar transações com as partes designadas sem autorização.
- A ação ocorre após as sanções de 12 de março e uma ofensiva do Departamento de Justiça em outubro que afetou mais de 70 empresas americanas.