O exército secreto de trabalhadores de TI da Coreia do Norte: o esquema global revelado
Em uma era digital em que o trabalho remoto se tornou a norma, a Coreia do Norte transformou o mercado global de empregos em tecnologia em uma arma. Milhares de especialistas norte-coreanos em TI, operando com identidades falsas e elaboradas histórias de cobertura, infiltraram-se em empresas nos Estados Unidos, na Europa e em outras regiões. A missão: ganhar moeda forte para o regime, driblar as sanções internacionais e direcionar milhões — às vezes centenas de milhões — de dólares para os programas nucleares e de mísseis de Kim Jong Un.
Conteúdo
- O exército secreto de trabalhadores de TI da Coreia do Norte: o esquema global revelado
- Como funciona o esquema: documentos falsos, fazendas de notebooks e fraude global
- O lado humano: a vida de um trabalhador norte-coreano de TI no exterior
- Por que empregos remotos em TI? A cobertura perfeita para driblar sanções
- Por dentro das táticas: IA, deepfakes e engenharia social
- Dos EUA à Europa: alvos em mudança e métodos em evolução
- O papel dos facilitadores ocidentais: cúmplices e intermediários
- Além dos salários: espionagem, roubo de dados e cibercrime
- Como as empresas podem se proteger: lições e recomendações
- O panorama mais amplo: sanções, guerra cibernética e resposta global
- Resumo
Essa operação clandestina, revelada por ações de autoridades policiais, pesquisas em cibersegurança e raros relatos de quem participou diretamente, expõe uma rede sofisticada que combina cibercrime, roubo de identidade e espionagem patrocinada pelo Estado. A escala e a audácia do esquema chocaram tanto profissionais do setor quanto autoridades governamentais, levantando questões urgentes sobre a segurança da força de trabalho digital global.
Como funciona o esquema: documentos falsos, fazendas de notebooks e fraude global
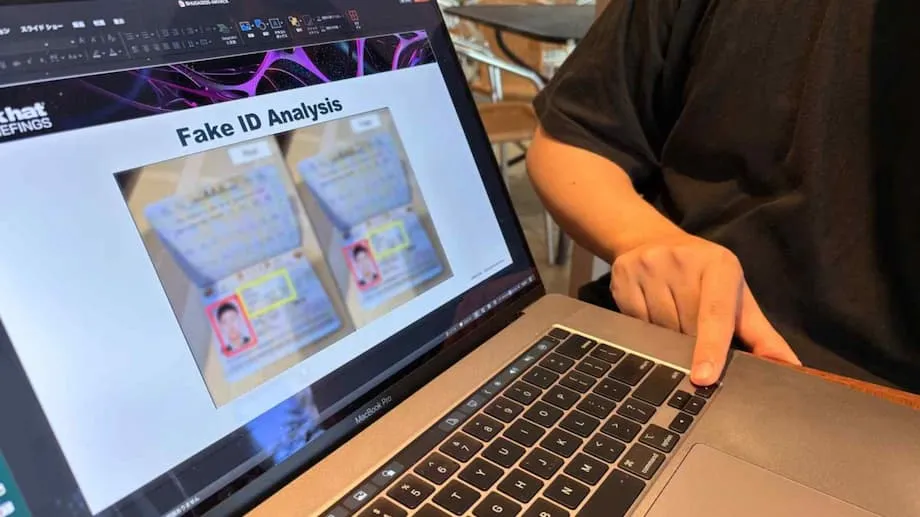
No centro da operação norte-coreana está uma estratégia simples, mas eficaz: se passar por profissionais qualificados de TI de outros países para conseguir empregos remotos em empresas estrangeiras. Para isso, os trabalhadores norte-coreanos combinam identidades roubadas e inventadas, documentos gerados por IA e artifícios digitais. Eles criam perfis convincentes no LinkedIn e no GitHub, falsificam históricos acadêmicos e até usam tecnologia deepfake para passar em entrevistas por vídeo.
Depois de contratados, esses agentes raramente trabalham dentro da própria Coreia do Norte. Em vez disso, ficam em países como China, Rússia e nações do Sudeste Asiático, onde o acesso à internet é menos restrito e é mais fácil escapar da vigilância. Alguns chegam a operar na África ou no Oriente Médio. Para ocultar ainda mais sua origem, usam VPNs (redes privadas virtuais), ferramentas de gerenciamento remoto e cúmplices no Ocidente que atuam como intermediários — recebem notebooks das empresas, configuram o acesso remoto e cuidam da folha de pagamento.
Uma tática notória é o uso de “fazendas de notebooks” — locais físicos nos Estados Unidos ou na Europa onde dezenas de computadores são configurados e controlados remotamente por trabalhadores norte-coreanos no exterior. Esses arranjos fazem parecer que os funcionários estão se conectando de locais domésticos legítimos, contornando verificações básicas de segurança.
Segundo o Departamento de Justiça dos EUA, mais de 80 norte-americanos tiveram suas identidades roubadas para uso nesses esquemas, e centenas de empresas — de startups de tecnologia a prestadoras de serviços de defesa — contrataram agentes norte-coreanos sem saber. O FBI apreendeu centenas de computadores, dezenas de domínios da web e milhões de dólares em criptomoedas ligados a essas operações.
O lado humano: a vida de um trabalhador norte-coreano de TI no exterior
Relatos raros de desertores como “Jin-su” revelam o custo pessoal e a rotina desse trabalho clandestino. Jin-su, que conversou com a BBC, contou que usava centenas de identidades falsas para se candidatar a empregos remotos, muitas vezes conciliando vários cargos ao mesmo tempo e ganhando até US$ 5 mil por mês — dos quais 85% eram enviados de volta ao regime. “Sabemos que é como roubar, mas simplesmente aceitamos isso como nosso destino”, disse. “Ainda é muito melhor do que quando estávamos na Coreia do Norte.”
A maioria dos trabalhadores norte-coreanos de TI atua em equipes, sob vigilância rigorosa de representantes do governo. Embora desfrutem de mais liberdade e acesso à mídia ocidental do que seus compatriotas em casa, o risco de deserção é alto, e as consequências para eles e suas famílias são graves. Apesar dos perigos, poucos optam por fugir, pois o dinheiro que conseguem guardar — embora seja apenas uma fração do que ganham — pode mudar suas vidas segundo os padrões norte-coreanos.
Por que empregos remotos em TI? A cobertura perfeita para driblar sanções
A economia da Coreia do Norte está debilitada pelas sanções internacionais, sobretudo pelas medidas contra seus programas de armas. As fontes tradicionais de moeda estrangeira — como trabalhadores enviados a fábricas chinesas ou a canteiros de obras russos — estão diminuindo. Nesse contexto, o trabalho remoto em TI oferece várias vantagens:
- Salários altos: Profissionais qualificados de TI podem ganhar até US$ 300 mil por ano, muito mais do que trabalhadores braçais no exterior.
- Baixa visibilidade: O trabalho remoto raramente exige reuniões presenciais, o que facilita ocultar as verdadeiras identidades.
- Alcance global: A internet permite que agentes norte-coreanos tenham como alvo empresas do mundo todo, dos Estados Unidos e da Europa à Nova Zelândia e aos Emirados Árabes Unidos.
- Acesso a dados confidenciais: Uma vez dentro das empresas, esses trabalhadores podem roubar propriedade intelectual, segredos corporativos e até informações confidenciais de defesa.
Segundo estimativas das Nações Unidas, trabalhadores norte-coreanos de TI geram entre US$ 250 milhões e US$ 600 milhões por ano para o regime. Esse dinheiro é lavado por meio de uma rede de intermediários, transações em criptomoedas e empresas de fachada, o que dificulta o rastreamento pelas autoridades.
Por dentro das táticas: IA, deepfakes e engenharia social
Os agentes norte-coreanos de TI não são apenas programadores habilidosos: também são mestres da fraude. Pesquisadores de cibersegurança descobriram roteiros detalhados para entrevistas, currículos falsificados e fotos editadas com IA, usados para se passar por profissionais ocidentais. Alguns chegam a pagar pessoas de verdade na Europa ou nos Estados Unidos para “alugar” suas identidades, oferecendo uma parte dos ganhos em troca de acesso a documentos legítimos e contas bancárias.
A equipe de Inteligência contra Ameaças da Microsoft acompanha essas atividades sob o codinome “Jasper Sleet”. Segundo a equipe, trabalhadores norte-coreanos usam IA para criar personas falsas, alterar imagens para documentos de contratação e até modificar a própria voz durante entrevistas. Facilitadores os ajudam a contornar a verificação de emprego, receber equipamentos e configurar o acesso remoto. Entre as táticas para escapar à detecção estão o uso de VPNs, servidores privados virtuais e ferramentas de gerenciamento remoto para ocultar a localização real.
Rob Henley, gerente de contratação da Ally Security, descreveu o desafio de identificar essas fraudes: “No começo, para alguns era quase um jogo, como tentar descobrir quem era de verdade e quem era falso, mas isso ficou bem irritante muito rápido.” Ele passou a pedir que os candidatos mostrassem a luz do dia durante as chamadas de vídeo — um truque simples que muitas vezes revelava quem estava trabalhando em um fuso horário diferente.
Dos EUA à Europa: alvos em mudança e métodos em evolução
À medida que empresas e autoridades policiais dos Estados Unidos se tornaram mais atentas, os agentes norte-coreanos passaram a concentrar seus esforços na Europa, onde os processos de contratação e as verificações de identidade costumam ser menos rigorosos. O Grupo de Inteligência contra Ameaças do Google e outros especialistas em cibersegurança alertam que empresas europeias de tecnologia agora são alvos prioritários, especialmente as que adotam políticas de “traga seu próprio dispositivo” (BYOD, na sigla em inglês) e processos acelerados de contratação.
Nesses ambientes, trabalhadores norte-coreanos podem se misturar aos funcionários remotos, usando seus próprios equipamentos para acessar os sistemas das empresas. Uma vez dentro, podem roubar dados, ameaçar divulgar informações confidenciais ou exigir pagamentos em criptomoedas se forem demitidos. O uso de identidades geradas por IA e deepfakes torna a detecção ainda mais difícil, pois sinais de alerta tradicionais — como currículos inconsistentes ou inglês precário — são cada vez mais disfarçados pela tecnologia.
O papel dos facilitadores ocidentais: cúmplices e intermediários
O esquema norte-coreano de trabalhadores de TI depende muito de uma rede de facilitadores no Ocidente. Esses intermediários — às vezes sem saber, às vezes agindo de forma deliberada — prestam apoio essencial ao:
- Receber e configurar notebooks das empresas para o acesso remoto
- Abrir contas bancárias e empresas de fachada para receber salários
- Fornecer passaportes falsos, números de telefone locais e referências
- Orientar os agentes sobre códigos culturais e estratégias de contratação
Vários norte-americanos foram indiciados por operar “fazendas de notebooks” ou atuar como intermediários financeiros. Em um dos casos, um cidadão dos EUA foi acusado de manter uma fazenda de notebooks em casa, permitindo que trabalhadores norte-coreanos controlassem dezenas de computadores e lavassem seus salários. Outros foram processados por ajudar a roubar e transferir criptomoedas, e milhões de dólares foram apreendidos pelo Departamento de Justiça.
Apesar dessas ações repressivas, a escala e a capacidade de adaptação da operação fazem com que muitos facilitadores continuem ativos, enquanto novos são recrutados pelas redes sociais e por fóruns na internet.
Além dos salários: espionagem, roubo de dados e cibercrime
Embora o principal objetivo do esquema norte-coreano de trabalhadores de TI seja obter moeda estrangeira, os riscos vão muito além da perda de salários. Uma vez dentro de uma empresa, esses agentes podem:
- Roubar propriedade intelectual e segredos comerciais
- Acessar dados confidenciais de prestadoras de serviços de defesa, incluindo informações sujeitas a controles de exportação
- Instalar malware para futuras campanhas de ransomware ou espionagem
- Coletar informações internas para uso por grupos de hackers norte-coreanos, como o infame Grupo Lazarus
Em vários casos documentados, trabalhadores norte-coreanos de TI usaram o acesso para roubar criptomoedas, extorquir empregadores ou facilitar ciberataques de maior escala. Acredita-se que apenas o Grupo Lazarus tenha roubado mais de US$ 3 bilhões em criptomoedas desde 2007, incluindo um roubo recorde de US$ 1,5 bilhão em 2025.
Como as empresas podem se proteger: lições e recomendações
O esquema de trabalhadores norte-coreanos de TI expôs vulnerabilidades graves na forma como as empresas contratam e gerenciam funcionários remotos. Especialistas recomendam uma estratégia de defesa em várias camadas:
- Verificações mais rigorosas: Verifique os rastros digitais, confira as referências e use chamadas de vídeo para confirmar identidades.
- Monitore anomalias: Fique atento a endereços IP suspeitos, números de telefone compartilhados e ao uso de ferramentas de gerenciamento remoto.
- Limite os riscos de BYOD: Exija segurança nos dispositivos finais, restrinja o acesso de dispositivos pessoais e segmente os sistemas confidenciais.
- Capacite as equipes: Treine as equipes de RH e TI para reconhecer sinais de alerta e coordenar a verificação de identidade.
- Responda rapidamente: Se um trabalhador norte-coreano de TI for identificado, limite a resposta a um grupo de confiança, analise as ligações com colaboradores e preserve as evidências para as autoridades policiais.
As autoridades também recomendam que as empresas desconfiem de propostas com valores excepcionalmente baixos, pedidos de pagamento em criptomoedas e candidatos que evitem entrevistas por vídeo ou apresentem documentos inconsistentes.
O panorama mais amplo: sanções, guerra cibernética e resposta global
O uso de trabalhadores de TI no exterior pela Coreia do Norte faz parte de uma estratégia mais ampla para driblar sanções e financiar seus programas de armas. Segundo as Nações Unidas, os ciberataques agora geram cerca de metade da renda da Coreia do Norte em moeda estrangeira e 40% do financiamento de suas armas de destruição em massa. A capacidade de adaptação do regime — passando do trabalho braçal ao trabalho remoto de alta tecnologia e dos Estados Unidos à Europa — evidencia o desafio enfrentado pelos órgãos reguladores internacionais.
Governos dos Estados Unidos, do Japão, da Coreia do Sul e da Europa emitiram alertas, intensificaram a fiscalização e processaram tanto facilitadores estrangeiros quanto colaboradores locais. Plataformas de trabalho freelance e empresas de tecnologia estão sendo instadas a reforçar a verificação de identidade e monitorar atividades suspeitas. Ainda assim, como observou um especialista: “As tentativas da Coreia do Norte de se infiltrar em empresas ocidentais para lucrar e espionar vão continuar. A repressão vai interromper as operações, mas espera-se que a Coreia do Norte se adapte.”
Resumo
- A Coreia do Norte enviou milhares de trabalhadores de TI ao exterior usando identidades falsas para se infiltrar em empresas e ganhar moeda forte para o regime.
- Esses agentes usam IA, deepfakes e técnicas sofisticadas de engenharia social para se passar por trabalhadores remotos legítimos, muitas vezes com a ajuda de facilitadores ocidentais.
- Uma vez dentro das empresas, podem roubar dados e propriedade intelectual e até facilitar ciberataques; salários e valores roubados são enviados aos programas de armas da Coreia do Norte.
- Autoridades policiais dos Estados Unidos e de outros países apreenderam milhões em ativos, processaram facilitadores e alertaram as empresas para reforçarem as práticas de contratação e cibersegurança.
- A operação passou a mirar a Europa, deixando os Estados Unidos em segundo plano à medida que a fiscalização se intensifica, e empresas do mundo todo são instadas a permanecer atentas a essa ameaça em evolução.