Pacote emergencial mira ataques e os danos que vêm depois
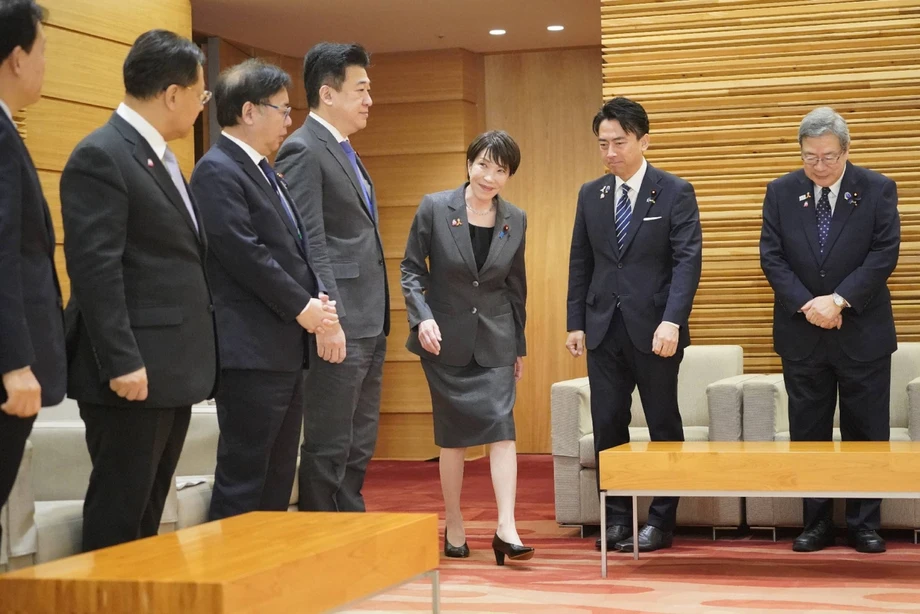
O Japão aprovou 10 bilhões de ienes, cerca de US$ 63 milhões, em recursos emergenciais para cibersegurança em 6 de novembro de 2026, enquanto o governo da primeira-ministra Sanae Takaichi adotou medidas para identificar vulnerabilidades de segurança, enviar especialistas a empresas e avaliar o bloqueio de acesso a sites que divulgam informações pessoais roubadas.
Conteúdo
- Pacote emergencial mira ataques e os danos que vêm depois
- Por que a violação na GMO levou à ação
- IA passa a integrar a segurança básica
- Equipes diferentes para cada etapa de um ataque
- O que os 10 bilhões de ienes vão financiar
- Defesa cibernética ativa vai além da proteção de redes individuais
- Bloqueio de sites com dados vazados depende de análise jurídica
- Incidentes de segurança nacional terão resposta específica
- O início das operações em novembro será o próximo teste prático
- Principais pontos
O pacote, finalizado em uma reunião de ministros envolvidos no gabinete da primeira-ministra, responde a violações de dados recorrentes, incluindo um ataque à GMO Internet Group Inc. acompanhado de um pedido de resgate. Ele aborda tanto a invasão inicial de um sistema de computador quanto os danos que podem ocorrer quando as informações roubadas circulam.
Uma equipe especializada em testar e reforçar defesas deve começar a trabalhar em novembro. Outra equipe procurará empresas consideradas em risco antes de possíveis ataques, enquanto uma equipe de resgate planejada, que reunirá especialistas do governo e do setor privado, ajudará empresas a responder após uma invasão.
Takaichi, primeira-ministra do Japão, pediu uma resposta coordenada do governo durante a reunião:
empregar toda a sua força para reforçar a capacidade de resposta do Japão
O pacote tem quatro pilares: reforço da segurança básica com inteligência artificial, aprimoramento da coleta de informações e da análise investigativa, respostas estratégicas a ataques e apoio às vítimas, além de medidas para evitar novos danos.
Essas quatro áreas conectam tarefas que, de outro modo, poderiam ficar a cargo de organizações diferentes. Uma empresa precisa corrigir vulnerabilidades, investigadores precisam de informações sobre o invasor e clientes precisam de proteção contra o uso indevido de registros expostos. O plano do Japão busca integrar esses esforços, em vez de se limitar a reparar um sistema comprometido.
Por que a violação na GMO levou à ação
Takaichi ordenou que autoridades preparassem o pacote em 26 de outubro, após uma série de grandes vazamentos de dados pessoais. A preocupação foi além dos registros roubados e passou a incluir os prejuízos financeiros sofridos por pessoas cujas informações poderiam ser usadas indevidamente.
A violação na GMO e os prejuízos anteriores envolveram 26.739 servidores que, segundo a empresa, poderiam ter sido afetados. Os dados abrangiam contas de negociação em mais de 70 corretoras, provedores de câmbio e outras empresas no Japão e no exterior. Um cliente da província de Kanagawa afirmou que operações cambiais não autorizadas lhe causaram prejuízos superiores a 6 milhões de ienes.
Para os clientes, o risco concreto é que uma violação continue causando danos mesmo depois de encerrada a invasão original. Informações obtidas de uma empresa podem ser usadas para tentar acessar contas financeiras ou facilitar outras fraudes. A inclusão de apoio às vítimas e de medidas para controlar a circulação de dados vazados aborda essa etapa posterior.
As principais etapas da resposta abrangem várias datas:
- Outubro: entrou em vigor uma lei que permite a defesa cibernética ativa, incluindo o acesso proativo a servidores usados por invasores.
- 26 de outubro: Takaichi instruiu ministros a preparar um pacote emergencial de cibersegurança.
- 6 de novembro: os ministros finalizaram o pacote e o governo aprovou 10 bilhões de ienes das reservas do ano fiscal de 2026.
- Durante novembro: está prevista a criação da equipe especializada em segurança e da equipe que procurará empresas em risco.
- Até o fim do ano fiscal: o governo pretende criar a equipe de resgate cibernético dos setores público e privado.
IA passa a integrar a segurança básica
O pacote do Japão aponta defesas básicas inadequadas como um problema recorrente nas violações recentes. Também descreve uma ameaça mais rápida: os avanços em inteligência artificial permitem explorar vulnerabilidades com rapidez e atingir muitos alvos.
Higiene de segurança significa o trabalho rotineiro de manter os sistemas de computador protegidos, como instalar atualizações de segurança, controlar acessos e verificar vulnerabilidades. Essas tarefas podem parecer simples, mas uma brecha ignorada pode abrir caminho para um invasor chegar a registros confidenciais.
O governo planeja usar IA para ajudar a identificar vulnerabilidades e cooperar com desenvolvedores de IA avançada e empresas de tecnologia estrangeiras para manter atualizadas as informações sobre falhas. Uma vulnerabilidade é uma falha que alguém pode explorar para entrar em um sistema ou fazê-lo funcionar de maneira não prevista.
A urgência decorre de evidências de ferramentas capazes de automatizar partes de um ataque. Em uma demonstração de segurança da ARTEX, realizada anteriormente, a empresa japonesa de cibersegurança S&J afirmou que um agente de IA coletou informações pessoais fictícias de um site de teste em cerca de 15 segundos. Nobuo Miwa, presidente da S&J, disse que uma tarefa que poderia levar dias para uma pessoa seria concluída por IA em segundos ou minutos.
A resposta do governo também incorpora a IA ao trabalho defensivo. Verificações automatizadas podem ajudar especialistas a buscar brechas, enquanto a cooperação com empresas de tecnologia pode fornecer informações mais recentes sobre as falhas que invasores talvez tentem explorar.
Equipes diferentes para cada etapa de um ataque
A equipe especializada, descrita como uma equipe de "elite", reunirá pessoas com conhecimentos técnicos avançados. Seu trabalho incluirá testes de invasão e o reforço de medidas de segurança. Um teste de invasão é uma tentativa autorizada de invadir um sistema para que seu proprietário possa identificar e corrigir vulnerabilidades.
A equipe de contato terá uma missão diferente: procurar empresas que enfrentam riscos potenciais e incentivá-las a agir preventivamente. O início previsto para novembro criará um canal de intervenção antes que uma empresa se torne vítima.
A equipe de resgate cibernético reunirá especialistas dos setores público e privado e ajudará empresas em sua resposta inicial a um ataque. O governo pretende criá-la até o fim do ano fiscal, depois das duas equipes previstas para novembro.
Essas atribuições abrangem três etapas práticas: verificar as defesas, alertar organizações sobre riscos e prestar ajuda quando ocorre um ataque. Para uma empresa que enfrenta uma invasão, o acesso a especialistas externos pode oferecer apoio no momento em que ela precisa avaliar o que aconteceu e decidir como responder.
O que os 10 bilhões de ienes vão financiar
Em 6 de novembro, o governo aprovou a destinação de 10 bilhões de ienes dos fundos de reserva da conta geral do ano fiscal de 2026. Os fundos de reserva são recursos já previstos no orçamento, que o governo pode utilizar para necessidades surgidas durante o ano fiscal.
A verba financiará inspeções para identificar vulnerabilidades nos sistemas de computador operados por instituições governamentais e outras organizações públicas. Também custeará a compra e a modernização de equipamentos de cibersegurança, incluindo equipamentos policiais para coleta e análise de informações.
A ministra das Finanças, Katayama, afirmou que os recursos apoiariam uma proteção coordenada entre ministérios e órgãos do governo:
Com o uso desses fundos de reserva, trabalharemos em estreita colaboração com os ministérios e órgãos envolvidos para garantir que todas as medidas de segurança necessárias estejam em vigor,
Takaichi também instruiu a ministra das Finanças e outros ministros envolvidos a avaliar os recursos necessários para executar as medidas emergenciais. A decisão de gastos fornece recursos às agências para inspeções imediatas e equipamentos, enquanto as novas equipes são organizadas.
Defesa cibernética ativa vai além da proteção de redes individuais
O Japão também planeja reforçar sua capacidade de neutralizar ameaças acessando proativamente servidores usados por invasores. O governo descreve essa abordagem como defesa cibernética ativa, permitida por uma lei que entrou em vigor em outubro.
Um servidor é um computador que fornece serviços ou armazena informações para outros computadores. Invasores podem usar servidores para direcionar atividades maliciosas ou armazenar dados roubados. Acessar esses sistemas permite que o governo atue contra a infraestrutura que sustenta um ataque, além de proteger as organizações japonesas visadas.
Takaichi instruiu o ministro responsável pela cibersegurança, Toshiharu Furukawa, a avaliar mudanças na Lei de Aprimoramento da Capacidade de Resposta Cibernética. Com isso, possíveis alterações legais se somam às medidas operacionais já incluídas no pacote emergencial.
Essa combinação é importante para entender a abordagem do governo. Algumas medidas dizem respeito à forma como as empresas mantêm seus próprios sistemas. Outras envolvem poderes exercidos pelo Estado contra a infraestrutura de um invasor e exigem uma estrutura jurídica e operacional diferente.
Bloqueio de sites com dados vazados depende de análise jurídica
O governo vai acelerar a análise do bloqueio de acesso a sites que exibem informações pessoais vazadas. Também avalia permitir que operadoras de telecomunicações bloqueiem o acesso a determinados sites ou servidores ligados a ataques cibernéticos.
Bloquear significa impedir conexões a destinos especificados por meio das redes de telecomunicações. No pacote, a medida busca limitar danos adicionais após uma violação inicial, incluindo a exposição contínua de informações pessoais.
A proteção constitucional do Japão ao sigilo das comunicações é central para a análise. O pacote prevê um exame urgente das questões jurídicas antes de qualquer avanço. A proposta de bloqueio continua em avaliação, e seu alcance, suas salvaguardas e seu cronograma de implementação ainda precisam ser definidos.
Para as pessoas cujos registros foram expostos, essa parte do pacote trata do que acontece com suas informações depois que elas deixam o controle da empresa de origem. Para as operadoras de telecomunicações, a medida envolveria responsabilidades que vão além da segurança das próprias redes.
Incidentes de segurança nacional terão resposta específica
Incidentes que possam afetar seriamente a segurança nacional receberão apoio de uma equipe que incluirá representantes do Escritório Nacional de Cibersegurança, da Agência Nacional de Polícia e do Ministério da Defesa, entre outros órgãos.
O arranjo reúne na mesma resposta a coordenação nacional de cibersegurança, a atuação policial e a defesa. Ele funciona em paralelo à equipe de resgate planejada para empresas afetadas, oferecendo ao governo um mecanismo específico para incidentes com consequências nacionais mais amplas.
Uma melhor coleta e análise de informações dão apoio às duas frentes. Os equipamentos policiais financiados pela verba de reserva, a cooperação com empresas de tecnologia estrangeiras e o compartilhamento de informações sobre vulnerabilidades contribuem para o objetivo do pacote de detectar e responder a ameaças com mais eficiência.
O início das operações em novembro será o próximo teste prático
Os primeiros marcos previstos são a criação da equipe especializada e da equipe de contato durante novembro. A equipe de resgate cibernético será estabelecida posteriormente, até o fim do ano fiscal.
Com o início das atividades, o pacote começará a se traduzir em ajuda para as organizações: testes técnicos, alertas antes de um ataque e assistência depois dele. Instituições governamentais e organizações públicas também receberão inspeções de vulnerabilidade financiadas pela verba emergencial.
O trabalho jurídico avançará em paralelo a essas medidas operacionais. Furukawa foi encarregado de avaliar uma revisão da lei de resposta, enquanto o governo analisa como o bloqueio de sites poderia funcionar dentro das proteções às comunicações. Assim, a resposta emergencial do Japão combina decisões imediatas sobre gastos e contratação de equipes com propostas que ainda dependem de decisões jurídicas.
Principais pontos
- O Japão finalizou seu pacote emergencial de cibersegurança em 6 de novembro de 2026, após grandes violações de dados pessoais.
- O governo aprovou 10 bilhões de ienes, cerca de US$ 63 milhões, para inspeções, equipamentos e outras medidas de cibersegurança.
- Uma equipe especializada em testes e uma equipe de contato devem começar a atuar em novembro.
- Está prevista a criação, até o fim do ano fiscal, de uma equipe de resgate dos setores público e privado para ajudar empresas atacadas.
- O pacote inclui verificações de segurança com apoio de IA e maior cooperação com empresas de tecnologia estrangeiras.
- O bloqueio de sites continua sujeito a análise jurídica, incluindo a proteção japonesa ao sigilo das comunicações.
- Representantes de órgãos de cibersegurança, polícia e defesa apoiarão incidentes que possam afetar seriamente a segurança nacional.