Bilhões movimentados em minutos, seguidos por uma corrida para congelá-los
Cerca de US$ 6,36 bilhões em criptomoedas saíram de carteiras da Binance por meio de 10 blockchains em 29 de outubro de 2026, a maior parte em aproximadamente 20 minutos, segundo a empresa de inteligência em blockchain TRM Labs. A TRM e a Chainalysis associaram o ataque ao TraderTraitor, grupo hacker ligado à Coreia do Norte, no que seria o maior roubo de criptomoedas já registrado.
Conteúdo
- Bilhões movimentados em minutos, seguidos por uma corrida para congelá-los
- O que aconteceu dentro da Binance?
- Por que os investigadores suspeitam do TraderTraitor
- Como as criptomoedas roubadas ficam mais difíceis de recuperar
- Quanto foi roubado e quanto está protegido?
- Uma parcela crescente das perdas globais com criptomoedas
- Por que o dinheiro importa para Pyongyang
- Anos de treinamento por trás dos ataques
- Empregos falsos podem abrir as portas
- Da Sony à Binance: operações em expansão
- Pontos principais
A Binance afirmou ter protegido cerca de US$ 3 bilhões em ativos afetados e reservado mais de US$ 6,34 bilhões de recursos da empresa para cobrir as perdas. A corretora suspeitou inicialmente que o laptop comprometido de um engenheiro estivesse envolvido, mas depois disse que os investigadores descobriram uma invasão mais ampla. Os saques foram suspensos enquanto a empresa investigava o caso e trabalhava para recuperar os fundos.
O suposto roubo reúne dois problemas: a segurança do dinheiro mantido em uma grande corretora de criptomoedas e o uso de crimes cibernéticos pela Coreia do Norte para obter moeda estrangeira. Estimativas citadas em investigações do Conselho de Segurança da ONU indicam que os fundos roubados representam cerca de metade das receitas em moeda estrangeira do país e aproximadamente 40% dos custos de desenvolvimento de armas.
A estimativa da TRM para as saídas da Binance inclui ativos que foram congelados posteriormente. A disputa imediata, portanto, envolve quanto pode ser recuperado, como os clientes voltarão a acessar seus ativos e quanto ainda está ao alcance dos atacantes. A Binance prometeu cobrir todas as perdas, enquanto os investigadores continuam analisando como conseguiram entrar em seus sistemas e quem são os responsáveis.
O que aconteceu dentro da Binance?
A TRM afirmou que os atacantes se prepararam por pelo menos 36 horas antes de movimentar fundos de várias carteiras da Binance. O roubo afetou redes como Ethereum, Bitcoin e Solana. Uma blockchain é um registro digital compartilhado de transações; movimentar ativos por várias redes dá aos investigadores diversas trilhas para seguir ao mesmo tempo.
Richard Teng, co-CEO da Binance, disse que a investigação foi além do foco inicial em um laptop:
Isso não foi feito por uma única pessoa. Nossa investigação inicial indicou que o incidente de segurança poderia envolver um laptop comprometido; no entanto, a investigação posterior revelou outros pontos de invasão.
Teng também disse que os atacantes usaram um mecanismo que destruía suas ferramentas e rastros enquanto agiam. A Binance afirmou não ter encontrado evidências de que uma chave privada de carteira tenha vazado. Uma chave privada é a credencial digital secreta usada para autorizar transferências de criptomoedas. A empresa ainda não divulgou uma explicação técnica completa sobre a invasão.
Por que os investigadores suspeitam do TraderTraitor
A Chainalysis identificou uma conexão na movimentação do dinheiro: criptomoedas retiradas da Binance apareceram na blockchain misturadas a fundos roubados da Bitget no mês anterior. Pesquisadores também atribuíram o roubo de setembro da Bitget, estimado em US$ 387 milhões, a hackers norte-coreanos.
A TRM apontou preparativos e padrões de transação semelhantes aos de ataques anteriores ligados à Coreia do Norte, incluindo o roubo de US$ 1,5 bilhão da Bybit, em fevereiro de 2025. Jonathan Levin, cofundador e CEO da Chainalysis, também apontou o TraderTraitor como provável responsável pelo ataque.
O TraderTraitor é descrito como um grupo apoiado pelo Estado norte-coreano e criado por volta de 2016 ou 2017, sob uma agência de inteligência. Pesquisadores o associam à rede mais ampla Lazarus. Michael Barnhart, pesquisador da DTEX, descreveu seus integrantes como operadores experientes em ataques financeiros, entre eles pessoas ligadas ao APT38, outra designação usada para operações cibernéticas norte-coreanas.
O FBI atribuiu formalmente o roubo da Bybit à Coreia do Norte e ao TraderTraitor cinco dias após o ataque. No caso da invasão da Binance, a atribuição se baseia, por enquanto, nas avaliações das empresas de inteligência em blockchain. A Binance afirmou que trabalha com as autoridades para confirmar a identidade dos criminosos. A Coreia do Norte nega envolvimento em roubos de criptomoedas.
Como as criptomoedas roubadas ficam mais difíceis de recuperar
A Chainalysis afirmou que os fundos da Binance passaram repetidamente entre carteiras em milhares de transações realizadas em pouco tempo. Os investigadores descreveram uma movimentação concentrada em cerca de 20 minutos, com padrões que sugerem o uso de programas automatizados para transferir os ativos.
Uma carteira de criptomoedas é uma ferramenta para controlar ativos digitais e autorizar transações. Transferir fundos roubados entre muitas carteiras torna o rastreamento mais complexo, embora as transações em blockchains públicas continuem visíveis. Os investigadores precisam identificar quais transferências pertencem aos atacantes e onde corretoras ou outras empresas podem interrompê-las.
A velocidade também importa porque alguns ativos podem ser congelados por seus emissores. A Chainalysis afirmou que cerca de US$ 325 milhões em stablecoins roubadas foram trocados por ether, a criptomoeda usada na Ethereum, em aproximadamente 20 minutos. Stablecoins são tokens criados para acompanhar o valor de outro ativo, geralmente o dólar americano. Os emissores podem congelar certas stablecoins, enquanto o ether não tem um emissor com o mesmo poder de congelamento.
A TRM afirmou que intermediários chineses que negociam fora das corretoras convencionais compram criptomoedas roubadas com desconto. Esses intermediários podem ajudar a converter ativos digitais em dinheiro utilizável. Para a Coreia do Norte, essa conversão é a ponte entre uma invasão bem-sucedida de sistemas e recursos que o regime pode usar.
Quanto foi roubado e quanto está protegido?
A TRM calculou as saídas da Binance em aproximadamente US$ 6,36 bilhões, usando os preços vigentes quando os ativos foram movimentados. O incidente tem sido descrito, em geral, como um roubo de cerca de US$ 6,3 bilhões. O valor é mais de quatro vezes superior aos US$ 1,5 bilhão roubados da Bybit em 2025.
As estimativas iniciais do valor congelado eram de cerca de US$ 2,7 bilhões, segundo a TRM, e US$ 2,8 bilhões, segundo a Chainalysis. Posteriormente, a Binance afirmou que cerca de US$ 3 bilhões haviam sido protegidos, quase metade do total que saiu inicialmente. A empresa também disse que estava comprando ativamente tokens de criptomoedas como parte dos esforços para cobrir as perdas.
A Binance anunciou inicialmente a suspensão de depósitos e saques em 30 de outubro, no horário do Japão. Em atualizações posteriores, informou que os depósitos não foram afetados, mas os saques continuavam suspensos. A corretora esperava retomar os saques em um ou dois dias, embora não tenha informado um horário definitivo.
A Binance afirmou que sua corretora voltada aos Estados Unidos não foi afetada. O Serviço Secreto dos EUA disse que trabalhava para identificar, congelar, rastrear e recuperar os fundos, e a Binance informou que cooperava com o FBI. Entre os ativos envolvidos estavam aqueles ligados a empresas dos EUA, incluindo stablecoins da Tether e da Circle.
Os clientes também enfrentam uma questão jurídica, além dos esforços técnicos para recuperar os fundos. Daniel Tunkel, advogado do escritório Edwin Coe, em Londres, afirmou que os direitos de recuperação dependeriam das promessas contratuais e do local em que os clientes poderiam processar a Binance caso a empresa não cumprisse suas obrigações. O compromisso da Binance de cobrir as perdas coloca sobre a empresa o ônus financeiro imediato.
Uma parcela crescente das perdas globais com criptomoedas
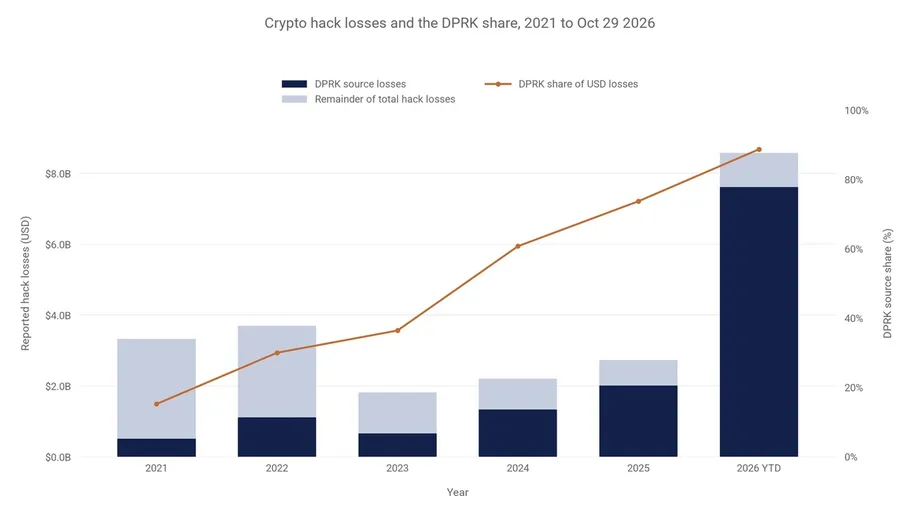
A Chainalysis estimou que hackers norte-coreanos roubaram US$ 2,02 bilhões em 2025, ante US$ 1,34 bilhão em 2024. Isso representa um aumento de cerca de 51%. O roubo da Bybit, sozinho, correspondeu a aproximadamente três quartos do total de 2025.
Para 2026, a Chainalysis calculou que a Coreia do Norte foi responsável por 89% das perdas reportadas em ataques hackers contra criptomoedas, ante 15% em 2021. A TRM estimou essa participação em 85% em 2026, mas em 45% quando o caso da Binance é excluído. Portanto, o incidente da Binance explica boa parte do forte aumento nos números anuais.
A Chainalysis também estimou que as perdas médias por ataque atribuído à Coreia do Norte passaram de US$ 50,65 milhões em 2021 para US$ 185,65 milhões em 2026. A divisão desses valores indica um aumento de aproximadamente 3,7 vezes, mostrando que os prejuízos financeiros por incidente cresceram substancialmente.
Para o período entre janeiro de 2021 e 29 de outubro de 2026, números atribuídos à Chainalysis apontam perdas globais de US$ 22,34 bilhões e perdas ligadas à Coreia do Norte de US$ 13,24 bilhões, cerca de 59%. Outro levantamento atribuído à empresa apresenta os valores de US$ 22,034 bilhões e US$ 13,024 bilhões, respectivamente, também cerca de 59%.
A TRM estimou que a Coreia do Norte realizou 100 ataques desde 2017, com US$ 12,8 bilhões roubados, incluindo US$ 7,4 bilhões em 2026. Barnhart calculou o total acumulado em cerca de US$ 13,5 bilhões. Essas estimativas abrangem períodos e conjuntos de incidentes diferentes, por isso os intervalos informados são essenciais para compreender os totais.
Por que o dinheiro importa para Pyongyang
Investigações do painel de especialistas do Conselho de Segurança da ONU identificaram 58 ataques suspeitos da Coreia do Norte contra empresas de criptomoedas entre 2017 e 2023, com perdas de cerca de US$ 3 bilhões. A escala aumentou desde então: uma única operação suspeita contra a Binance já supera aquele total anterior.
A Coreia do Norte está sujeita a amplas sanções internacionais que restringem seu acesso ao comércio e ao sistema financeiro. O roubo de criptomoedas oferece uma via para obter moeda estrangeira fora das exportações convencionais. Estimativas associadas ao painel da ONU indicam que os ganhos com ataques hackers equivalem a cerca de metade das receitas em moeda estrangeira da Coreia do Norte, enquanto os fundos roubados teriam coberto aproximadamente 40% dos custos de desenvolvimento de armas.
O roubo de US$ 6,3 bilhões da Binance foi comparado a cerca de um quinto da renda nacional bruta da Coreia do Norte. A renda nacional bruta mede a renda obtida pelos residentes e pelas empresas de um país ao longo de um ano. A comparação mostra por que um roubo dessa dimensão importa para muito além dos clientes da corretora.
Há muito tempo a Coreia do Norte é acusada de outras atividades ilegais para obter moeda estrangeira, incluindo a produção de sofisticadas notas falsas de US$ 100 na década de 1990 e a produção e o tráfico de metanfetamina nos anos 2000. Operações cibernéticas oferecem ao regime uma forma de atacar empresas no exterior por meio de redes de computadores.
Anos de treinamento por trás dos ataques
Segundo relatos, a Coreia do Norte seleciona crianças com aptidão para matemática e ciências para receber de três a cinco anos de treinamento em guerra cibernética. Os estudantes com melhor desempenho avançam para programas universitários especializados, garantindo um fluxo contínuo de profissionais com formação técnica.
O Comitê para os Direitos Humanos na Coreia do Norte descreveu um curso de cinco anos na Universidade Moranbong, em Pyongyang, que combina estudos militares, invasão de sistemas e criptoanálise. Criptoanálise é o estudo de como quebrar códigos ou derrotar sistemas criados para manter informações em segredo. Segundo relatos, alguns agentes de elite recebem treinamento adicional na China e na Rússia.
Shin Beom-chul, ex-vice-ministro da Defesa da Coreia do Sul, descreveu os hackers norte-coreanos como altamente agressivos e habilidosos, treinados para as operações do regime voltadas à obtenção de moeda estrangeira. O apoio estatal oferece a essas equipes recursos contínuos e permite que operem sem os riscos de processo judicial no país que muitos outros criminosos enfrentam.
Empregos falsos podem abrir as portas
Os métodos do TraderTraitor costumam começar pelas pessoas, e não por um ataque direto a uma carteira de criptomoedas. O grupo mira desenvolvedores e profissionais de tecnologia da informação com falsas propostas de emprego, supostas parcerias comerciais e programas maliciosos disfarçados de ferramentas necessárias para o trabalho.
Um alerta conjunto emitido em 2022 pelo FBI, pela Agência de Segurança Cibernética e de Infraestrutura e pelo Departamento do Tesouro dos EUA descreveu o uso de programas maliciosos e de engano contra empresas de criptomoedas. Barnhart relatou falsas entrevistas de emprego nas quais os candidatos são convencidos a baixar programas maliciosos, expondo credenciais de acesso e informações confidenciais.
Especialistas em segurança chamam essa prática de engenharia social: convencer uma pessoa a realizar uma ação que ajude um atacante. Depois que um computador é comprometido, os atacantes podem usá-lo para explorar os sistemas internos de uma organização e buscar autorização para movimentar dinheiro.
Kok Tin Gan, cofundador e CEO da Nyxlab, sugeriu que o ataque à Binance pode ter envolvido uma assinatura que concedeu a um token acesso amplo e contínuo a uma carteira conectada à internet. Essa é a hipótese apresentada por ele enquanto a Binance investiga a sequência completa dos acontecimentos.
Da Sony à Binance: operações em expansão
As operações cibernéticas norte-coreanas incluíram tanto ações de desestabilização política quanto roubos financeiros. O ataque à Sony Pictures em 2014 foi amplamente visto como uma retaliação a uma comédia que retratava um plano para assassinar Kim Jong Un. Incidentes posteriores mostram uma atenção cada vez maior a grandes reservas de criptomoedas.
- 2014: O ataque hacker à Sony Pictures chamou a atenção mundial para as operações cibernéticas norte-coreanas.
- 2022: O grupo Lazarus foi associado ao roubo de cerca de US$ 620 milhões da Ronin Network, que dá suporte a um jogo em blockchain.
- 2024: O TraderTraitor foi apontado como responsável pelo roubo de US$ 308 milhões da corretora japonesa DMM Bitcoin.
- Fevereiro de 2025: A Bybit perdeu cerca de US$ 1,5 bilhão em um ataque que o FBI atribuiu à Coreia do Norte.
- Abril de 2026: Analistas atribuíram aos hackers norte-coreanos os roubos de US$ 285 milhões da Drift e de US$ 292 milhões da KelpDAO.
- Setembro de 2026: A Bitget perdeu cerca de US$ 387 milhões em um roubo que pesquisadores associaram à mesma rede.
- 29 de outubro de 2026: Cerca de US$ 6,36 bilhões saíram de carteiras da Binance por meio de 10 blockchains.
A Drift e a KelpDAO atuam em finanças descentralizadas, frequentemente chamadas de DeFi, nas quais programas executados em blockchains realizam transações financeiras. Os alvos, portanto, vão além das corretoras convencionais e incluem sistemas que armazenam ou transferem fundos por meio de programas automatizados.
A inteligência artificial pode acelerar algumas etapas dessas operações. Simon Choi, diretor de tecnologia da empresa de cibersegurança StealthMole, alertou que a IA ajuda atacantes a encontrar falhas de segurança e automatizar ataques. Os investigadores também identificaram sinais de automação na movimentação dos fundos da Binance, enquanto a investigação técnica da empresa continua.
Pontos principais
- A TRM estimou que US$ 6,36 bilhões saíram de carteiras da Binance em 29 de outubro de 2026, a maior parte em cerca de 20 minutos.
- A TRM e a Chainalysis associaram o suposto roubo ao grupo TraderTraitor, da Coreia do Norte.
- A Binance afirmou que cerca de US$ 3 bilhões haviam sido protegidos e que mais de US$ 6,34 bilhões foram reservados para cobrir as perdas.
- A Chainalysis estimou que a Coreia do Norte foi responsável por 89% das perdas globais reportadas em ataques hackers contra criptomoedas em 2026.
- Os investigadores analisam uma invasão com vários pontos de entrada, enquanto a Binance ainda não divulgou suas conclusões técnicas completas.
- Estima-se que o roubo de criptomoedas forneça moeda estrangeira que ajuda a financiar os programas de armas da Coreia do Norte.