Redes residenciais de computadores se tornam alvo de segurança nacional
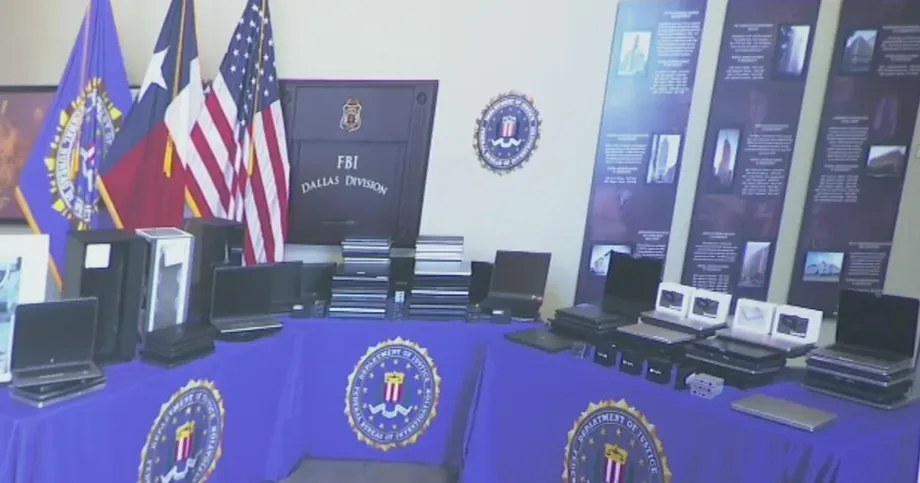
Agentes federais revistaram mais de 40 residências no Texas entre 21 e 25 de setembro e apreenderam aproximadamente 187 laptops e outros dispositivos eletrônicos em uma investigação sobre supostas fraudes de contratação de profissionais norte-coreanos. Mais de 100 dispositivos foram recuperados no norte do Texas, onde as autoridades disseram que residências na região de Dallas e Fort Worth serviam de base para trabalhadores no exterior que se passavam por funcionários americanos.
Conteúdo
- Redes residenciais de computadores se tornam alvo de segurança nacional
- O que os agentes apreenderam no Texas
- Como uma fazenda de laptops faz um trabalhador no exterior parecer estar nos EUA
- Supostos ajudantes americanos faziam mais do que cuidar dos computadores
- Relatos sobre as prisões identificam dois americanos e dez operadores na China
- Os valores financeiros dizem respeito a escalas diferentes
- O acesso a empresas cria um risco de segurança à parte
- A investigação vai além das buscas no Texas
- O que foi recomendado aos empregadores e o que ainda não se sabe
- Principais pontos
A operação, chamada Operation Lone Star Roundup, teve como alvo uma rede de apoio físico por trás de empregos remotos aparentemente comuns. Segundo os promotores, facilitadores americanos recebiam computadores dos empregadores, instalavam equipamentos ou softwares que permitiam o acesso a partir do exterior e ajudavam a encaminhar salários para contas controladas por agentes norte-coreanos.
O procurador dos EUA Ryan Raybould, que chefia o escritório da promotoria do Distrito Norte do Texas, disse que a receita financia os programas nucleares e de mísseis balísticos da República Popular Democrática da Coreia. Ele atribuiu ao Departamento do Tesouro dos EUA a estimativa de que o programa norte-coreano mais amplo de trabalhadores de TI gerou mais de US$ 800 milhões no ano fiscal de 2024.
Os relatos divergem sobre os processos criminais relacionados às apreensões. Relatos de uma entrevista coletiva na terça-feira disseram que eram esperadas acusações formais contra facilitadores americanos e que nenhum mandado de prisão havia sido anunciado. Outros relatos, que descrevem um anúncio do Departamento de Justiça datado de 13 de outubro, disseram que dois americanos haviam sido presos e que uma denúncia formal acusava dez pessoas que estavam na China. Essas descrições não devem ser tratadas como um único relato processual plenamente conciliado.
A distinção importa: as apreensões documentam a interrupção de uma infraestrutura suspeita, enquanto as acusações criminais expõem alegações contra pessoas específicas. Nem um computador apreendido nem uma denúncia formal comprovam culpa.
O que os agentes apreenderam no Texas
Em alguns relatos, o total de dispositivos apreendidos em todo o estado é descrito como superior a 185; em relatos mais detalhados, como 187. Os números são compatíveis, não contraditórios. As descrições dos locais revistados variam entre cerca de 40 locais e mais de 40 residências.
Os equipamentos incluíam laptops e dispositivos de teclado, vídeo e mouse, conhecidos pela sigla KVM. Esses dispositivos podem permitir que um operador controle o teclado, a tela e o mouse de um computador a partir de outro local. Em conjunto com softwares de acesso remoto, podem permitir que alguém no exterior opere um computador da empresa instalado em uma residência nos Estados Unidos.
As autoridades não divulgaram os endereços das propriedades no Texas. Descreveram uma concentração perto de Dallas e Fort Worth e atribuíram a exposição da região, em parte, ao seu amplo mercado de trabalho. Os relatos também divergem ligeiramente quanto ao número de dispositivos apreendidos na região, descrito como cerca de 100 ou mais de 100.
R. Joseph Rothrock, agente especial responsável pelo escritório do FBI em Dallas, explicou por que os equipamentos eram importantes para os investigadores:
Cada laptop apreendido pode representar uma empresa que contratou um profissional de TI da RPDC.
Essa é uma medida de exposição potencial, não uma contagem confirmada de empregadores distintos. Os 187 dispositivos incluíam outros equipamentos além de laptops, e vários computadores poderiam pertencer à mesma empresa. Portanto, não é possível converter diretamente o total apreendido em um total de empresas vítimas.
Como uma fazenda de laptops faz um trabalhador no exterior parecer estar nos EUA
O suposto esquema começa antes de o empregador enviar um computador. Trabalhadores se candidatam a vagas remotas de TI usando identidades roubadas ou falsas, enquanto outros participantes ajudam a passar pelas verificações de contratação. Quando uma empresa acredita ter contratado um funcionário legítimo nos Estados Unidos, envia equipamentos para um endereço controlado por um facilitador.
O facilitador então hospeda o laptop e configura o acesso remoto. Redes privadas virtuais, ou VPNs, e servidores proxy ajudam a disfarçar a localização da pessoa que se conecta. Uma VPN encaminha o tráfego da internet por outra conexão; um proxy atua como intermediário. Nenhuma dessas ferramentas é criminosa por si só, mas, segundo as autoridades, essa rede as usava para ocultar as identidades e a localização dos trabalhadores.
Um laptop conectado fisicamente no Texas pode fazer o vínculo empregatício parecer doméstico, mesmo quando a pessoa que o opera está no exterior. O endereço local, o computador da empresa e a conexão ocultada atuam em conjunto para criar essa aparência.
Os relatos divergem sobre onde os próprios trabalhadores estavam. Algumas descrições os situam na Coreia do Norte, enquanto os relatos sobre a denúncia formal identificam operadores na China e descrevem os trabalhadores no exterior de forma mais ampla. Não se deve entender que o suposto esquema exigia que todos os trabalhadores estivessem fisicamente na Coreia do Norte.
A investigação no Texas dá continuidade ao escrutínio anterior do golpe global de trabalhadores de TI, incluindo o uso de identidades falsas e intermediários americanos para obter salários pagos no exterior. Esta operação apresenta um retrato detalhado da infraestrutura residencial que pode viabilizar esses empregos.
Supostos ajudantes americanos faziam mais do que cuidar dos computadores
Os investigadores descreveram os facilitadores como participantes do processo de contratação, da verificação de identidade e do manejo de pagamentos, e não apenas como pessoas que cediam espaço para os laptops. Alguns supostamente recebiam salários e transferiam o dinheiro para contas controladas por trabalhadores norte-coreanos. Outros permitiam que seus nomes e dados pessoais fossem usados em troca de uma parte dos ganhos.
Rothrock descreveu os diferentes tipos de assistência investigados pelas autoridades, incluindo a diferença entre identidades roubadas de pessoas que não sabiam do esquema e identidades fornecidas por participantes voluntários:
Eles podem usar identidades roubadas de americanos desavisados para conseguir vagas de profissionais de TI nos EUA", disse Rothrock. "Em outros casos, pagam pessoas para usar suas identidades ou realizar outras tarefas, como participar de entrevistas, verificar identidades roubadas, enviar pacotes, hospedar laptops e fazer exames toxicológicos ou coleta de impressões digitais.
Essas supostas atividades mostram por que os investigadores estão examinando mais do que as conexões de internet. Alguém que participe de uma entrevista no lugar do candidato ou faça uma verificação presencial pode ajudar um candidato no exterior a passar por etapas que não podem ser burladas apenas com software.
Raybould disse que pessoas que hospedaram os equipamentos sabendo do que se tratava seriam processadas. O aviso não determina o conhecimento ou a intenção de nenhuma pessoa específica, questões que teriam de ser estabelecidas com provas nos processos criminais pertinentes.
Relatos sobre as prisões identificam dois americanos e dez operadores na China
Relatos que descrevem o anúncio do Departamento de Justiça de 13 de outubro identificam os americanos presos como Michael James Bostelle, da Pensilvânia, e Juan Cecilio Pena Carrillo, do Texas. Segundo esses relatos, os homens são acusados de crimes que incluem fraude eletrônica, lavagem de dinheiro e roubo de identidade em conexão com o suposto esquema de contratação.
Os mesmos relatos identificam dez participantes acusados que estavam na China: Sun Sheng Ming, Pei Li Guang, Weng Shou Cheng, Han Guo Bin, Wang Jian Jun, Sheng Zhang Kun, Zhang Wei Ping, Zhang Li Ping, Yu Yang e Jin Long.
Segundo relatos, uma denúncia formal alega que operadores na China orientavam Pena Carrillo, Tey Michael Nolte e pelo menos outros quatro americanos. Nolte foi citado na denúncia, mas não foi acusado. Ele teria recrutado, gerenciado e treinado Bostelle e outros participantes americanos. Ser citado em uma denúncia formal não é o mesmo que ser réu.
Esses relatos dizem que a suposta fraude afetou mais de 70 empresas americanas, comprometeu as identidades de 25 americanos, gerou pelo menos US$ 3 milhões para trabalhadores de TI no exterior e levou ao envio de informações falsas a várias agências do governo dos EUA. Os relatos não identificam todos os empregadores afetados nem especificam quais agências receberam essas informações.
Segundo esses relatos, não foi possível contatar imediatamente os advogados de Bostelle e Pena Carrillo para comentar o caso. Não houve notícia de resposta de Nolte. As alegações ainda não foram provadas, e os relatos não esclarecem como essas prisões se relacionam, em termos processuais, com o anúncio de futuras acusações formais feito na entrevista coletiva no norte do Texas.
Os valores financeiros dizem respeito a escalas diferentes
Os valores de US$ 800 milhões e US$ 3 milhões não devem ser somados. A estimativa de Raybould, de mais de US$ 800 milhões, diz respeito ao programa norte-coreano mais amplo de trabalhadores de TI no ano fiscal de 2024. A alegação de pelo menos US$ 3 milhões diz respeito ao esquema de contratação descrito nos relatos sobre a denúncia formal.
As descrições da estimativa do Tesouro também variam. Algumas dizem que mais de US$ 800 milhões foram enviados à Coreia do Norte; outras descrevem esse valor como a receita gerada pelo programa. Receita obtida e dinheiro transferido são medidas diferentes, portanto o valor não deve ser apresentado como um total de transferências documentado com precisão sem esclarecimentos adicionais.
Autoridades também disseram que os trabalhadores enviavam à Coreia do Norte uma parcela estimada entre 85% e 90% de seus ganhos. Segundo esse cálculo, a cada US$ 100 recebidos, cerca de US$ 10 a US$ 15 ficariam fora do valor remetido. Isso ilustra a estrutura de pagamentos alegada, mas não comprova como eram distribuídos todos os salários na investigação do Texas.
A alegação financeira ajuda a explicar por que os promotores consideram o caso mais do que uma fraude de contratação. Segundo as autoridades, salários americanos se tornam uma fonte de financiamento para um governo sob sanções e seus programas de armas. Os relatos não rastreiam pagamentos salariais individuais do Texas até compras específicas de armas.
O acesso a empresas cria um risco de segurança à parte
Uma contratação fraudulenta bem-sucedida pode render mais do que um salário. Raybould disse que o acesso a laptops corporativos também poderia oferecer uma porta de entrada para sistemas empresariais, comunicações e plataformas financeiras. O alcance dependeria das permissões vinculadas a cada vaga.
A CrowdStrike, empresa de cibersegurança que afirmou ter fornecido inteligência e análise técnica para apoiar o FBI, monitora a rede sob o nome Famous Chollima. Uma descrição de um pedido judicial também diz que uma grande empresa de cibersegurança atribuiu esse nome ao grupo de ameaça. Trata-se de um rótulo de monitoramento, não de uma acusação criminal separada.
A CrowdStrike disse que as organizações identificadas nas operações interrompidas incluíam empresas dos setores aeroespacial, de energia, serviços financeiros, saúde, cibersegurança, engenharia de defesa e tecnologia governamental. Essa diversidade indica uma exposição potencial em setores sensíveis, mas não comprova que todas as organizações afetadas tenham perdido dados.
A empresa descreveu táticas usadas para redirecionar equipamentos dos empregadores. Alguns operadores supostamente registravam boletins de ocorrência falsos, alegando que os laptops haviam sido roubados, para que os equipamentos de reposição fossem enviados a outro lugar. Outros alegavam mudanças repentinas de endereço ou conseguiam empregos por meio de empresas de recrutamento, permitindo redirecionar os computadores sem o conhecimento dessas empresas.
Esses detalhes ligam a fraude na contratação às fazendas físicas: um trabalhador precisa tanto de uma identidade aceita quanto de uma forma de levar o computador do empregador para um local controlado pela rede. As autoridades não divulgaram um inventário completo dos dados acessados ou roubados na operação no Texas.
A investigação vai além das buscas no Texas
Segundo uma descrição de documentos judiciais, o FBI identificou 11 contas do Google supostamente ligadas à fraude de contratação. Os investigadores solicitaram informações de cada conta desde sua criação até 8 de outubro, incluindo dados de assinantes, endereços, números de telefone, horários de conexão, endereços IP e registros de pagamentos e cobranças.
Segundo relatos, um tribunal federal do Distrito Norte do Texas emitiu uma ordem em 9 de outubro exigindo que o Google fornecesse os registros em até dez dias. Esse prazo aponta para 19 de outubro como a data-limite estipulada para o fornecimento. Os relatos não confirmam que o Google tenha concluído o envio dos dados.
As principais datas mencionadas são:
- De 21 a 25 de setembro: buscas do FBI e ações relacionadas em mais de 40 residências no Texas.
- 8 de outubro: fim do período abrangido pelo pedido de registros das 11 contas do Google.
- 9 de outubro: data da ordem judicial relatada, que determinou que o Google fornecesse os registros das contas em até dez dias.
- 13 de outubro: data associada aos relatos sobre o anúncio da operação e os processos criminais relacionados.
Autoridades também descreveram atividades semelhantes na Louisiana, em Nevada, no Kentucky e em Ohio. A CrowdStrike disse que a operação mais ampla incluiu duas prisões em Ohio, mas não identificou os presos nem as acusações contra eles. O anúncio no Texas não mencionou essas prisões, portanto elas não devem ser automaticamente consideradas separadas das duas prisões de americanos identificados nem como sendo as mesmas.
O que foi recomendado aos empregadores e o que ainda não se sabe
Raybould e Rothrock recomendaram que os empregadores usem o E-Verify e exijam várias formas de identificação ao contratar trabalhadores remotos. O E-Verify compara informações sobre a elegibilidade para trabalhar com registros do governo. Isso cobre uma parte do processo de contratação, enquanto o suposto uso de substitutos em entrevistas e de laptops controlados remotamente mostra que identificar a pessoa que realiza o trabalho é uma questão à parte.
As autoridades incentivaram empresas e pessoas que acreditam ter sido afetadas a fornecer informações ao FBI. Não divulgaram uma lista completa de empregadores, os endereços das residências revistadas nem um balanço completo dos salários interceptados ou recuperados.
A investigação continua. Os relatos sobre a entrevista coletiva no norte do Texas não informaram datas para novas acusações formais, audiências ou julgamentos. As descrições conflitantes sobre prisões e acusações previstas deixam sem solução a relação exata entre os anúncios.
A CrowdStrike alertou que o fechamento das fazendas provavelmente desaceleraria as atividades sobretudo nos locais onde a infraestrutura foi removida, sem encerrar de forma duradoura a operação mais ampla. As apreensões mostram que as autoridades podem interromper a rede local de equipamentos. Não demonstram que todos os trabalhadores, identidades, contas ou facilitadores ligados a ela tenham sido encontrados.
Principais pontos
- Agentes revistaram mais de 40 residências no Texas no fim de setembro e apreenderam aproximadamente 187 laptops e outros dispositivos.
- As autoridades disseram que mais de 100 dispositivos foram recuperados no norte do Texas, embora um relato tenha descrito o total como cerca de 100.
- As supostas fazendas permitiam que trabalhadores no exterior controlassem computadores de empregadores instalados em residências americanas e parecessem trabalhar nos EUA.
- Os relatos divergem entre a previsão de futuras acusações formais e o anúncio da prisão de dois americanos e de acusações contra dez pessoas que estavam na China.
- Os relatos sobre a denúncia formal mencionam mais de 70 empresas afetadas, 25 identidades americanas comprometidas e pelo menos US$ 3 milhões em receita.
- A estimativa superior a US$ 800 milhões diz respeito ao programa norte-coreano mais amplo de trabalhadores de TI, não apenas às apreensões no Texas.
- Os investigadores solicitaram registros de 11 contas do Google, e a investigação continua.