Nova análise revela uma tarefa de reparo muito maior
A SoftBank encontrou outras 35 mil vulnerabilidades em seus sistemas durante uma avaliação com inteligência artificial, afirmou o presidente Junichi Miyakawa em uma apresentação de resultados financeiros em 9 de novembro. A descoberta ocorreu depois de a empresa passar cerca de três meses corrigindo 10.500 falhas identificadas em uma análise anterior de aproximadamente 700 sistemas desenvolvidos internamente.
Conteúdo
- Nova análise revela uma tarefa de reparo muito maior
- Centenas de milhões de tentativas para encontrar uma brecha
- Sete minutos mudaram o procedimento de resposta
- Por que os primeiros reparos deixaram uma brecha
- Como as avaliações e a resposta se desenrolaram
- A verificação final ainda depende de pessoas
- Pressão sobre a segurança acompanha resultados financeiros recordes
- Uma tarefa mais ampla do que encontrar mais falhas
- Principais pontos
Miyakawa identificou o modelo usado na avaliação posterior como o GPT-6 Astra, da OpenAI, que descreveu como o principal modelo da empresa, lançado em setembro. Segundo ele, as novas descobertas foram mais de três vezes superiores às identificadas na avaliação de junho, deixando a SoftBank diante de mais uma rodada substancial de trabalho de segurança.
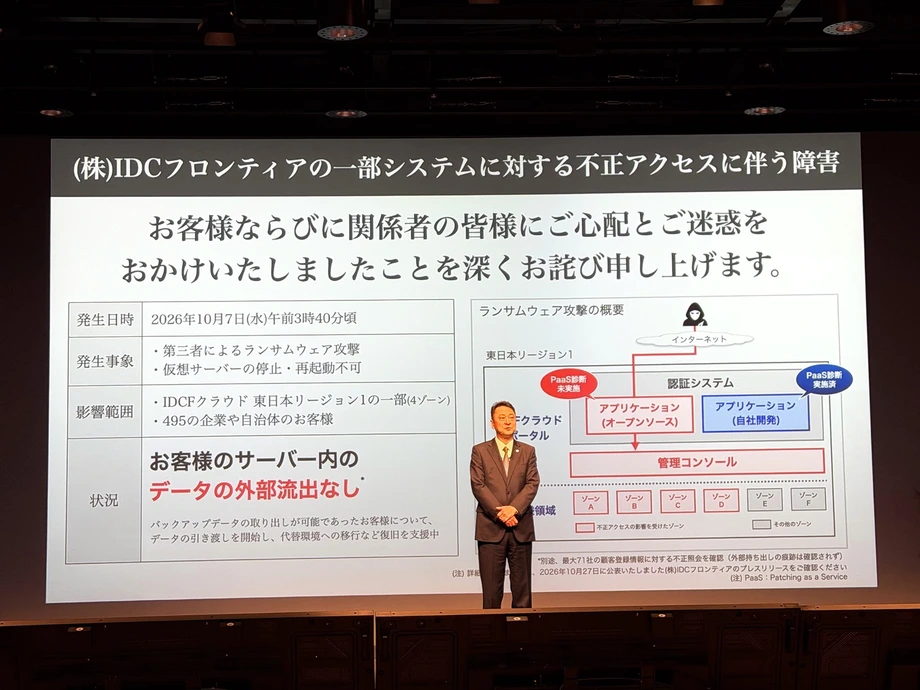
A divulgação ocorreu após um ataque de ransomware à subsidiária IDC Frontier. Miyakawa pediu desculpas pelo incidente e disse que o ataque durou sete minutos. Desde então, a SoftBank alterou seu procedimento de resposta: as equipes agora cortam as comunicações primeiro e investigam depois, em vez de esperar por uma reunião para decidir o que fazer.
Uma vulnerabilidade é uma falha em um software ou sistema que pode ser explorada por um invasor. Um patch é uma correção para essa falha. A experiência da SoftBank mostra o quanto esse processo de reparo se tornou exigente: suas equipes haviam concluído uma grande leva de correções quando uma nova avaliação encontrou milhares de outros problemas.
Miyakawa, que afirmou ter passado recentemente a maior parte do tempo lidando com medidas contra ataques cibernéticos, descreveu a pressão durante a apresentação. Em declarações traduzidas do japonês, o presidente da SoftBank disse:
Sinceramente, estou completamente exausto.
Centenas de milhões de tentativas para encontrar uma brecha
Segundo dados apresentados em relatos da apresentação de Miyakawa, os sistemas da SoftBank enfrentam cerca de 600 milhões a 700 milhões de tentativas de reconhecimento por mês. Ele estimou que a média mensal do ano anterior foi de aproximadamente 300 milhões e disse que o número vinha aumentando cerca de 100 milhões por mês desde agosto.
Reconhecimento é a busca por possíveis formas de entrar em uma rede, como serviços expostos ou softwares vulneráveis. Com 600 milhões de tentativas, o volume mensal seria o dobro da média anterior; com 700 milhões, seria cerca de 2,3 vezes maior.
Miyakawa atribuiu o aumento da pressão e a aceleração dos ataques à crescente adoção da IA. Ele disse que modelos projetados para ataques cibernéticos começaram a surgir por volta de maio e junho e que, em julho, vieram modelos distribuídos com pesos disponíveis publicamente. Os pesos são os parâmetros numéricos aprendidos que permitem que um modelo de IA funcione.
Novos modelos passaram a surgir semanalmente, afirmou. Cada vez que a SoftBank testava seus sistemas com outro modelo, encontrava falhas que as verificações anteriores não haviam detectado. Essa descoberta repetida transformou a avaliação de vulnerabilidades em uma tarefa contínua, em vez de uma análise que termina quando uma lista de reparos é concluída.
Sete minutos mudaram o procedimento de resposta
O incidente de ransomware na IDC Frontier deu à SoftBank uma medida concreta da velocidade que enfrentava. Miyakawa disse que o ataque durou sete minutos, deixando pouco espaço para a sequência anterior da empresa: receber um alerta, reunir pessoas e decidir como responder.
Ransomware é um tipo de ataque em que criminosos usam o acesso a sistemas ou dados para exigir pagamento. Cortar as comunicações pode ajudar a isolar os sistemas afetados e limitar a capacidade do invasor de se movimentar pela rede. O procedimento revisado da SoftBank coloca essa etapa de contenção antes da investigação completa.
A mudança tem uma consequência prática para as equipes de operações: uma decisão que antes vinha depois de uma discussão agora é tomada no início da resposta. Em seguida, os funcionários precisam investigar o que aconteceu e descobrir como restabelecer as conexões com segurança.
Por que os primeiros reparos deixaram uma brecha
A IDC Frontier havia concluído avaliações e aplicado patches em seus aplicativos desenvolvidos internamente antes do ataque, disse Miyakawa. No entanto, o aplicativo de código aberto usado como ponto de entrada ficou fora da avaliação.
Softwares de código aberto têm código-fonte que as pessoas podem inspecionar, usar e modificar de acordo com sua licença. As empresas costumam combiná-los com softwares que desenvolvem internamente. Portanto, uma análise de segurança precisa abranger os componentes dos quais um sistema depende, além do código escrito dentro da empresa.
Miyakawa disse que havia instruído a equipe desde o início a incluir softwares de código aberto, mas que as equipes adiaram esse trabalho. O incidente revelou uma lacuna entre o escopo que ele havia solicitado e os sistemas que foram efetivamente examinados.
A SoftBank ampliou seu programa de avaliação de cerca de 700 sistemas desenvolvidos internamente para mais de 1.800 sistemas, incluindo softwares de código aberto. Isso representa mais de 2,5 vezes o número inicial, ampliando tanto a busca por falhas quanto o trabalho necessário para reparar e testar os sistemas afetados.
Como as avaliações e a resposta se desenrolaram
O relato da SoftBank descreve vários esforços simultâneos: reparar seus próprios sistemas, vender um serviço de segurança a outras empresas e mudar seus procedimentos após o ataque à subsidiária. As principais datas mostram como a carga de trabalho cresceu rapidamente.
- Maio e junho: Miyakawa disse que começaram a surgir modelos de IA especializados em ataques cibernéticos.
- 15 de junho: A SoftBank avaliou cerca de 700 sistemas desenvolvidos internamente e identificou 10.500 vulnerabilidades.
- Julho: A empresa iniciou a oferta plena do Patching as a Service, usando tecnologia da OpenAI para apoiar avaliações e reparos.
- A partir de agosto: As tentativas de reconhecimento aumentaram cerca de 100 milhões por mês, segundo Miyakawa.
- Ao longo de cerca de três meses após a avaliação de junho: A SoftBank aplicou patches para todas as 10.500 vulnerabilidades identificadas.
- Setembro: Miyakawa disse que o modelo que identificou como GPT-6 Astra foi lançado; uma avaliação posterior encontrou outras 35 mil vulnerabilidades.
- 30 de outubro: O Patching as a Service tinha 7.670 empresas contratantes.
- 9 de novembro: Miyakawa discutiu as descobertas, o ataque à IDC Frontier e o procedimento de resposta revisado na apresentação de resultados financeiros.
As duas avaliações produziram um total combinado de 45.500 descobertas em análises sucessivas. A SoftBank disse que corrigiu as primeiras 10.500; a leva posterior criou uma nova carga de trabalho, ao mesmo tempo que o programa de avaliação era ampliado.
A verificação final ainda depende de pessoas
A SoftBank divide a gestão de vulnerabilidades em três etapas: encontrar falhas, aplicar patches e verificar se os sistemas funcionam normalmente depois. Sua operação Patching as a Service usa IA para apoiar as duas primeiras etapas, com a aplicação de patches automatizada.
A etapa final ainda exige pessoas. Um reparo pode alterar o comportamento do software, por isso a equipe precisa verificar se os sistemas conectados continuam funcionando em conjunto. Para uma empresa que opera muitos aplicativos interligados, confirmar o funcionamento normal exige bastante tempo.
Miyakawa pediu às equipes que automatizem essa verificação durante o atual ano fiscal. Ele disse que não havia uma data clara para a conclusão, e o relato da apresentação não informou um cronograma para corrigir as 35 mil descobertas adicionais.
O trabalho manual restante ajuda a explicar por que encontrar vulnerabilidades mais rápido não resulta automaticamente em um ciclo de reparos igualmente rápido. A SoftBank pode usar IA para gerar uma lista maior de falhas e automatizar a aplicação de patches, mas os funcionários ainda precisam de tempo para confirmar que os serviços continuam funcionando após as mudanças.
Para as 7.670 empresas contratantes do Patching as a Service em 30 de outubro, essa etapa de verificação faz parte do desafio prático. Um patch precisa corrigir uma falha de segurança sem impedir que os sistemas do cliente continuem funcionando.
Pressão sobre a segurança acompanha resultados financeiros recordes
A SoftBank discutiu a resposta aos ataques cibernéticos junto com resultados recordes para o primeiro semestre do ano fiscal encerrado em março de 2027. A receita chegou a 3,7987 trilhões de ienes, alta de 11,7% em relação ao ano anterior. O lucro operacional subiu 2,1%, para 642,1 bilhões de ienes, enquanto o lucro líquido aumentou 4,5%, para 364,5 bilhões de ienes.
A empresa elevou sua previsão para o ano fiscal completo para uma receita de 7,9 trilhões de ienes, lucro operacional de 1,16 trilhão de ienes e lucro líquido de 610 bilhões de ienes. Os números mostram uma empresa em crescimento que administra uma carga de trabalho de segurança que, segundo seu presidente, consumia grande parte de seu tempo.
A divisão empresarial, que inclui comunicações corporativas, serviços em nuvem, segurança e IA, gerou receita de 538,9 bilhões de ienes, alta de 11,8%. Seu lucro operacional subiu 19,9%, para 124,8 bilhões de ienes. Dentro dessa divisão, a receita de serviços em nuvem e IA cresceu 36,7%, mais rápido do que a receita empresarial como um todo.
A SoftBank também afirmou que seu centro de dados de IA em Tomakomai, Hokkaido, avançava rumo à inauguração durante o ano fiscal de 2026. Assim, a IA apareceu na apresentação tanto como uma área de expansão dos negócios quanto como uma tecnologia que está mudando as exigências impostas às equipes de segurança da empresa.
Outras divisões também cresceram. A receita da área de consumo chegou a 1,6025 trilhão de ienes, alta de 8,6%; a receita de mídia e comércio eletrônico foi de 894,7 bilhões de ienes, alta de 8,7%; e a receita financeira chegou a 241,9 bilhões de ienes, aumento de 27,5%.
Uma tarefa mais ampla do que encontrar mais falhas
A resposta da SoftBank envolve agora três mudanças concretas: examinar mais sistemas, isolar possíveis ataques mais cedo e tentar automatizar as verificações feitas após os reparos. Cada uma delas aborda uma parte diferente do problema descrito por Miyakawa.
A ampliação do escopo das avaliações responde à omissão revelada na IDC Frontier. O corte das comunicações é uma resposta ao ataque de sete minutos. Quando concluída, a verificação automatizada deverá reduzir o tempo que os funcionários atualmente gastam conferindo se os sistemas corrigidos continuam funcionando em conjunto.
Miyakawa comparou a atual combinação de sistemas criados por pessoas e IA em evolução a uma transição em que motoristas humanos e veículos autônomos compartilham as ruas. Para a SoftBank, a tarefa imediata é mais específica: concluir os reparos, manter o inventário mais amplo de softwares sob análise e reduzir o tempo entre descobrir uma falha e corrigi-la com segurança.
Principais pontos
- A SoftBank disse que uma avaliação posterior com IA encontrou outras 35 mil vulnerabilidades, depois de a empresa corrigir as 10.500 identificadas em junho.
- Miyakawa identificou o modelo usado na avaliação posterior como o GPT-6 Astra, da OpenAI.
- As tentativas mensais de reconhecimento chegaram a cerca de 600 milhões a 700 milhões, ante uma média anterior de aproximadamente 300 milhões.
- Um ataque à IDC Frontier durou sete minutos e levou a SoftBank a cortar as comunicações antes de investigar.
- O ponto de entrada da subsidiária foi um software de código aberto excluído da avaliação anterior.
- A SoftBank ampliou o escopo das avaliações de cerca de 700 sistemas para mais de 1.800.
- Em 30 de outubro, o Patching as a Service tinha 7.670 empresas contratantes; as verificações após a aplicação dos patches ainda exigiam trabalho humano.
- A empresa divulgou resultados financeiros recordes e elevou sua previsão para o ano encerrado em março de 2027.