Buscas após descoberta de assinaturas de uma empresa chinesa
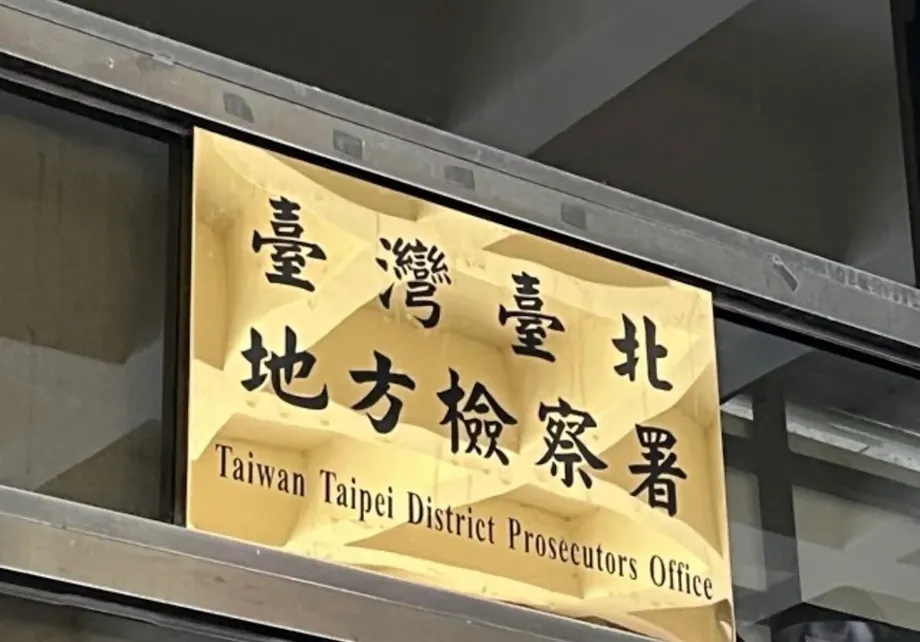
Promotores taiwaneses determinaram buscas em 10 locais em 12 de outubro de 2026, em uma investigação sobre um software de gestão de ativos de informação instalado em várias missões diplomáticas no exterior. O caso envolve contratos governamentais de mais de NT$ 20 milhões, concedidos entre 2023 e 2025, e alegações de que um software com código-fonte chinês foi reempacotado em Taiwan antes de ser fornecido ao Ministério das Relações Exteriores.
Conteúdo
- Buscas após descoberta de assinaturas de uma empresa chinesa
- Como três empresas teriam fornecido o software
- O que o ministério encontrou durante a inspeção
- Dos contratos às buscas de outubro
- O que a análise das conexões comprova, e o que não comprova
- Parlamentares pedem uma análise mais ampla
- Vazamento separado de documentos aumenta a pressão
- O que ainda precisa ser esclarecido
- Principais pontos
Quatro pessoas foram chamadas para depor como suspeitas: o chefe da Anhe Technology, de sobrenome Lu; o chefe da Kunyou Technology, de sobrenome Chiang; um representante de vendas da Kunyou, de sobrenome Chan; e o chefe da Yiwei Technology, de sobrenome Wu. Os investigadores também convocaram várias testemunhas. As buscas abrangeram escritórios das empresas e residências ligadas aos suspeitos.
O relato do ministério aponta uma descoberta técnica específica que deu origem à investigação. Durante uma inspeção de segurança em dezembro de 2025, verificou-se que alguns arquivos do software continham assinaturas associadas à Guangzhou Yixin Technology Co., da China. Em seguida, o ministério encaminhou o caso aos investigadores e forneceu os programas pertinentes para análise.
Segundo o ministério, o software foi instalado em computadores conectados à internet nas missões no exterior para a gestão de ativos e não envolvia informações sigilosas. O órgão também afirma que uma análise dos registros de conexão do ano anterior não encontrou atividade anormal no ministério nem em seus escritórios no exterior.
Essas declarações distinguem a suspeita de irregularidades na contratação de uma violação de segurança confirmada. Os investigadores apuram como o software foi desenvolvido, apresentado e fornecido. Os relatos públicos não comprovam que o software tenha roubado informações diplomáticas, e a descoberta de assinaturas de uma empresa chinesa, por si só, não prova atividade maliciosa.
Como três empresas teriam fornecido o software
A investigação se concentra no IP-guard, descrito como um sistema de segurança de endpoints e criptografia de arquivos. Endpoint é um computador ou outro dispositivo conectado à rede de uma organização. Softwares desse tipo podem ajudar a gerenciar a atividade dos computadores e proteger arquivos, por isso sua origem e seus recursos efetivos são relevantes em uma análise de segurança.
Os investigadores suspeitam que Lu, chefe da Anhe Technology, tenha trabalhado anteriormente com a Guangzhou Yixin Technology no desenvolvimento do IP-guard e que o código-fonte tenha vindo da China. Código-fonte é o conjunto de instruções usado para criar um programa. Sua origem é uma questão diferente do local onde está sediada a empresa que vende ou mantém o produto final.
A Anhe teria reempacotado o software em Taiwan, enquanto a Kunyou apresentou propostas em nome próprio e obteve os contratos de gestão de ativos de informação do ministério para o período de 2023 a 2025. A Yiwei teria ajudado a modificar a interface do usuário e prestado serviços de manutenção. Essas são alegações sob investigação, não conclusões de culpa.
A suposta divisão de tarefas coloca três atividades distintas sob análise: a origem do software, a forma como foi apresentado em uma licitação pública e as modificações e o suporte oferecidos após a contratação. Uma interface modificada altera o que os usuários veem, mas não comprova, por si só, onde o programa subjacente foi desenvolvido.
A Anhe é descrita como prestadora de serviços de segurança de endpoints e criptografia de documentos, com mais de 10 anos de experiência na implementação de projetos. Essa descrição ajuda a explicar seu papel na cadeia de fornecimento, mas não comprova se as compras do ministério cumpriram as exigências de contratação pública.
O que o ministério encontrou durante a inspeção
Segundo o ministério, a descoberta ocorreu quando uma equipe interinstitucional de inspeção de cibersegurança visitou missões no exterior em dezembro de 2025. Durante a inspeção, o ministério identificou arquivos incomuns no software de gestão de ativos, e a análise encontrou assinaturas associadas à Guangzhou Yixin Technology.
Uma assinatura de software pode ajudar a identificar a empresa associada a um arquivo. Ela não equivale a uma análise completa do código-fonte do programa nem de todas as funções que ele executa. Essa distinção é importante neste caso: relatos sobre a investigação mencionam suspeita de código-fonte chinês, enquanto a descoberta declarada pelo ministério é que alguns arquivos continham assinaturas de uma empresa chinesa.
O ministério afirma que, após a descoberta, notificou seus órgãos supervisores e as autoridades responsáveis pela cibersegurança. Também forneceu os programas pertinentes ao Escritório de Campo de Nova Taipé do Departamento de Investigação do Ministério da Justiça e a outros órgãos de investigação.
Segundo o ministério, a compra foi feita por meio de um contrato governamental de fornecimento comum. Esse mecanismo permite que órgãos públicos comprem dentro de uma estrutura de contratação já estabelecida. Seu uso identifica a modalidade de compra, mas não esclarece se o fornecedor descreveu corretamente o software entregue.
Dos contratos às buscas de outubro
A cronologia se estende por vários anos, começando com os contratos e prosseguindo com a inspeção de segurança e a investigação criminal. A inspeção de dezembro ocorreu em 2025, um ano antes das buscas de outubro de 2026.
- 2023 a 2025: As empresas teriam obtido contratos de software do ministério cujo valor combinado supera NT$ 20 milhões.
- Dezembro de 2025: Uma inspeção de segurança em missões no exterior identificou arquivos de software com assinaturas da Guangzhou Yixin Technology.
- Após a descoberta: O ministério notificou as autoridades competentes, analisou os registros de conexão e encaminhou os programas para investigação.
- 12 de outubro de 2026: Promotores determinaram buscas em 10 locais e o depoimento de quatro suspeitos; várias testemunhas também foram convocadas.
- Naquela noite: Os suspeitos estavam sendo levados aos promotores para novos interrogatórios.
A Promotoria Distrital de Taipé conduz a investigação, com o Escritório de Campo de Nova Taipé do Departamento de Investigação realizando os trabalhos investigativos. Inicialmente, o ministério comunicou as irregularidades a esse escritório, que solicitou orientação da promotoria.
Entre os crimes sob suspeita estão violações da Lei de Contratações Públicas, fraude e falsificação de documentos, conforme o Código Penal. As linhas de investigação vão além da questão técnica sobre a origem do software. Elas dizem respeito a uma possível apresentação de informações ou documentos ilícitos no processo de licitação e contratação.
Os depoimentos relatados não significam que alguém tenha sido formalmente acusado ou condenado. Os relatos das buscas não mencionam decisões posteriores da promotoria, eventual prisão preventiva ou decisão judicial. Também não informam a data de uma audiência nem a conclusão de uma análise técnica.
O que a análise das conexões comprova, e o que não comprova
A principal declaração pública do ministério para tranquilizar a população é que analisou um ano de registros de conexão e não encontrou comportamento anormal. O órgão também afirma que o software de gestão de ativos não envolvia informações sigilosas e foi instalado em computadores usados para acesso à internet nas missões no exterior.
Essas declarações delimitam a exposição relatada, mas não respondem a todas as perguntas sobre o software. A análise dos registros de conexão trata da atividade de rede registrada. Ela não constitui necessariamente uma avaliação completa das permissões do programa, do acesso local a arquivos, de sua configuração ou de seu comportamento durante todo o período contratual.
As datas também são relevantes. O período de contratação foi de 2023 a 2025, enquanto o ministério diz ter analisado registros de conexão de aproximadamente um ano. O relato público não especifica as datas exatas abrangidas pela análise nem comprova que ela tenha incluído todas as instalações ao longo dos três anos.
Os relatos não divulgam o número exato de missões ou computadores afetados. Também não há uma conclusão declarada de que o software continha uma porta dos fundos, transmitia informações para a China ou foi usado para obter segredos diplomáticos. Essas possibilidades não devem ser apresentadas como fatos comprovados.
Parlamentares pedem uma análise mais ampla
Huang Chien-pin, parlamentar do Kuomintang, pediu que fossem examinados os critérios de avaliação das compras do ministério e as inspeções internas de segurança. Ele questionou como um software suspeito de conter código chinês pôde entrar nos sistemas do ministério e permanecer instalado durante o período contratual antes que o problema fosse detectado.
Huang solicitou uma análise para determinar se o software tinha funções de monitoramento remoto, acesso a dados ou transmissão de informações, e se informações sigilosas haviam sido roubadas ou divulgadas. Também pediu que o ministério publicasse as conclusões, a extensão de qualquer exposição e as medidas corretivas adotadas.
Esses pedidos dizem respeito tanto aos recursos do software quanto ao comportamento observado. Um programa pode ter funções que não foram usadas, que estavam desativadas ou que foram limitadas por sua configuração. Determinar o que ele poderia fazer é uma tarefa distinta de estabelecer o que de fato fez nos computadores afetados.
Niu Hsu-ting, também parlamentar do Kuomintang, pediu responsabilização, indenização conforme a lei e mudanças nas avaliações de licitações futuras. Ele afirmou que o ministério gastou mais de NT$ 100 milhões para construir uma rede interna internacional destinada a proteger documentos confidenciais importantes, mas ainda enfrenta controvérsias de segurança.
Os dois valores dizem respeito a finalidades diferentes. Os mais de NT$ 20 milhões em questão na investigação referem-se aos contratos do software de gestão de ativos. O valor mencionado por Niu, superior a NT$ 100 milhões, diz respeito a uma rede interna mais ampla. Os valores não devem ser tratados como o orçamento de um único projeto nem usados para calcular a parcela do gasto correspondente ao software sob investigação.
Vazamento separado de documentos aumenta a pressão
A investigação sobre o software ocorre em meio a outra controvérsia envolvendo documentos diplomáticos colocados à venda na dark web. Um relatório de investigação do Yuan de Controle é descrito como identificando 13 documentos vazados do Ministério das Relações Exteriores. Niu citou esse episódio ao argumentar que o ministério precisa resolver problemas recorrentes de segurança.
O vazamento de documentos e a investigação sobre o software devem ser tratados como casos distintos. Os relatos deste caso não estabelecem nenhuma ligação entre os 13 documentos vazados e o IP-guard. A declaração do ministério de que a instalação do software de gestão de ativos não envolvia informações sigilosas também não se refere ao vazamento separado de documentos.
Em conjunto, as controvérsias explicam a pressão por esclarecimentos públicos mais completos, mas não demonstram uma causa comum. Para determinar se algum dos episódios resultou do comportamento do software, dos controles de acesso, de decisões de contratação ou de outra falha, são necessárias provas específicas para cada caso.
O ministério afirma que cooperará com a investigação e responsabilizará os fornecedores conforme os contratos caso seja confirmado algum comportamento ilícito. Essa posição condiciona medidas contratuais às conclusões da investigação, em vez de declarar que uma quebra de contrato já foi comprovada.
O que ainda precisa ser esclarecido
As principais questões ainda em aberto são o que os fornecedores declararam durante a contratação, qual software foi efetivamente entregue e se sua origem ou suas funções violaram as exigências aplicáveis. Os relatos públicos mencionam os crimes sob suspeita, mas não reproduzem as condições da licitação, as declarações dos fornecedores nem os documentos específicos que seriam falsos.
Há também uma divergência na grafia do nome da empresa nos relatos. Descrições da investigação identificam a empresa que apresentou a proposta como Kunyou Technology, usando o nome chinês 坤侑科技, enquanto o relato do ministério sobre a contratação usa 坤佑科技. As duas formas aparecem em descrições do fornecedor, mas a diferença deve ser verificada no contrato, em vez de ser tratada como prova de que são duas empresas distintas.
O valor combinado informado para os contratos é superior a NT$ 20 milhões, mas o total exato não foi divulgado. Os relatos não informam os valores de cada contrato, as datas de instalação em cada missão nem a lista de escritórios no exterior envolvidos. Também não especificam se o software já foi removido, substituído ou teve seu uso restringido.
As próximas conclusões decisivas devem vir da análise técnica dos programas e das decisões dos promotores sobre os crimes de contratação sob suspeita. Não foi divulgada uma data-limite para a publicação dos resultados nem a data de uma próxima audiência. Até que essas conclusões sejam estabelecidas, o caso deve ser entendido como uma investigação criminal sobre contratação pública, motivada por uma preocupação confirmada quanto à procedência do software, sem que haja comprovação pública de vazamento de dados causado pelo programa.
Principais pontos
- Promotores determinaram buscas em 10 locais e o depoimento de quatro suspeitos em 12 de outubro de 2026.
- A investigação trata de contratos de software no valor de mais de NT$ 20 milhões, concedidos entre 2023 e 2025.
- O ministério confirmou que alguns arquivos do software continham assinaturas da Guangzhou Yixin Technology.
- Os investigadores suspeitam que código-fonte chinês foi reempacotado por meio de um arranjo de fornecimento que envolveu três empresas taiwanesas.
- O ministério afirma que a análise de um ano de registros de conexão não encontrou atividade anormal e que a instalação não envolvia informações sigilosas.
- Violações das regras de contratação pública, fraude e falsificação de documentos estão sob investigação; não foram comprovadas culpa nem violação de dados relacionada ao software.
- Uma descoberta separada envolvendo 13 documentos diplomáticos vazados não foi associada a este caso do software.