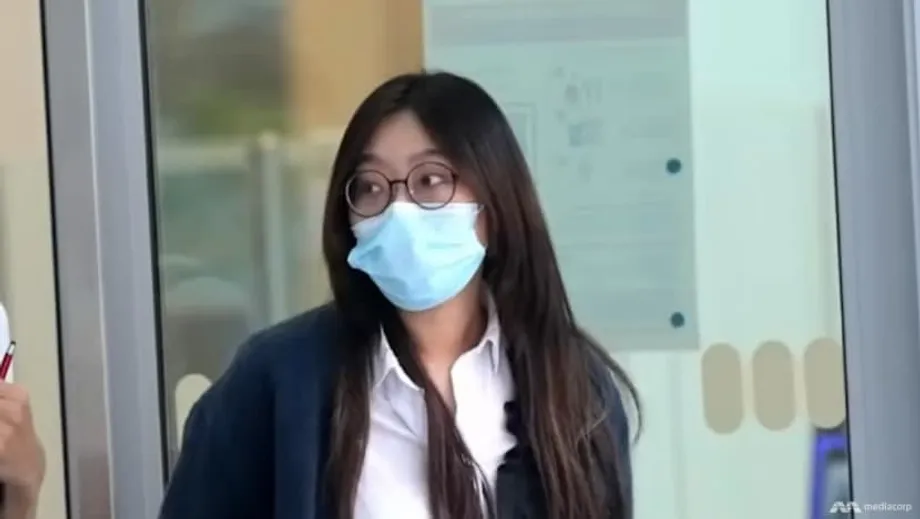
Uma condenação que põe à prova as salvaguardas dos dados bancários
Uma ex-funcionária júnior do United Overseas Bank foi condenada por divulgar dados pessoais de mais de 1.000 clientes a alguém que se passava por policial chinês. O caso, iniciado com uma abordagem de golpistas em março de 2021 e encerrado com uma condenação em outubro de 2025, mostra como a engenharia social pode contornar controles internos quando um funcionário é pressionado a descumprir as regras. A ré, Cao Wenqing, de 30 anos, cidadã chinesa e residente permanente em Singapura, foi considerada culpada de 14 acusações com base na Lei de Uso Indevido de Computadores e de 13 com base na Lei Bancária. A sentença está prevista para dezembro.
Conteúdo
- Uma condenação que põe à prova as salvaguardas dos dados bancários
- O que aconteceu dentro do sistema do banco
- Como funcionou o golpe de falsa identidade
- Conclusões jurídicas e decisão do tribunal
- Como o UOB respondeu e quais medidas de proteção ofereceu aos clientes
- Por que é difícil impedir o uso indevido de dados por funcionários
- Golpes de falsa identidade em Singapura: uma ameaça persistente
- O que você pode fazer para reduzir os riscos
- O que este caso representa para bancos e órgãos reguladores
- Principais pontos
Segundo as conclusões do tribunal, Cao acessou registros confidenciais de clientes usando seu login legítimo de trabalho, reuniu registros selecionados em uma planilha e enviou imagens desses dados por um aplicativo de mensagens a uma pessoa que dizia ser capitão da polícia de Xangai. Mais tarde, ela disse às autoridades que acreditava estar sendo investigada e se sentiu obrigada a obedecer. O tribunal rejeitou essa alegação como defesa jurídica, observando que ela havia recebido treinamento sobre confidencialidade e não verificou a identidade dos interlocutores antes de o vazamento acontecer.
O que aconteceu dentro do sistema do banco
Cao trabalhava no departamento de crédito imobiliário do UOB, onde tinha acesso a um banco de dados bancário exclusivamente para fins profissionais. Em março de 2021, duas pessoas entraram em contato com ela por telefone, se identificaram como policiais chineses e disseram que ela estava envolvida em um caso. Seguindo as instruções, ela pesquisou clientes com sobrenomes chineses comuns, filtrou os registros de cidadãos chineses e copiou nomes, números de identificação, números de celular e saldos bancários para um arquivo do Excel. Em seguida, fotografou a planilha e enviou as imagens pelo WhatsApp. A pedido dos interlocutores, também pesquisou clientes específicos e enviou capturas de tela dos perfis deles.
O banco de dados acessado por ela continha campos como nomes, nacionalidades, endereços, números de identificação, números de conta e saldos. Logo após o ocorrido, o UOB afirmou que os números de conta dos clientes não haviam sido divulgados e que os sistemas do banco continuavam seguros. Mesmo sem os números de conta, a combinação de nomes, números de identificação, celulares e saldos é altamente sensível. Criminosos podem usar essas informações para criar golpes de engenharia social convincentes, assumir o controle de contas enganando as vítimas ou combinar os dados com outros vazamentos para cometer fraudes.
Em abril de 2021, depois de ler sobre um golpe semelhante e entrar em contato com a polícia de Xangai por conta própria, Cao concluiu que havia sido enganada. Ela registrou uma ocorrência na Polícia de Singapura no mesmo dia em que foi presa. Mais tarde, os investigadores descobriram que ela havia acessado mais de 3.000 perfis de clientes e transmitido os dados de bem mais de 1.000 pessoas.
Como funcionou o golpe de falsa identidade
Os interlocutores se aproveitaram da autoridade, da urgência e do medo. Golpes em que criminosos se passam por agentes do governo costumam começar com a alegação de que a vítima está sendo investigada, seguida de pressão para que coopere em segredo. As vítimas são orientadas a não contar a ninguém sobre a ligação e a seguir as instruções imediatamente, que podem incluir o compartilhamento de dados pessoais ou a realização de transferências. Essas táticas buscam contornar o pensamento crítico, fazendo a pessoa temer consequências legais ou problemas no trabalho.
Os investigadores disseram que Cao obedeceu porque temia ser questionada pela suposta polícia chinesa e não queria perder o emprego nem ser mandada de volta à China. Esse é um padrão comum em golpes telefônicos coercitivos. Exigências insistentes, ameaças de medidas legais e pedidos para que a comunicação ocorra apenas por determinados aplicativos podem criar uma falsa impressão de procedimento oficial. A defesa mais confiável nessas situações é verificar as informações por conta própria. Desligue, ligue para o órgão de verdade usando números oficiais e confirme se há um caso real.
Conclusões jurídicas e decisão do tribunal
O tribunal concluiu que Cao sabia que os dados dos clientes eram confidenciais e que o acesso só era permitido para fins profissionais. Ela havia recebido treinamento sobre sigilo bancário e tratamento de dados. O juiz considerou injustificável que ela não tivesse verificado a identidade das pessoas que entraram em contato, já que fez exatamente isso depois de ler notícias sobre golpes desse tipo. O tribunal também observou que ela sabia que suas ações violavam as regras internas e a legislação de Singapura, o que enfraqueceu sua alegação de que agiu de boa-fé sob pressão. Veredito: culpada de 14 acusações com base na Lei de Uso Indevido de Computadores e de 13 com base na Lei Bancária.
Nos termos da Lei de Uso Indevido de Computadores, o acesso não autorizado a dados de computadores é crime. A Lei Bancária proíbe funcionários de bancos e prestadores de serviços de divulgar informações de clientes, salvo em circunstâncias estritamente definidas. As penas variam conforme a acusação, mas podem incluir multas e prisão. A sentença de Cao está marcada para dezembro.
Como o UOB respondeu e quais medidas de proteção ofereceu aos clientes
O UOB afirmou que trabalhou com a Polícia de Singapura e outros órgãos depois de descobrir o vazamento. O banco entrou em contato com todos os clientes afetados, bloqueou o acesso ao internet banking e ao mobile banking e os ajudou a redefinir suas credenciais digitais. Também reforçou o monitoramento, adicionou alertas por SMS para transferências online de baixo valor e publicou avisos sobre golpes em andamento na tela de login. O banco pediu desculpas e afirmou que a segurança dos clientes continua sendo uma prioridade máxima.
O UOB também disse que seus sistemas estavam seguros e que os números de conta não foram divulgados. Embora isso reduza o risco de saques não autorizados diretamente, as informações expostas ainda tornam os clientes alvos de phishing, falsificação de chamadas e golpes de engenharia social. Como precaução, o banco recomendou que os clientes permanecessem atentos e destacou a importância de comunicar imediatamente qualquer atividade suspeita.
O banco disse que está cooperando com as autoridades policiais e os órgãos competentes. Uma nota pública sobre o incidente foi disponibilizada como comunicado oficial, detalhando as ações imediatas do banco e as orientações aos clientes. Leia o comunicado do banco aqui: comunicado oficial.
Por que é difícil impedir o uso indevido de dados por funcionários
Os bancos investem em várias camadas de proteção para evitar tanto invasões externas quanto usos indevidos internos. Controles de acesso, registros de auditoria e ferramentas de monitoramento restringem quem pode ver cada informação e sinalizam atividades incomuns. O desafio é que as funções dos funcionários muitas vezes exigem acesso a informações sensíveis para atender os clientes. Quando alguém de dentro decide descumprir as regras, ou é manipulado para isso, o uso indevido pode parecer uma tarefa normal do trabalho.
Este caso ilustra um ponto vulnerável comum. Mesmo que um banco use filtros de conteúdo e impeça grandes exportações de dados, um funcionário determinado pode capturar informações fotografando as telas com um celular pessoal. Reduzir esse risco exige uma combinação de salvaguardas técnicas e processuais. Entre elas estão permissões com prazo limitado, segmentação mais rigorosa dos campos que cada funcionário pode pesquisar, marcas d'água e controles de captura de tela, além de restrições ao uso de dispositivos em áreas de trabalho sensíveis. Alertas em tempo real podem sinalizar pesquisas com padrões incomuns, como consultar milhares de registros sem relação entre si em várias agências ou filtrar por nacionalidade sem uma finalidade profissional documentada.
O treinamento e a cultura organizacional também importam. Os funcionários precisam estar preparados para reconhecer táticas de falsa identidade, parar e verificar as informações e encaminhar pedidos suspeitos a supervisores ou equipes de segurança. Canais claros para comunicar coerção ou ligações suspeitas podem facilitar a busca por ajuda antes que ocorram danos.
Golpes de falsa identidade em Singapura: uma ameaça persistente
Os golpes em que criminosos se passam por agentes do governo se tornaram um dos tipos de fraude mais custosos em Singapura. Os golpistas costumam dizer que são da polícia ou de um órgão estrangeiro de aplicação da lei, apresentar documentos ou carteiras funcionais falsos e até posar diante de cenários que imitam ambientes oficiais. Podem exigir que as vítimas transfiram dinheiro para uma “investigação”, compartilhem informações bancárias, enviem senhas de uso único ou instalem programas de acesso remoto. Muitas vítimas obedecem porque as ligações parecem oficiais e as ameaças soam reais.
Os alertas públicos ressaltam que agentes legítimos não pedem credenciais bancárias, senhas de uso único ou transferências de dinheiro por telefone ou aplicativos de mensagens. Eles não orientam ninguém a clicar em links para sites de bancos. Ligações que exigem segredo, pedem acesso remoto aos dispositivos ou solicitam que a pessoa transfira suas economias para “contas seguras” são sinais clássicos de golpe. Em caso de dúvida, desligue e ligue para o número oficial do banco ou órgão que supostamente entrou em contato.
Nos últimos anos, Singapura investiu em campanhas de prevenção a golpes e em ferramentas para ajudar a população a filtrar ligações e mensagens. Os bancos adicionaram alertas de transação, períodos de espera para novos beneficiários e recursos de “botão de emergência” que permitem aos clientes suspender rapidamente o acesso digital caso suspeitem de uma invasão. Essas medidas reduzem o risco, mas não o eliminam. Os grupos criminosos continuam se adaptando e atacam tanto clientes quanto funcionários.
O que você pode fazer para reduzir os riscos
Algumas medidas práticas podem impedir as táticas mais comuns usadas em casos como este.
- Verifique alegações de autoridade. Se alguém disser que é policial ou funcionário de um banco, desligue e ligue para o órgão ou banco usando um número oficial. Não retorne a ligação para números fornecidos na mensagem.
- Proteja suas credenciais. Nunca compartilhe dados bancários, credenciais do Singpass, números de cartão ou senhas de uso único por telefone ou aplicativos de mensagens.
- Fique atento à urgência e ao segredo. Pedidos para manter uma conversa em sigilo, acelerar uma decisão ou transferir dinheiro para uma “conta segura” são fortes sinais de alerta.
- Ative os alertas do banco. Habilite alertas por SMS para transferências de baixo valor e alterações no seu perfil. Defina limites para transações e confira seus extratos com frequência.
- Proteja seus dispositivos. Instale atualizações, use lojas oficiais de aplicativos e evite instalar ferramentas de acesso remoto, a menos que isso seja orientado por um técnico de confiança que você tenha contatado por conta própria.
- Comunique o problema rapidamente. Se suspeitar que seus dados ou contas foram comprometidos, ligue imediatamente para o banco e registre uma ocorrência policial. Agir rápido pode bloquear ou recuperar os valores.
O que este caso representa para bancos e órgãos reguladores
As instituições financeiras operam sob normas rigorosas de confidencialidade e gestão de riscos tecnológicos. Em Singapura, a Lei Bancária exige que as informações dos clientes sejam mantidas em sigilo, salvo em situações específicas, e a Autoridade Monetária de Singapura define requisitos detalhados para a gestão de riscos tecnológicos. Isso inclui governança de acesso, monitoramento de atividades, resposta a incidentes e treinamento em segurança. Casos de uso indevido por funcionários costumam levar a revisões das regras de acesso a dados, dos limites de monitoramento e dos procedimentos para lidar com informações.
O caso do UOB mostra como um único funcionário pode colocar muitos clientes em risco quando o medo ou a coerção se sobrepõem ao treinamento. Também demonstra que conter o incidente rapidamente, entrar em contato diretamente com os clientes e ser transparente sobre as medidas de proteção ajuda a reconstruir a confiança. Investir continuamente em uma cultura de verificação, controles mais rigorosos para pesquisas em massa e capacidade de resposta rápida pode dificultar que golpistas transformem funcionários em cúmplices involuntários.
Principais pontos
- Ex-funcionária do UOB foi condenada por 14 acusações com base na Lei de Uso Indevido de Computadores e 13 com base na Lei Bancária por vazar dados de mais de 1.000 clientes.
- Ela reuniu nomes, números de identificação, celulares e saldos de clientes e enviou imagens pelo WhatsApp a uma pessoa que se passava por policial chinês.
- O juiz concluiu que ela conhecia as regras, não verificou a identidade dos interlocutores e agiu mesmo sabendo que sua conduta violava as normas internas e a lei.
- O UOB entrou em contato com os clientes afetados, desativou o acesso digital, adicionou alertas e colaborou com as autoridades; o banco afirmou que os números de conta não foram divulgados e que os sistemas estavam seguros.
- A sentença está marcada para dezembro; as penas previstas pela Lei de Uso Indevido de Computadores e pela Lei Bancária podem incluir multas e prisão.
- Golpes de falsa identidade continuam disseminados; órgãos oficiais e bancos não pedem credenciais bancárias nem transferências de dinheiro por telefone ou aplicativos de mensagens.
- Os clientes podem reduzir os riscos verificando os interlocutores por conta própria, protegendo suas credenciais, ativando alertas de transações e comunicando rapidamente atividades suspeitas.