Uma interrupção que deixou as torneiras secas
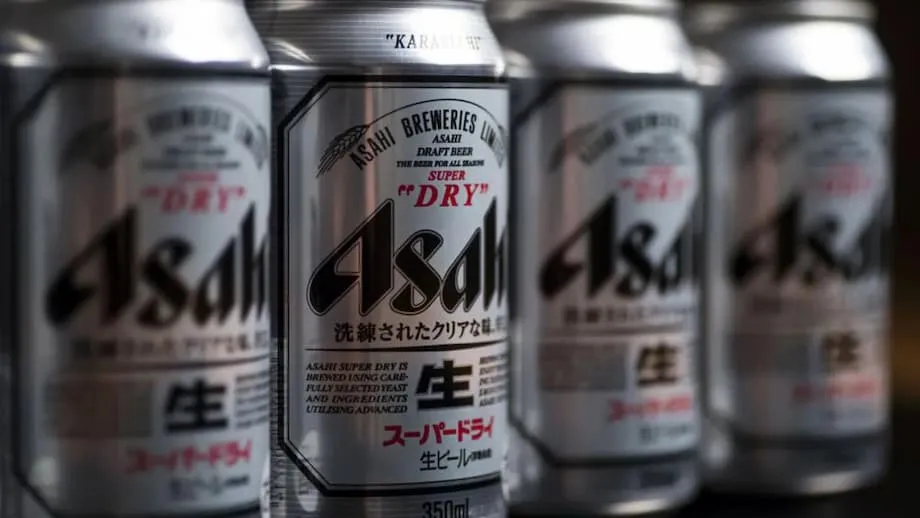
A cervejaria mais conhecida do Japão corre para manter as prateleiras abastecidas depois que um ataque cibernético derrubou sistemas empresariais essenciais e obrigou a suspender a produção e as entregas. O Grupo Asahi informou que os pedidos e os envios no Japão ficaram indisponíveis no início da semana, paralisando a maioria das fábricas do país. A interrupção se espalhou rapidamente por lojas de conveniência, supermercados, restaurantes e bares. Produtos populares, da cerveja Asahi Super Dry a chás engarrafados e refrigerantes produzidos sob contrato, estão em falta em algumas regiões do país.
Conteúdo
- Uma interrupção que deixou as torneiras secas
- Como o ataque se desenrolou e quais sistemas ficaram indisponíveis
- Ransomware e por que ele paralisa cervejarias
- Varejistas e restaurantes sentem o impacto
- Quem está por trás do ataque e quais dados podem estar em risco
- O plano de recuperação da Asahi
- Impactos nos negócios e lições para a cadeia de abastecimento
- O desafio mais amplo da cibersegurança no Japão
- O que os consumidores devem esperar agora
- Em resumo
A Asahi ressaltou que o incidente se restringe ao Japão, responsável por cerca de metade das vendas do grupo. As operações no exterior e marcas globais como Peroni, Pilsner Urquell e Grolsch continuam funcionando normalmente. O desafio da empresa não está apenas em produzir cerveja, mas também em administrar pedidos, estoques e a distribuição nacional. Quando esses sistemas saem do ar, não é possível planejar a produção com segurança, agendar ou faturar os envios, nem manter o atendimento ao cliente em grande escala.
Nos dias seguintes à invasão, a Asahi começou a processar parcialmente pedidos e envios de forma manual, usando telefone, visitas presenciais e processos em papel para priorizar o abastecimento dos principais produtos. A empresa informou que seus centros de atendimento começariam a reabrir, mas alertou que ainda não podia indicar um prazo claro para a recuperação completa. Redes varejistas como 7-Eleven, FamilyMart e Lawson avisaram os clientes que podem ocorrer faltas pontuais à medida que os estoques atuais se esgotarem.
Como o ataque se desenrolou e quais sistemas ficaram indisponíveis
A Asahi confirmou um ataque de ransomware que interrompeu sistemas internos usados para pedidos, envios e atendimento ao cliente. A empresa também relatou problemas para receber e-mails de fora da organização. Segundo a companhia, os equipamentos de produção não foram danificados, mas as cervejarias e linhas de engarrafamento foram paralisadas porque não era possível processar pedidos nem coordenar entregas. Essa decisão é comum na manufatura complexa, em que pedidos corretos, rotulagem, documentação fiscal e logística estão estreitamente ligados à conformidade e à segurança.
Ransomware e por que ele paralisa cervejarias
Ransomware é um software malicioso que bloqueia sistemas e dados de computador até que seja exigido um pagamento. Muitos grupos usam um modelo de extorsão dupla: criptografam os sistemas da vítima e roubam arquivos sigilosos para aumentar a pressão pelo pagamento. As cervejarias modernas dependem de duas camadas tecnológicas. Uma controla os equipamentos de produção e às vezes é chamada de tecnologia operacional. A outra opera os sistemas empresariais de pedidos, estoque, distribuição e finanças, frequentemente chamada de tecnologia da informação. Se os sistemas empresariais falham, a cervejaria ainda pode conseguir produzir cerveja, mas não pode planejar a produção com segurança, alocar matérias-primas, programar caminhões ou faturar os clientes. Na prática, isso pode levar a uma paralisação controlada para evitar desperdícios e confusão.
Fabricantes que segmentam suas redes, mantêm cópias de segurança offline e ensaiam respostas a incidentes podem reduzir o tempo de paralisação. Ainda assim, restaurar plataformas complexas de gestão de pedidos e logística pode levar dias ou semanas, especialmente quando a empresa precisa verificar a integridade dos dados antes de reativar os sistemas. A Asahi afirmou que restabelecer o abastecimento dos clientes é a prioridade, enquanto prossegue com a análise forense.
Varejistas e restaurantes sentem o impacto
Redes de lojas de conveniência em todo o Japão alertaram para a restrição no abastecimento. A Seven & I Holdings, que opera a 7-Eleven, suspendeu os envios de determinados produtos da Asahi e pediu às lojas que se preparem para a falta de itens. A FamilyMart informou que alguns de seus chás engarrafados de marca própria, produzidos pela Asahi, podem ficar indisponíveis. A Lawson planeja estocar produtos alternativos para reduzir os impactos. Uma grande rede de supermercados também alertou os clientes de que alguns produtos da Asahi podem em breve não estar disponíveis.
Em um comunicado público, a FamilyMart, uma das maiores operadoras de lojas de conveniência do país, pediu desculpas aos clientes e afirmou que está em estreita coordenação com a cervejaria para retomar o abastecimento normal.
Pedimos sinceras desculpas aos nossos clientes por qualquer inconveniente causado.
Bares e restaurantes também estão sentindo a pressão. Alguns estabelecimentos que servem apenas chope da Asahi passaram a oferecer cervejas concorrentes para evitar que faltem opções no cardápio. Restaurantes que combinam suas especialidades da casa com a Super Dry dizem que a mudança é indesejada, mas necessária até que os barris e as garrafas voltem a chegar.
Em Tóquio, a chef Tomiko Yano, do restaurante de yakitori Kushiyaki Tosaka, explicou como a escassez atingiu rapidamente um pequeno estabelecimento que vende uma única marca de cerveja.
A escassez é um problema, pois nosso yakitori combina bem com a Super Dry e muitos clientes preferem essa cerveja.
Quem está por trás do ataque e quais dados podem estar em risco
Um grupo conhecido como Qilin reivindicou a autoria do ataque e afirmou ter obtido cerca de 27 gigabytes de dados internos. O grupo publicou imagens que supostamente mostram orçamentos, contratos e outros documentos, numa tentativa de pressionar a empresa com ameaças de divulgação. O Qilin opera no modelo de ransomware como serviço. Afiliados alugam seu malware e sua infraestrutura e depois dividem os pagamentos de resgate com os operadores centrais. O grupo já atacou centenas de vítimas no mundo todo, com foco nos setores de manufatura e saúde.
A Asahi afirmou que está investigando indícios de transferência não autorizada de dados e notificou as autoridades. Na divulgação inicial, a empresa disse que não havia sinais de comprometimento dos dados dos clientes. Embora o alcance total de qualquer vazamento ainda esteja sendo apurado, os tipos de documentos que os invasores dizem ter obtido poderiam expor funcionários e parceiros de negócios a tentativas de phishing ou fraude. A empresa continua trabalhando com especialistas externos para conter a invasão e restaurar os sistemas.
Analistas de segurança alertam que o roubo de dados costuma ser seguido por tentativas de engenharia social. Funcionários, fornecedores e distribuidores devem ter cuidado com e-mails ou ligações não solicitados que peçam senhas, mudanças de dados bancários ou informações sigilosas. Até que a Asahi divulgue orientações definitivas sobre eventuais dados expostos, é fundamental confirmar a autenticidade das solicitações por meio de contatos conhecidos e canais oficiais.
O plano de recuperação da Asahi
Após uma paralisação inicial da maioria das unidades no país, a Asahi informou que retomou a produção em suas seis cervejarias no Japão, embora elas ainda não estejam operando em capacidade total. Essas unidades estão concentradas no principal produto da empresa, a Asahi Super Dry. Duas fábricas de bebidas não alcoólicas reabriram parcialmente, e outras cinco devem retomar as atividades gradualmente, conforme os envios. Todas as sete fábricas de alimentos do grupo no Japão voltaram a operar, também abaixo da capacidade normal enquanto a cadeia de abastecimento se estabiliza.
A empresa informou que priorizará um portfólio limitado enquanto os sistemas voltam a funcionar. Planeja retomar os envios a partir de meados de outubro para um conjunto de 16 produtos, entre eles cervejas sem álcool, como Asahi Dry Zero e Asahi Zero, a cerveja Clear Asahi e o uísque Black Nikka Clear. Os lançamentos previstos para outubro, como refrigerantes e barras de proteína, foram adiados.
Para manter os produtos em circulação, funcionários têm recebido pedidos por telefone, anotado encomendas à mão, visitado grandes clientes e até enviado instruções de remessa por fax. A empresa espera iniciar a reabertura parcial dos centros de atendimento durante a semana. Essa solução manual consome tempo, mas serve de ponte até que as plataformas digitais sejam restauradas e testadas.
Atsushi Katsuki, presidente e diretor-executivo do Grupo Asahi, pediu desculpas pela interrupção e ressaltou que a prioridade é abastecer os clientes enquanto os reparos continuam.
Estamos fazendo todo o possível para restaurar o sistema o mais rápido possível e, ao mesmo tempo, adotando medidas alternativas para garantir a continuidade do abastecimento de nossos produtos aos clientes.
Impactos nos negócios e lições para a cadeia de abastecimento
A interrupção abalou a confiança dos investidores. As ações da Asahi caíram acentuadamente após a invasão, chegando a recuar mais de 7% antes de uma recuperação modesta. Analistas alertaram que uma paralisação prolongada poderia reduzir o lucro do quarto trimestre no Japão e prejudicar os resultados do grupo. Se as prateleiras continuarem vazias, a cervejaria poderá sofrer penalidades por falta de produtos impostas por grandes varejistas e perder vendas em bares e restaurantes. O adiamento por prazo indeterminado de uma dúzia de novos produtos também afeta o crescimento planejado e as campanhas de marketing.
A decisão de suspender a produção, mesmo sem danos aos equipamentos, é uma medida preventiva para evitar produzir cerveja sem pedidos confirmados, capacidade de envio, documentação fiscal e rotulagem de destino. A distribuição de bebidas alcoólicas está sujeita a controles rigorosos. Produzir e embalar sem poder enviar pode gerar riscos à qualidade e divergências de estoque difíceis e caras de corrigir. O incidente também mostra como os sistemas de tecnologia da informação e os sistemas das fábricas estão cada vez mais interligados e por que a segmentação de redes, controles robustos de identidade e cópias de segurança testadas são hoje essenciais para a continuidade dos negócios na manufatura.
O desafio mais amplo da cibersegurança no Japão
Os ataques de ransomware contra grandes empresas aumentaram no Japão. Foram registrados 116 incidentes de ransomware no primeiro semestre do ano, e especialistas acreditam que muitos casos não são informados. A escassez de profissionais de cibersegurança e os diferentes níveis de alfabetização digital entre parte da força de trabalho envelhecida agravam o desafio. Os invasores adotaram um modelo de serviço, facilitando o lançamento de campanhas disruptivas por afiliados com conhecimentos limitados, usando ferramentas e manuais alugados. A manufatura se tornou um dos principais alvos porque as paralisações da produção pressionam imediatamente as vítimas a pagar.
As autoridades japonesas prometeram reforçar as defesas cibernéticas, e novas medidas permitem ações mais proativas contra ataques. A eficácia dessas mudanças dependerá dos investimentos das empresas em prevenção e dos ensaios de recuperação. Espera-se cada vez mais que conselhos de administração e executivos tratem o risco cibernético como qualquer outro risco empresarial. Isso significa isolar sistemas críticos, segmentar redes, instalar atualizações rapidamente, reforçar controles de identidade e acesso, treinar equipes da linha de frente para identificar tentativas de phishing e testar regularmente a restauração a partir de cópias de segurança limpas. Não é possível eliminar todos os incidentes, mas empresas preparadas tendem a se recuperar mais rápido e com menos danos colaterais.
A reivindicação do Qilin neste caso se encaixa em um padrão mais amplo, no qual o roubo de dados é combinado com a interrupção das operações. O grupo e seus afiliados atacaram fabricantes e hospitais em várias regiões. Empresas de alimentos e bebidas, que muitas vezes trabalham com margens apertadas e logística complexa, podem ser alvos atraentes quando os invasores acreditam que uma paralisação levará a acordos rápidos. O ataque à Asahi mostra que até soluções improvisadas ágeis, como pedidos em papel e ligações telefônicas, têm alcance limitado quando a maior cervejaria do país tenta atender milhões de clientes.
O que os consumidores devem esperar agora
A escassez deve variar de acordo com a região e a loja. A produção da Super Dry continua no Japão, mas o abastecimento será priorizado e talvez não contemple todos os formatos e tamanhos de embalagem até que os envios voltem a crescer. Lojas de conveniência estão recorrendo a produtos substitutos quando necessário, e bares podem servir mais cervejas concorrentes no curto prazo. Os estoques importados da Asahi e os mercados no exterior não foram afetados pelo incidente.
Quem procura produtos específicos pode verificar diferentes formatos. Em algumas regiões, pode haver cerveja em lata quando o chope estiver limitado, ou garrafas maiores quando os pacotes com seis unidades estiverem em falta. A disponibilidade de chás e refrigerantes de marca própria produzidos pela Asahi vai variar de uma rede para outra à medida que os estoques dos depósitos se esgotam. Os varejistas recomendam evitar compras por impulso, pois elas podem agravar a escassez local e dificultar a distribuição dos produtos disponíveis.
Clientes, fornecedores e funcionários também devem ter cuidado com mensagens não solicitadas. Se os invasores realmente roubaram documentos internos, podem ocorrer tentativas de phishing. Acompanhe as atualizações pelos canais oficiais da empresa, confirme mudanças de pagamento por telefone usando contatos conhecidos e encaminhe e-mails suspeitos às equipes de segurança.
Em resumo
- Um ataque de ransomware desativou os sistemas de pedidos, envios e atendimento ao cliente da Asahi no Japão, forçando a paralisação da maioria das fábricas do país.
- A produção foi retomada nas seis cervejarias, mas está abaixo do normal e concentrada na Super Dry enquanto os sistemas são recuperados.
- Redes de lojas de conveniência e restaurantes relatam abastecimento restrito. Alguns chás engarrafados e formatos de cerveja já estão em falta em determinadas regiões.
- O grupo Qilin afirmou ter roubado cerca de 27 gigabytes de dados internos. A Asahi investiga indícios de roubo de dados e trabalha com as autoridades.
- A partir de meados de outubro, a Asahi planeja retomar os envios de 16 produtos, incluindo Dry Zero, Asahi Zero, Clear Asahi e Black Nikka Clear.
- As operações no exterior e as marcas globais fora do Japão não foram afetadas pelo incidente.
- As ações caíram após a invasão. Analistas alertam que uma paralisação prolongada pode prejudicar o lucro do quarto trimestre e resultar em penalidades impostas por varejistas.
- Estão em vigor soluções manuais, incluindo pedidos por telefone e fax. Ainda não há previsão para a restauração completa dos sistemas digitais.