Alertas em 99 países colocam a Tailândia em estado de alerta
O governo da Tailândia se reuniu com a Apple em 11 de novembro de 2026, depois que uma nova rodada de alertas sobre spyware mercenário chegou a usuários em 99 países, incluindo dois importantes líderes da oposição tailandesa. O Ministério da Economia Digital e Sociedade planejava conversas mais amplas com empresas de tecnologia e telecomunicações em 12 de novembro, enquanto autoridades ofereciam exames de dispositivos a pessoas preocupadas com vigilância.
Conteúdo
- Alertas em 99 países colocam a Tailândia em estado de alerta
- O que o alerta da Apple informa ao destinatário
- Como o spyware pode atacar sem que a vítima clique
- Líderes da oposição cobram garantias do governo
- A Tailândia tem um histórico documentado de vigilância
- As datas que orientam a resposta da Tailândia
- Como verificar um alerta com segurança
- Onde os destinatários podem fazer uma análise do dispositivo
- Tailândia amplia verificações para bancos e comunicações
- Principais pontos
A Apple enviou as notificações mais recentes em 29 de outubro. Desde 2021, seu programa de alertas alcançou usuários em mais de 150 países, um total acumulado que abrange várias rodadas de avisos por ano. O lote mais recente envolveu 99 países; o número maior se refere ao alcance do programa ao longo do tempo.
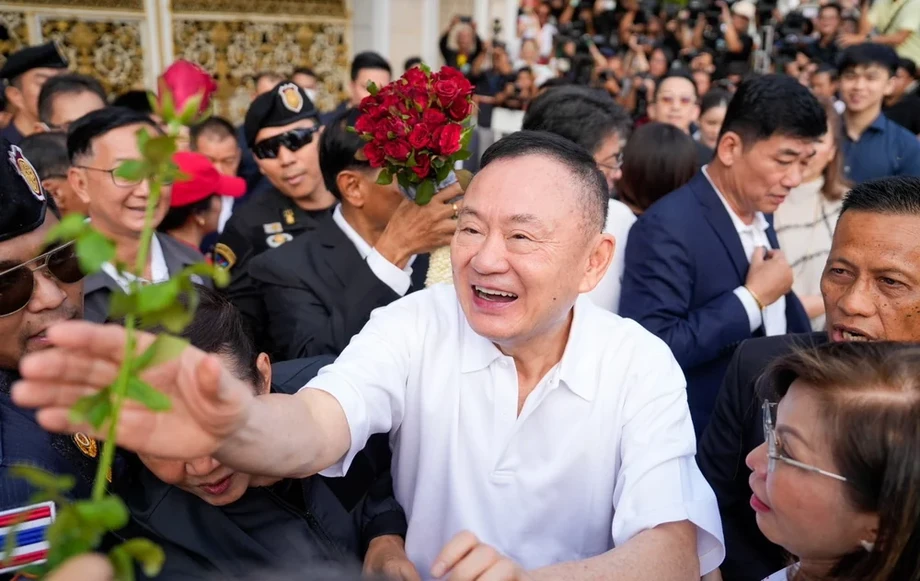
Natthaphong Ruengpanyawut, líder do Partido do Povo, e Abhisit Vejjajiva, líder do Partido Democrata, revelaram que receberam os alertas em 3 de novembro e manifestaram preocupação no Parlamento no dia seguinte. Eles pediram esclarecimentos sobre uma possível vigilância estatal enquanto a oposição se preparava para interpelar 18 ministros durante um debate de confiança previsto para 7 a 11 de dezembro.
A Apple descreve essas notificações como alertas graves de que uma pessoa está sendo alvo de ataques. Em suas orientações sobre notificações de ameaças, publicadas em 13 de agosto de 2026, a empresa afirma que se baseia exclusivamente em sua própria inteligência sobre ameaças e em suas investigações. Os alertas dizem respeito a ataques sofisticados dirigidos a pessoas específicas, muitas vezes por causa de seu trabalho ou posição pública.
As informações públicas deixam várias questões centrais em aberto: quantas pessoas na Tailândia receberam alertas, se as tentativas de ataque foram bem-sucedidas, qual spyware foi usado e quem coordenou a atividade. As autoridades tailandesas não anunciaram nenhum dano confirmado a usuários, enquanto um porta-voz do Partido Democrata afirmou que o telefone de Abhisit não havia sido comprometido. A Apple estava preparando mais informações e orientações de proteção para usuários tailandeses.
O que o alerta da Apple informa ao destinatário
O sistema da Apple foi projetado para um grupo restrito de pessoas que enfrentam tentativas de vigilância excepcionalmente caras e sofisticadas. Jornalistas, ativistas, políticos e diplomatas estão entre os alvos históricos desse tipo de software. Segundo a empresa, a maioria dos usuários da Apple nunca será alvo de um ataque desse tipo.
A Apple explica o grau de confiança de sua avaliação em suas orientações oficiais:
Embora nossas investigações nunca possam alcançar certeza absoluta, as notificações de ameaças da Apple são alertas de alta confiança de que um usuário foi alvo individual de um ataque com spyware mercenário e devem ser levadas muito a sério.
Durante as conversas na Tailândia, a Apple explicou que metadados técnicos haviam indicado tentativas de ataque e motivado alertas para contas potencialmente afetadas. Metadados são informações técnicas sobre atividades ou comunicações, e não necessariamente o conteúdo de uma mensagem.
Inicialmente, o ministro da Economia Digital e Sociedade, Chaichanok Chidchob, recomendou precauções relacionadas ao uso de conexões públicas de internet e de serviços de reparo confiáveis. As pesquisadoras da Amnesty Tech Rebecca White e Chanathip Tatiyakarunwong contestaram essa explicação, afirmando que esses alertas específicos dizem respeito a ataques direcionados avançados, e não a erros comuns no uso cotidiano da internet.
Por isso, a resposta prática vai além de mudar os hábitos de navegação. A Apple recomenda proteção adicional dos dispositivos e ajuda especializada para quem recebe os alertas. A empresa mantém em sigilo os critérios detalhados que acionam seus avisos, pois revelá-los poderia ajudar desenvolvedores de spyware a mudar seus métodos e escapar da detecção.
Como o spyware pode atacar sem que a vítima clique
Spyware mercenário é uma tecnologia de vigilância desenvolvida comercialmente para invasões direcionadas. Segundo a Apple, os ataques podem custar milhões de dólares e usar ferramentas com vida útil curta, pois os desenvolvedores precisam criar novos métodos quando vulnerabilidades são descobertas e corrigidas.
Um ataque de clique zero pode explorar um dispositivo sem que seu dono abra um link, baixe um arquivo ou tome qualquer outra ação. Os invasores exploram uma falha no software que processa informações recebidas, permitindo iniciar uma tentativa de invasão sem recorrer à armadilha conhecida de convencer alguém a clicar.
As orientações da Apple descrevem um histórico de ataques excepcionalmente caros associados a agentes estatais, incluindo empresas privadas que desenvolvem spyware em seu nome. A empresa cita o Pegasus, desenvolvido pelo NSO Group, como exemplo. A Apple não atribui suas notificações a invasores específicos nem a regiões geográficas.
Autoridades tailandesas disseram que o software por trás dos alertas mais recentes ainda não havia sido identificado. O ministro explicou que as referências ao Pegasus ajudaram a comunicar a gravidade e a natureza da ameaça. Ronald Deibert, diretor do Citizen Lab, também destacou a amplitude do mercado comercial: sua organização de pesquisa identificou abusos de spyware envolvendo cerca de 12 empresas.
Esse mercado inclui ferramentas além do Pegasus. Separadamente, o Citizen Lab investigou o spyware Graphite, da Paragon, em dispositivos Apple de jornalistas em 2025. Por isso, a resposta tailandesa envolve analisar as evidências técnicas antes de eleger um produto específico como foco da investigação.
Líderes da oposição cobram garantias do governo
Natthaphong e Abhisit levaram o assunto ao Parlamento em 4 de novembro e perguntaram se o governo ou órgãos de segurança haviam atacado seus telefones. Natthaphong questionou se pessoas no poder estavam usando mecanismos sob seu controle para obstruir ou intimidar a oposição. Abhisit pediu garantias contra vigilância ilegal e violações de direitos pessoais.
O porta-voz do Ministério da Defesa, Surasant Kongsiri, afirmou que os órgãos de segurança não usam spyware e não precisam adquiri-lo. Segundo ele, obter segredos de políticos ou invadir seus dados não faz parte das atribuições das Forças Armadas.
O porta-voz do governo, Ekkapob Pianpises, também negou envolvimento estatal. Ele afirmou que não foi destinado nenhum orçamento para a compra do Pegasus no atual ou no exercício financeiro anterior.
Os alertas chegaram enquanto partidos da oposição buscavam aprovar uma moção para interpelar 18 ministros entre 7 e 11 de dezembro. White, pesquisadora e assessora sobre tecnologia de vigilância e direitos humanos na Amnesty Tech, disse que o momento provavelmente foi coincidência. A Apple envia alertas em lotes quando detecta ameaças, e não segundo um calendário anual fixo.
White mencionou um lote anterior, em agosto, que chegou a usuários em quase 100 países. Deibert, diretor do Citizen Lab, da Universidade de Toronto, também relatou destinatários em vários países na rodada mais recente, entre eles um ministro alemão e integrantes da sociedade civil alemã.
A Tailândia tem um histórico documentado de vigilância
O Citizen Lab documentou anteriormente pelo menos 30 infecções por Pegasus confirmadas por análise forense na Tailândia, entre outubro de 2020 e novembro de 2021. A pesquisa foi realizada com a iLaw e a DigitalReach, e o Laboratório de Segurança da Anistia Internacional verificou de forma independente uma amostra desses casos anteriores.
As infecções anteriores afetaram pessoas ligadas ao movimento pela democracia na Tailândia. Esse histórico ajuda a explicar por que os líderes da oposição pedem uma investigação e por que preservar as evidências técnicas é importante na resposta atual.
Perícia digital é a análise de registros e vestígios deixados em um dispositivo. Pesquisadores podem procurar sinais de software malicioso, conexões suspeitas e possíveis transferências de dados. Para determinar quando a atividade ocorreu, é necessário fazer uma análise mais detalhada, afirmou Deibert.
Para um político, jornalista ou ativista, os riscos também envolvem as pessoas com quem se comunica. Um telefone pode conter contatos confidenciais, conversas sobre investigações e planos de fiscalização parlamentar. Proteger essas comunicações é uma preocupação prática imediata enquanto especialistas examinam o dispositivo.
As datas que orientam a resposta da Tailândia
A resposta da Tailândia se desenvolveu ao longo de várias semanas, desde o envio do lote internacional de alertas da Apple até as revelações públicas dos líderes da oposição e as conversas do governo sobre a preparação nacional.
- 29 de outubro de 2026: a Apple enviou notificações de ameaças a usuários visados em 99 países.
- 3 de novembro: Natthaphong e Abhisit revelaram que haviam recebido alertas.
- 4 de novembro: os líderes da oposição manifestaram suas preocupações no Parlamento, enquanto o Ministério da Defesa negou que os órgãos de segurança usassem spyware.
- 10 de novembro: Chaichanok anunciou planos para conversar com a Apple e disse que se esperava um plano nacional de resposta mais claro na semana seguinte.
- 11 de novembro: o ministério e a Agência Nacional de Segurança Cibernética discutiram os alertas com a Apple.
- 12 de novembro: autoridades planejavam conversas mais amplas com empresas de plataformas, software, hardware e telecomunicações.
- 7 a 11 de dezembro: estava previsto o debate da oposição envolvendo 18 ministros.
O primeiro-ministro Anutin Charnvirakul havia instruído o ministério e os órgãos competentes a avaliar o agravamento das ameaças cibernéticas globais e preparar medidas de resposta após conversas no Conselho Nacional de Segurança.
O ministério também planejava consultar o Google sobre possíveis ameaças a usuários do Android. A reunião de 11 de novembro foi dedicada à Apple; as conversas mais amplas buscavam incluir outros sistemas operacionais, fornecedores de tecnologia e operadoras de rede na resposta.
Como verificar um alerta com segurança
A Apple envia notificações de ameaças por meio de um alerta na tela bloqueada do iPhone e em Ajustes, além de e-mails enviados para endereços associados à Conta Apple do usuário. Um aviso também aparece no topo da página da Conta Apple após o início da sessão. O tipo de notificação pode variar conforme o modelo do dispositivo e a versão do software.
Os destinatários podem verificar um alerta acessando por conta própria o site account.apple.com e iniciando sessão. Uma notificação legítima aparecerá no topo da página da conta. Assim, os usuários podem conferir uma mensagem alarmante sem seguir um link contido nela.
As orientações oficiais da Apple estabelecem uma regra clara para reconhecer solicitações suspeitas:
As notificações de ameaças da Apple nunca pedem que o usuário clique em links, abra arquivos, instale apps ou perfis, nem que informe a senha ou o código de verificação da Conta Apple por e-mail ou telefone.
A Agência Nacional de Segurança Cibernética da Tailândia emitiu um alerta semelhante sobre notificações falsas que tentam induzir usuários a clicar, instalar apps ou fornecer senhas ou códigos de verificação de conta. A preocupação pública com um incidente real de segurança pode abrir espaço para que criminosos se passem por uma empresa confiável.
Para quem recebe um alerta legítimo, a Apple recomenda ativar o Modo de Isolamento e buscar ajuda especializada. O Modo de Isolamento impõe restrições a determinadas funções do dispositivo para reduzir as possibilidades de ataques altamente sofisticados. A Apple também aconselha pessoas com bons motivos para acreditar que são alvo de ataques individuais a considerar ativar esse modo mesmo sem receber uma notificação.
Onde os destinatários podem fazer uma análise do dispositivo
A Agência Nacional de Segurança Cibernética da Tailândia informou que destinatários preocupados podem entrar em contato com o ThaiCERT para coordenar uma análise do dispositivo ou buscar ajuda de especialistas externos de confiança. As ferramentas disponíveis podem examinar softwares suspeitos, registros do sistema e conexões que possam estar ligadas a um invasor.
Os investigadores podem procurar conexões com servidores de comando e controle, muitas vezes abreviados como C2. São sistemas usados por invasores para enviar instruções a dispositivos comprometidos ou receber informações deles. Especialistas também podem analisar os endereços de internet acessados pelo telefone e vestígios que indiquem que informações saíram do dispositivo.
O alcance e os resultados de uma análise dependem dos registros e das evidências ainda disponíveis. Deibert recomendou que os destinatários preservem seus dispositivos e evitem apagá-los antes da avaliação especializada, para que os investigadores tenham a melhor chance de encontrar vestígios úteis.
A Apple recomenda a Linha de Apoio à Segurança Digital da Access Now, que oferece assistência emergencial 24 horas por dia, sete dias por semana. Organizações externas podem fornecer orientações adaptadas à situação de cada pessoa, enquanto a Apple mantém em sigilo as informações que embasaram a decisão de emitir um alerta específico.
Pessoas que precisam de suporte comum para seus dispositivos também podem procurar uma Apple Store. Em casos de suspeita de spyware direcionado, os canais especializados oferecidos pelo ThaiCERT, por peritos forenses de confiança e pela Linha de Apoio à Segurança Digital dão acesso a assistência de segurança mais específica.
Tailândia amplia verificações para bancos e comunicações
A resposta do governo vai além dos iPhones individuais. Chaichanok afirmou que as autoridades estavam examinando riscos para o setor bancário, informações de saúde e sistemas de comunicação dos quais a população depende.
Segundo o ministro, o setor bancário da Tailândia vinha trabalhando com a Agência Nacional de Segurança Cibernética e, até então, havia conseguido conter as ameaças em análise. Uma avaliação inicial de ataques ocorridos no exterior também não encontrou indícios de que informações de saúde relacionadas a sangue na Tailândia tivessem sido afetadas. As autoridades afirmaram que o monitoramento continuaria.
A vice-ministra da Economia Digital e Sociedade, Nan Boonthida Somchai, afirmou que a infraestrutura de comunicações precisava alcançar o mais alto dos quatro níveis de prontidão para emergências descritos nas diretrizes do Conselho Nacional de Segurança. Os preparativos abrangiam tanto incidentes locais quanto emergências simultâneas em todo o país.
Esperava-se que as operadoras de telecomunicações apresentassem atualizações sobre sua prontidão durante a semana da reunião com a Apple. Embora as operadoras já tivessem obrigações legais de se preparar para emergências e desastres, o ministério queria que esses planos fossem atualizados diante da evolução das ameaças cibernéticas.
Nan disse que órgãos públicos e responsáveis por sistemas privados precisavam verificar firewalls e outras ferramentas de segurança e comunicar rapidamente qualquer irregularidade à Agência Nacional de Segurança Cibernética. A supervisão de redes tem limites técnicos: o tráfego normal e aquele que transporta software malicioso oculto podem percorrer os mesmos sistemas de comunicação.
Para os usuários no dia a dia, as orientações da Apple continuam práticas: instalar as atualizações de software mais recentes, usar código de acesso ou proteção biométrica no dispositivo, ativar a autenticação de dois fatores e a Proteção de Dispositivo Roubado e usar senhas fortes e exclusivas ou chaves-senha. A empresa também recomenda instalar apps pela App Store e evitar links ou anexos de remetentes desconhecidos.
Principais pontos
- O lote de alertas enviado pela Apple em 29 de outubro chegou a usuários em 99 países; desde 2021, o programa de notificações alcançou mais de 150 países.
- Os líderes da oposição tailandesa Natthaphong Ruengpanyawut e Abhisit Vejjajiva revelaram que receberam alertas e pediram esclarecimentos sobre uma possível vigilância.
- A Apple descreve seus alertas como avaliações feitas com alto grau de confiança de que uma pessoa foi alvo de spyware mercenário.
- Porta-vozes do governo e da Defesa da Tailândia negaram envolvimento estatal.
- A Tailândia se reuniu com a Apple em 11 de novembro de 2026 e planejava conversas mais amplas com o setor para 12 de novembro.
- Os destinatários podem verificar os alertas pela Conta Apple, ativar o Modo de Isolamento e buscar ajuda especializada.
- O ThaiCERT pode coordenar análises de dispositivos; preservar o telefone antes do exame ajuda a manter as evidências.
- A Tailândia também está avaliando a prontidão das telecomunicações, do setor bancário e de outros sistemas digitais.