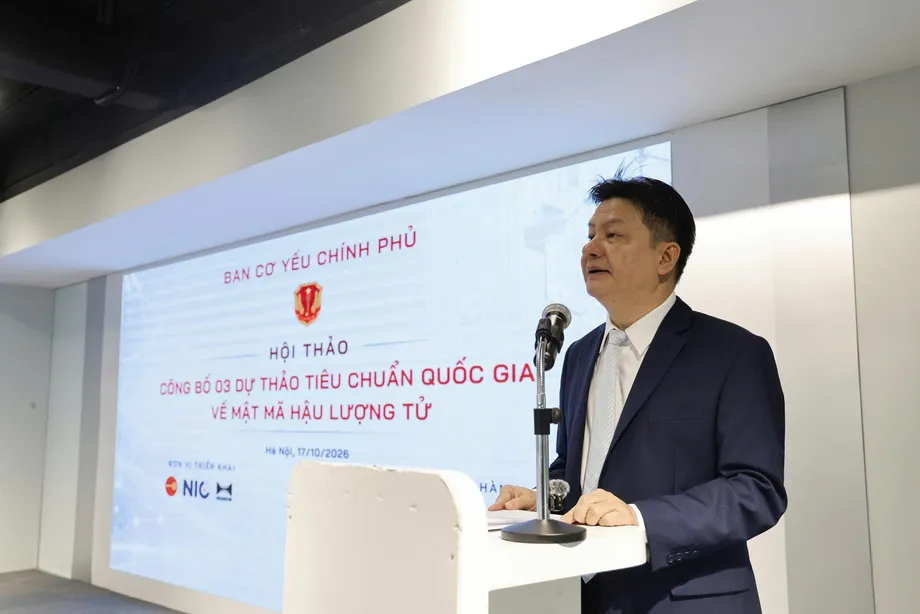
Três projetos de normas dão início à transição para a segurança nacional
O Comitê de Cifras do Governo do Vietnã apresentou três projetos de normas nacionais para criptografia pós-quântica, estabelecendo bases técnicas para um plano de migrar, até 2035, todos os sistemas de informação importantes para a segurança nacional para uma proteção resistente a computadores quânticos. Anunciados em Hanói em 17 de outubro de 2026, os projetos abrangem o algoritmo vietnamita de assinatura digital HB-PQSign, o mecanismo de encapsulamento de chaves ML-KEM e o algoritmo de assinatura digital ML-DSA.
Conteúdo
- Três projetos de normas dão início à transição para a segurança nacional
- Por que as informações criptografadas correm risco hoje
- O que os três projetos de norma padronizariam
- Um cronograma de 2027 a 2035
- Como a proteção híbrida ajudaria a manter os serviços
- Vietnã quer domínio de quatro camadas técnicas
- De projetos matemáticos a produtos funcionais
- Falta de especialistas pode atrasar a implantação
- Análise pública vai ajudar a definir as normas finais
- Principais pontos
O comitê abriu as especificações e explicações técnicas para análise de cientistas, especialistas em criptografia e empresas de tecnologia do Vietnã e do exterior. Os projetos dizem respeito à criptografia civil, enquanto o programa mais amplo de transição trata da proteção dos sistemas de informação críticos do país.
O major-general Ho Van Huong, vice-chefe do Comitê de Cifras do Governo, apontou uma ameaça que torna urgente a preparação: invasores podem coletar hoje informações criptografadas e guardá-las até que computadores quânticos mais poderosos sejam capazes de decifrá-las. Informações que precisam permanecer em sigilo por muitos anos estão especialmente expostas a essa estratégia.
A resposta do Vietnã combina o desenvolvimento de algoritmos nacionais, a adoção de normas internacionais, a análise técnica pública e uma migração em etapas. Primeiro, os sistemas existentes seriam avaliados quanto aos riscos; a integração gradual da criptografia pós-quântica começaria em 2028, com uma etapa de transição híbrida prevista para 2030.
O desafio prático vai além da escolha de novos métodos matemáticos. Órgãos públicos e empresas precisarão de software, equipamentos, testes e especialistas capacitados para dar suporte a novos métodos criptográficos sem interromper os serviços. Por isso, o cronograma do comitê vincula o desenvolvimento das normas à implementação, em vez de tratar a publicação de um algoritmo como o fim do trabalho.
Por que as informações criptografadas correm risco hoje
Ho Van Huong alertou que computadores quânticos suficientemente poderosos poderiam quebrar métodos de criptografia de chave pública amplamente usados, incluindo RSA e criptografia de curvas elípticas, conhecida como ECC. Esses métodos ajudam sistemas digitais a estabelecer conexões seguras e verificar identidades sem que seja necessário compartilhar primeiro um segredo por um canal separado.
Computadores quânticos usam técnicas computacionais diferentes das dos computadores convencionais. O algoritmo de Shor, desenvolvido para computação quântica, ameaça os problemas matemáticos que sustentam o RSA e o ECC. A criptografia pós-quântica, ou PQC, usa outros fundamentos matemáticos, projetados para resistir a ataques tanto de computadores convencionais quanto quânticos.
A preocupação imediata costuma ser descrita como coletar agora e decifrar depois. Um invasor pode guardar comunicações criptografadas sem conseguir lê-las e, mais tarde, tentar recuperar seu conteúdo quando ferramentas mais poderosas estiverem disponíveis. Por isso, um documento que precisa permanecer em sigilo por décadas requer uma proteção que vá além das capacidades dos computadores atuais.
O tenente-general Dang Vu Son, ex-chefe do Comitê de Cifras do Governo, apontou como áreas que exigem atenção as informações armazenadas por longos períodos, as assinaturas digitais usadas na administração pública e as transações financeiras e bancárias. Confidencialidade e assinaturas têm funções diferentes: a criptografia protege o conteúdo das informações, enquanto uma assinatura digital ajuda a confirmar quem assinou um documento e se ele foi alterado.
O que os três projetos de norma padronizariam
O HB-PQSign é um esquema de assinatura digital baseado em funções de hash, ferramentas matemáticas que transformam dados em uma impressão digital. O projeto abrange uma versão modificada de um algoritmo desenvolvido no Vietnã. Seu projeto aproveita seletivamente o arcabouço SPHINCS+, associado à norma internacional de assinaturas FIPS 205, e dá aos pesquisadores vietnamitas controle sobre os parâmetros e as opções de operação.
O ML-KEM tem outra função. Um mecanismo de encapsulamento de chaves ajuda duas partes a estabelecer um segredo compartilhado por uma rede pública. Esse segredo pode então ser usado para criptografar suas comunicações. O projeto vietnamita faz referência à norma ISO/IEC 18033-2:2006/Amd.2:2026.
O ML-DSA é um algoritmo de assinatura digital baseado em estruturas matemáticas chamadas reticulados. Seu projeto se baseia na FIPS 204. Em termos simples, a criptografia de reticulados fundamenta a segurança em problemas matemáticos que envolvem conjuntos estruturados de pontos, considerados difíceis de resolver por invasores.
Assim, os três projetos tratam tanto da confiança em informações assinadas quanto do estabelecimento de segredos usados para proteger comunicações. As referências internacionais também oferecem aos desenvolvedores vietnamitas bases técnicas comuns para criar sistemas compatíveis com produtos e serviços desenvolvidos em outros lugares.
Um cronograma de 2027 a 2035
O programa do comitê segue dois planos governamentais: o desenvolvimento de um sistema de criptografia resistente a computadores quânticos para o período de 2026 a 2035 e o incentivo à participação mais ampla na pesquisa e no desenvolvimento de aplicações de criptografia civil entre 2026 e 2030, com perspectivas até 2035. Os planos correspondem às Decisões do primeiro-ministro 125/QD-TTg e 1226/QD-TTg, respectivamente.
A política integra os esforços de implementação da Resolução 56-NQ/TW do Politburo, sobre o desenvolvimento do setor de criptografia do Vietnã, e da Resolução 57-NQ/TW, sobre ciência, tecnologia, inovação e transformação digital. A transição começa com uma análise dos sistemas criptográficos existentes e de seus possíveis riscos.
- Até 2027: publicar o conjunto completo de normas técnicas nacionais para algoritmos, produtos e equipamentos de segurança de PQC.
- A partir de 2028: combinar gradualmente as tecnologias criptográficas existentes com a PQC.
- Até 2030: concluir a integração híbrida planejada da PQC nos sistemas de informação importantes para a segurança nacional.
- Até 2033: publicar novas normas nacionais que abranjam PQC e distribuição quântica de chaves.
- Até 2035: concluir a transição para a criptografia resistente a computadores quânticos em 100% dos sistemas de informação importantes para a segurança nacional.
A etapa de 2030 diz respeito à fase híbrida, em que métodos estabelecidos e mais recentes operam em conjunto. A meta de 2035 prevê concluir a transição mais ampla nos sistemas críticos designados. O escopo são os sistemas de informação importantes para a segurança nacional, e não todos os dispositivos ou serviços online do Vietnã.
Como a proteção híbrida ajudaria a manter os serviços
Ho Van Huong afirmou que a transição precisa preservar a continuidade dos serviços e, ao mesmo tempo, coordenar mudanças entre organizações. O vice-chefe do Comitê de Cifras do Governo descreveu a abordagem nestes termos:
A transição do Vietnã para a criptografia resistente a computadores quânticos deve ser cautelosa, coordenada e ininterrupta.
A pesquisa do comitê inclui o Hybrid ML-KEM, que combina o ML-KEM com um método estabelecido, como ECC ou RSA. Quando bem projetada, essa abordagem busca manter a proteção caso um dos componentes continue seguro, permitindo que os dois métodos se complementem durante a migração.
A engenharia é tão importante quanto a escolha dos algoritmos. A vulnerabilidade KyberSlash, identificada em 2024 e citada nas discussões técnicas sobre a transição, ilustra os riscos ligados à implementação. É necessário examinar tanto as premissas de segurança de um algoritmo quanto o comportamento do software que o executa.
A PQC será a principal tecnologia para implantação em larga escala. A distribuição quântica de chaves, ou QKD, terá uso seletivo em determinadas redes de comunicação críticas. A PQC usa algoritmos criptográficos que podem ser executados em equipamentos de computação convencionais; a QKD usa processos físicos quânticos para distribuir chaves e requer uma infraestrutura de comunicação especializada.
Vietnã quer domínio de quatro camadas técnicas
Nguyen Quoc Toan, diretor do Instituto de Ciência e Tecnologia Criptográficas, afirmou que a capacidade nacional depende do domínio de quatro camadas interligadas: projeto de algoritmos e provas de segurança; criptoanálise; implementação segura e produção de hardware; e padronização e testes.
Cada camada responde a uma pergunta diferente. Os projetistas explicam por que um algoritmo deve resistir a ataques. Os criptoanalistas procuram ativamente formas de quebrá-lo. Os engenheiros transformam o projeto em software e hardware que protegem segredos durante a operação. Os testes e as normas estabelecem requisitos comuns para avaliar os produtos resultantes.
Segundo o comitê, seu trabalho inclui o HB-PQSign, o Hybrid ML-KEM, a análise de segurança no modelo de oráculo aleatório quântico e o desenvolvimento e controle de conjuntos de parâmetros criptográficos. Os parâmetros são configurações que determinam propriedades como o nível de segurança, as exigências de processamento e o tamanho das chaves ou assinaturas.
O modelo de oráculo aleatório quântico, abreviado como QROM, é um arcabouço matemático para analisar a segurança criptográfica que permite a um invasor fazer consultas quânticas a uma função hash idealizada. A pesquisa descrita inclui técnicas como Fiat-Shamir with Abort e Fujisaki-Okamoto, além dos métodos Compressed Oracle e Measure-and-Reprogram.
Para o Vietnã, o objetivo é desenvolver a capacidade de inspecionar, adaptar e manter sistemas criptográficos no próprio país. A proposta de Toan vincula essa capacidade ao controle sobre informações sensíveis e à redução da dependência de decisões técnicas externas.
De projetos matemáticos a produtos funcionais
O desenvolvimento do HB-PQSign inclui uma implementação de referência, vetores de teste e proteções contra ataques por vazamento não intencional de informações. Uma implementação de referência oferece um modelo funcional do algoritmo; vetores de teste fornecem entradas conhecidas e resultados esperados para que os desenvolvedores verifiquem se o próprio software funciona corretamente.
Entre as possíveis aplicações estão assinaturas digitais em atividades governamentais e sistemas centralizados de assinatura que usam módulos de segurança de hardware, ou HSMs. São dispositivos especializados, projetados para proteger chaves criptográficas e executar operações sensíveis sem expor essas chaves a softwares comuns.
A segurança da implementação exige atenção a ataques por canal lateral, nos quais um invasor analisa indícios como o tempo de execução ou o consumo de energia, e a ataques por falha, que interrompem deliberadamente o funcionamento de um dispositivo. Esses riscos ajudam a explicar por que o hardware seguro e a avaliação independente fazem parte do arcabouço de capacidades proposto.
Nguyen Quoc Han, representante do MK Group, afirmou que a empresa trabalha com o Instituto de Ciência e Tecnologia Criptográficas para integrar algoritmos pós-quânticos ao sistema operacional MK Lotus. O trabalho é voltado a produtos para áreas como transações financeiras, contratos eletrônicos, identidade eletrônica e serviços públicos online.
Chaves e assinaturas maiores também podem exigir mais das redes, do armazenamento e dos dispositivos com recursos limitados. A infraestrutura de chave pública, ou PKI, o sistema de certificados e autoridades confiáveis usado para verificar identidades digitais, precisará se adaptar a essas mudanças. Por isso, os testes de implantação devem avaliar velocidade de processamento, compatibilidade e uso de recursos, além da segurança.
Falta de especialistas pode atrasar a implantação
Nguyen Quoc Toan apontou quatro grandes desafios: a exigência de conhecimentos científicos avançados, a necessidade de agilidade criptográfica, a distância entre a teoria e a implantação e a falta de profissionais altamente capacitados. Agilidade criptográfica é a capacidade de substituir algoritmos ou alterar suas configurações quando surgem novas vulnerabilidades, sem reconstruir um serviço inteiro.
Essa flexibilidade precisa abranger software, dispositivos e protocolos de comunicação. Uma mudança feita por uma organização pode afetar os sistemas aos quais ela se conecta, o que torna necessários testes coordenados para manter os serviços públicos e as transações comerciais em funcionamento.
Toan propôs formar grupos centrais de especialistas para cada uma das quatro camadas de capacidade, vincular a formação de doutores a projetos nacionais de criptografia e enviar jovens pesquisadores a centros internacionais de referência. Também defendeu condições de recrutamento, remuneração e trabalho adequadas para atrair e reter especialistas.
Dang Vu Son afirmou que criptógrafos qualificados serão essenciais para transformar os projetos de norma em sistemas práticos. Ele pediu coordenação entre órgãos reguladores, institutos de pesquisa, universidades e empresas. A formação de um projetista independente de algoritmos leva anos, enquanto a concorrência por profissionais com essas habilidades, tanto de empresas privadas quanto de empregadores estrangeiros, já é intensa.
Análise pública vai ajudar a definir as normas finais
O Comitê de Cifras do Governo publicou material técnico nos portais do próprio comitê, do Ministério da Defesa Nacional e da Comissão Nacional de Normas, Metrologia e Qualidade. Também lançou um site específico para receber contribuições de cientistas, especialistas e empresas de tecnologia. Os detalhes do seminário não informaram um prazo para o encerramento da consulta.
Tran Duy Lai e Tran Van Truong, ex-diretores do Instituto de Ciência e Tecnologia Criptográficas, propuseram publicar mais explicações técnicas detalhadas, promover discussões técnicas específicas e lançar edições em inglês. Essas medidas facilitariam a análise dos projetos por criptoanalistas internacionais e a contribuição deles com avaliações detalhadas.
Vo Xuan Hoai, vice-diretor do Centro Nacional de Inovação, afirmou que as normas fornecerão uma base técnica para avaliar, selecionar, testar e implantar soluções de segurança adequadas ao Vietnã. Ele defendeu a coordenação do trabalho em normas e planejamento da migração, pesquisa e testes, além da aproximação entre instituições de pesquisa, universidades e empresas.
O centro planeja trabalhar com o comitê e o instituto para conectar as necessidades práticas à capacidade de pesquisa e a redes internacionais de especialistas. A próxima etapa formal é o pacote de normas nacionais previsto para 2027, seguido pela implantação híbrida gradual a partir de 2028. Agora, a análise pública, os testes de produtos e a formação de especialistas precisam transformar os três projetos em ferramentas que as organizações possam operar com confiabilidade.
Principais pontos
- O Vietnã anunciou projetos de normas para HB-PQSign, ML-KEM e ML-DSA em Hanói, em 17 de outubro de 2026.
- Os projetos estão abertos à análise técnica de especialistas nacionais e internacionais.
- As normas nacionais estão previstas para 2027, com início da implantação híbrida gradual em 2028 e uma etapa para sistemas críticos em 2030.
- O governo pretende migrar todos os sistemas de informação importantes para a segurança nacional para a criptografia resistente a computadores quânticos até 2035.
- A PQC dará suporte à adoção em larga escala, enquanto a QKD será usada seletivamente em redes de comunicação críticas.
- A implementação segura, a compatibilidade dos produtos e a formação de especialistas estão entre os principais desafios.