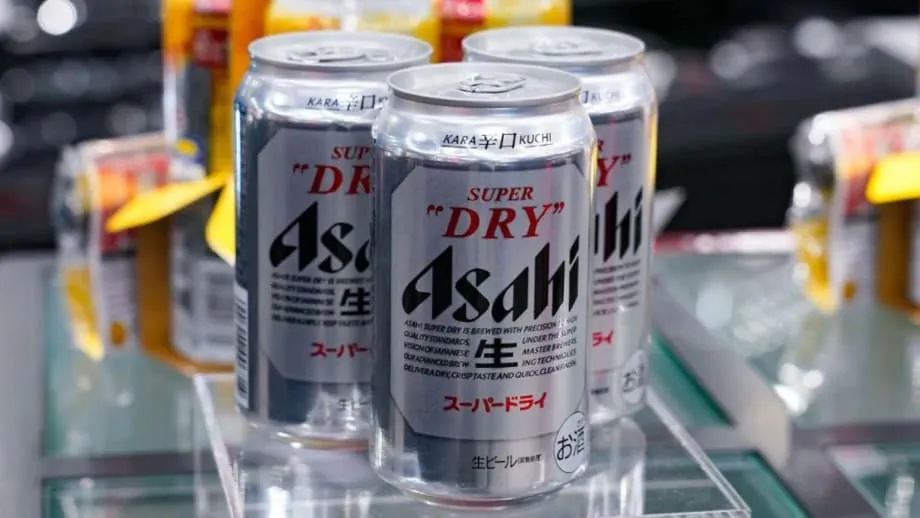
Crise de ransomware interrompe abastecimento de cerveja e expõe dados pessoais
A maior cervejaria do Japão, a Asahi Group Holdings, está se recuperando de um ataque de ransomware que paralisou as operações digitais em todo o país, reduziu a produção das cervejarias e provocou falta de bebidas nas prateleiras das lojas. O incidente começou em 29 de setembro, quando a empresa detectou uma interrupção em um de seus centros de dados. Os sistemas foram isolados em poucas horas, mas o invasor já havia se movimentado por partes da rede, criptografado dados e desativado serviços essenciais usados para receber pedidos e enviar produtos. Durante dias, os funcionários recorreram a papel, caneta e fax para manter as entregas em andamento, e algumas lojas relataram estoques cada vez menores de cervejas e refrigerantes populares enquanto os envios eram interrompidos.
Conteúdo
- Crise de ransomware interrompe abastecimento de cerveja e expõe dados pessoais
- Como o ataque se desenrolou
- Por que a dupla extorsão aumenta os riscos
- Quem é o Qilin e por que fabricantes estão em risco
- Quais informações podem estar em risco
- Por que uma interrupção digital parou a produção de cerveja
- Resposta e recuperação
- Japão enfrenta uma onda mais ampla de ransomware
- O que as empresas podem fazer agora
- O que as pessoas afetadas devem fazer
- Principais pontos
A empresa confirmou que dados pessoais armazenados em sistemas gerenciados no Japão foram ou podem ter sido expostos. Com base nos resultados preliminares da investigação, divulgados no fim de novembro, informações relacionadas a aproximadamente 1,914 milhão de pessoas estão em risco, incluindo cerca de 1,525 milhão de clientes. Segundo a empresa, a exposição também pode afetar cerca de 107 mil funcionários atuais e antigos, aproximadamente 168 mil familiares de funcionários e cerca de 114 mil contatos externos. Entre os dados potencialmente expostos estão nomes, gênero, datas de nascimento, endereços postais, endereços de e-mail e números de telefone. Os conjuntos de dados comprometidos aparentemente não incluem dados de cartões de crédito. Apenas 18 itens de informações pessoais de funcionários tiveram o vazamento confirmado, e a empresa está preparando notificações para as pessoas afetadas.
O grupo de ransomware Qilin reivindicou a autoria do ataque e incluiu a Asahi em seu site de vazamentos, afirmando ter roubado cerca de 27 gigabytes de arquivos da empresa. Embora a investigação da Asahi não tenha confirmado a divulgação pública dos dados roubados, o incidente exigiu uma ampla resposta em todas as operações domésticas. Os envios estão sendo retomados gradualmente, à medida que os sistemas voltam a funcionar, e a empresa adiou a divulgação dos resultados financeiros do ano para se concentrar na recuperação e no reforço da segurança. A Asahi afirma que a interrupção se limitou aos sistemas no Japão e que suas marcas globais, incluindo Peroni, Pilsner Urquell, Grolsch e a Fuller’s Brewery, no Reino Unido, não sofreram interrupções.
Como o ataque se desenrolou
A análise interna da Asahi descreve uma escalada rápida. Por volta das 7h de 29 de setembro, no horário do Japão, funcionários encontraram arquivos criptografados na rede e isolaram um centro de dados afetado. Trabalhos forenses posteriores indicam que a invasão inicial provavelmente começou com equipamentos comprometidos em outra unidade da Asahi, permitindo que os atacantes se movimentassem pela rede antes do isolamento. Em seguida, os invasores espalharam o ransomware por vários servidores e dispositivos conectados, interrompendo os sistemas de entrada de pedidos, distribuição e atendimento ao cliente dos quais a empresa depende em suas operações diárias.
Por que a dupla extorsão aumenta os riscos
Os ataques modernos de ransomware muitas vezes envolvem o roubo de dados antes da etapa de criptografia, uma tática conhecida como dupla extorsão. O invasor rouba arquivos confidenciais, depois criptografa dados ou sistemas para paralisar as operações e, por fim, ameaça divulgar o conteúdo roubado caso o resgate não seja pago. Neste caso, o Qilin afirma ter levado cerca de 9.300 arquivos. A Asahi diz não ter encontrado provas confirmáveis de que os dados tenham sido divulgados publicamente, mas só a ameaça já pressiona as vítimas a ponderar a continuidade dos negócios, os riscos à privacidade e os danos à reputação enquanto restauram os sistemas e investigam a invasão.
Quem é o Qilin e por que fabricantes estão em risco
O Qilin é uma operação de ransomware como serviço. Em vez de ser um único grupo monolítico, mantém uma plataforma que oferece malware e infraestrutura a afiliados. Esses afiliados invadem os alvos e dividem os lucros. Pesquisadores de segurança rastrearam centenas de ataques reivindicados pelo Qilin desde seu surgimento, em 2022. Reportagens deste ano apontam o Qilin como um dos grupos de ransomware mais ativos do mundo, com o setor manufatureiro entre os mais pressionados. As ferramentas do grupo foram desenvolvidas para atingir tanto ambientes corporativos de tecnologia da informação quanto, quando acessíveis, sistemas industriais. A base de código do Qilin inclui componentes em Rust e C, que podem ser implantados em sistemas Windows, Linux e VMware ESXi. Informações de inteligência sobre ameaças também indicam que o Qilin instrui seus afiliados a evitar alvos em determinados países, incluindo Rússia e Belarus.
Operadores de ransomware preferem empresas que não conseguem disfarçar facilmente uma interrupção. Fabricantes se enquadram nessa categoria. Linhas de produção, programação de lotes, embalagem e logística estão estreitamente integradas a sistemas de negócios que funcionam em centros de dados e na nuvem. Se esses sistemas digitais ficam indisponíveis, a produção é prejudicada, mesmo que os controladores lógicos programáveis no chão de fábrica permaneçam intactos. Analistas que acompanham ataques cibernéticos contra fabricantes estimam que a paralisação pode custar às grandes empresas quase dois milhões de dólares por dia. Na região da Ásia-Pacífico, a atividade de ransomware relatada aumentou acentuadamente desde 2024, e os fabricantes estão entre as organizações mais afetadas.
Quais informações podem estar em risco
A Asahi afirma que, até agora, a única exposição confirmada envolve 18 itens de informações de funcionários armazenadas em laptops da empresa. No entanto, com base no conjunto de evidências, a investigação concluiu que o invasor pode ter acessado um volume muito maior de dados pessoais em servidores. As categorias afetadas incluem clientes que entraram em contato com os serviços de atendimento, funcionários atuais e antigos, familiares deles e contatos comerciais externos que receberam mensagens cerimoniais. A empresa ressaltou que os conjuntos comprometidos não incluem dados de cartões de pagamento. A investigação continua, e as pessoas afetadas receberão notificações diretamente.
De acordo com o comunicado da Asahi, os tipos de dados pessoais que podem ter sido expostos incluem:
- Nome completo e dados de contato (endereço, e-mail e telefone)
- Gênero e data de nascimento
- Informações sobre o vínculo com a empresa de funcionários, ex-funcionários e familiares
- Dados de contato comercial de parceiros e contatos externos
Para quem interagiu com o atendimento ao cliente da Asahi, o risco imediato é o de phishing direcionado. Os atacantes podem usar nomes e dados de contato verdadeiros para elaborar mensagens convincentes. Essas mensagens costumam imitar confirmações de pedidos, reembolsos ou avisos de entrega para induzir a pessoa a responder ou clicar em um link. Os destinatários devem desconfiar de comunicações não solicitadas e evitar abrir anexos ou inserir credenciais em sites acessados por links recebidos por e-mail.
Kevin Marriott, gerente sênior de cibersegurança da Immersive, afirma que o roubo de dados complica a recuperação porque a confiança dos clientes e os prazos de retomada operacional avançam em ritmos diferentes, aumentando a pressão sobre a equipe que trabalha para restaurar os sistemas. Ele acrescentou que a estabilidade plena pode levar meses. A Asahi ainda não informou uma data final para a recuperação.
O roubo de dados de clientes aumenta ainda mais a pressão sobre a equipe da Asahi, além da possibilidade de que as operações só sejam totalmente restabelecidas em fevereiro.
Por que uma interrupção digital parou a produção de cerveja
As cervejarias dependem de uma rede de sistemas conectados que integra a empresa e o chão de fábrica. A gestão de pedidos, o planejamento de matérias-primas, as receitas dos lotes, os cronogramas de embalagem, o armazenamento e a logística são todos coordenados por softwares. Se a rede corporativa é criptografada ou fica fora do ar, essa coordenação é interrompida. Mesmo que os tanques e as máquinas de engarrafamento permaneçam fisicamente intactos, a falta de visibilidade dos pedidos e de programação pode parar a linha. Foi o que aconteceu nas operações domésticas da Asahi, onde a empresa afirmou que precisou processar pedidos manualmente e recorrer ao telefone e ao fax como alternativas.
Equipes de segurança que estudam incidentes industriais ressaltam que os atacantes muitas vezes entram pela rede corporativa e depois avançam para equipamentos que dão suporte à fábrica, como servidores responsáveis por compartilhamento de arquivos, autenticação, programação ou acesso remoto. Sem segmentação de rede e autenticação robusta, uma invasão em uma parte da empresa pode se espalhar por diferentes unidades. O incidente da Asahi mostra como interrupções nos sistemas digitais podem paralisar uma rede nacional de distribuição em poucas horas. Muitos varejistas japoneses relataram estoques cada vez menores da Asahi Super Dry, e lojas de conveniência alertaram os clientes para possíveis atrasos. A empresa retomou a produção em várias fábricas e está ampliando os envios à medida que os sistemas voltam a funcionar.
Em um pedido público de desculpas, o presidente e CEO do Asahi Group, Atsushi Katsuki, dirigiu-se a clientes, parceiros e funcionários enquanto a empresa trabalhava para restabelecer o serviço normal.
Gostaria de pedir sinceras desculpas por quaisquer transtornos causados às partes interessadas pela recente interrupção dos sistemas. Estamos fazendo todo o possível para restabelecer os sistemas o mais rapidamente possível, ao mesmo tempo que adotamos medidas alternativas para garantir a continuidade do fornecimento de produtos aos nossos clientes.
Resposta e recuperação
A Asahi estabeleceu uma estrutura de resposta a emergências, contratou especialistas externos e definiu um programa de vários meses para conter a invasão, restabelecer os sistemas e reforçar as defesas. A empresa descreve um amplo esforço para elevar seu nível básico de segurança, incluindo controles mais rígidos de comunicação de rede, monitoramento aprimorado, novos modelos de backup para reduzir o tempo de recuperação, treinamento mais rigoroso dos funcionários, governança mais robusta e auditorias externas regulares. Os envios estão sendo retomados por etapas, e as equipes continuam verificando a integridade dos sistemas e reconstruindo partes da rede que foram desligadas durante a contenção. A empresa também adiou a divulgação dos resultados financeiros do ano para priorizar as tarefas de resposta e recuperação.
Líderes de segurança afirmam que o caso destaca a necessidade de reforçar a segurança na sobreposição entre a TI corporativa e os sistemas industriais. Jason Revill, líder global de tecnologia da prática de segurança da Avanade, disse que as empresas podem limitar o impacto das invasões adotando uma abordagem de confiança zero, na qual todos os acessos são verificados continuamente.
O ataque cibernético à Asahi destaca o risco crescente nas redes que abrangem tecnologia operacional e tecnologia da informação, e mostra por que os princípios de Confiança Zero são essenciais para todas as organizações.
Japão enfrenta uma onda mais ampla de ransomware
O ransomware está pressionando organizações em todo o Japão e na região mais ampla da Ásia-Pacífico. A Agência Nacional de Polícia do Japão informou que, desde 2024, os casos de ransomware atingiram níveis recordes, e pesquisas com empresas japonesas mostram que as paralisações frequentemente duram mais de uma semana, algumas se estendendo por muito mais tempo e gerando altos custos de recuperação. Incidentes recentes em grandes empresas no Japão, incluindo nos setores de óptica e publicação, forçaram suspensões de várias semanas e provocaram perdas expressivas.
Legisladores e órgãos públicos tomaram medidas para reforçar as defesas. Um novo marco de defesa cibernética ativa foi parcialmente aprovado em 2025, com o objetivo de reduzir os danos causados por ataques em andamento contra setores críticos. As empresas privadas ainda arcam com o peso imediato da prevenção e da resposta. Especialistas do setor alertam que os atacantes estão avançando mais rápido pelas redes e criptografando sistemas, reduzindo o tempo disponível para detecção e contenção. Essa tendência é visível nos curtos intervalos entre a invasão inicial e a implantação do ransomware.
Chris Dimitriadis, diretor global de estratégia da ISACA, alerta que a velocidade e a precisão dos ataques recentes deixam pouco espaço para as organizações reagirem sem treinamento e investimentos regulares.
O prazo para detectar e interromper um ataque está diminuindo, à medida que as táticas criminosas avançam mais rápido. As organizações precisam tratar a prevenção proativa contra ameaças cibernéticas e o treinamento como prioridades fundamentais dos negócios, com exercícios frequentes de resposta a incidentes e uma cultura de responsabilidade digital compartilhada.
O que as empresas podem fazer agora
Cervejarias, produtores de alimentos e outros fabricantes que dependem de logísticas complexas podem reduzir os riscos ao corrigir os pontos vulneráveis explorados por grupos de ransomware. Algumas medidas se destacam para os líderes que estão reavaliando a segurança após o incidente da Asahi:
- Mapear as conexões entre a TI corporativa e os sistemas das fábricas e, em seguida, segmentar as redes para limitar a movimentação lateral. Exigir autenticação multifator para acesso remoto e funções administrativas.
- Reforçar os sistemas de identidade e remover contas não utilizadas. Monitorar logins em busca de comportamentos incomuns e exigir senhas fortes com fatores adicionais resistentes a phishing.
- Priorizar a aplicação de atualizações em equipamentos expostos à internet, gateways de acesso remoto e serviços de diretório. Monitorar continuamente vulnerabilidades nos ambientes de TI e operacionais.
- Criar backups confiáveis, testados regularmente e isolados do acesso cotidiano à rede. Garantir que seja possível restaurar rapidamente os sistemas empresariais críticos e os serviços de suporte às fábricas.
- Implantar detecção e resposta em endpoints em servidores e estações de trabalho e garantir que os alertas cheguem a uma equipe capaz de analisá-los e agir 24 horas por dia.
- Criar e ensaiar um plano de resposta a incidentes com executivos e equipes jurídicas, de operações e de comunicação. Exercícios de mesa e simulações práticas tornam os incidentes reais menos caóticos.
- Aprimorar a gestão de riscos de fornecedores. Revisar os requisitos de segurança para provedores de serviços gerenciados e fornecedores críticos, além de exigir notificações rápidas em caso de invasão.
- Inventariar a tecnologia operacional e os sistemas de suporte. Remover conexões desnecessárias, reduzir os caminhos de acesso remoto e validar alterações por meio de processos de controle de mudanças.
O que as pessoas afetadas devem fazer
Enquanto a investigação continua, quem interagiu com a Asahi pode reduzir a exposição a fraudes e ao uso indevido de identidade tomando algumas medidas práticas:
- Desconfiar de ligações, mensagens de texto ou e-mails não solicitados que peçam informações pessoais. Não clicar em links nem abrir anexos de remetentes desconhecidos.
- Ter cautela com qualquer mensagem que mencione pedidos ou entregas recentes. Confirmar diretamente pelo site da empresa ou pelo atendimento ao cliente, usando um número de telefone confiável.
- Alterar as senhas de todas as contas que usam o mesmo endereço de e-mail usado para entrar em contato com a Asahi, especialmente se a senha tiver sido reutilizada. Ativar a autenticação multifator quando disponível.
- Monitorar extratos bancários e de cartões em busca de cobranças incomuns. Embora a Asahi afirme que dados de cartões de pagamento não foram expostos, criminosos podem tentar golpes relacionados.
- Ficar atento à caixa de correio e ao e-mail nos próximos meses para identificar sinais de phishing direcionado. Os atacantes costumam reutilizar listas de contatos vazadas.
- Considerar a contratação de serviços de proteção contra roubo de identidade ou de monitoramento de crédito caso acredite que seus dados pessoais foram expostos.
Principais pontos
- A Asahi detectou um ataque de ransomware em 29 de setembro que interrompeu pedidos, envios e atendimento ao cliente em todo o Japão.
- Dados pessoais relacionados a cerca de 1,914 milhão de pessoas, incluindo aproximadamente 1,525 milhão de clientes, podem ter sido expostos. Aparentemente, dados de cartões de crédito não foram afetados.
- O Qilin reivindicou a autoria do ataque e afirma ter roubado cerca de 27 gigabytes de dados da Asahi. A empresa não confirmou nenhum vazamento público das informações roubadas.
- A produção e as entregas foram prejudicadas quando os funcionários recorreram ao processamento manual. Lojas no Japão relataram falta de produtos, embora os envios já estejam sendo retomados.
- A Asahi limitou a interrupção aos sistemas domésticos. As marcas internacionais pertencentes ao grupo não relataram interrupções.
- A empresa está reforçando as defesas com controles de rede mais rigorosos, novos backups, monitoramento aprimorado, treinamento e auditorias externas.
- Especialistas alertam que grupos de ransomware atacam fabricantes porque as paralisações são caras e difíceis de esconder, e que a detecção rápida e a segmentação de rede são essenciais.
- O Japão enfrenta um aumento mais amplo de ataques de ransomware, e as autoridades tomaram medidas para fortalecer a defesa nacional, enquanto as empresas são incentivadas a aprimorar a prevenção e a preparação para incidentes.