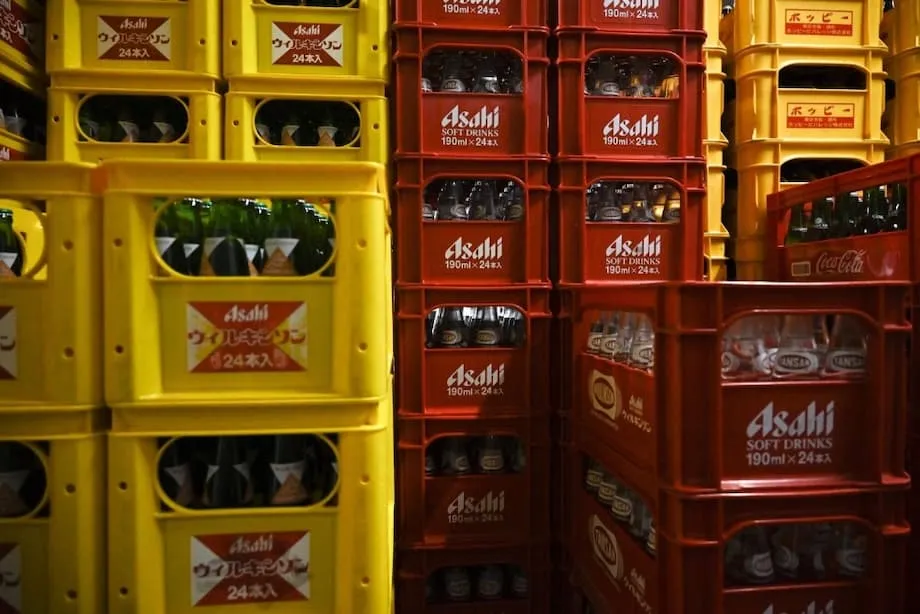
Alternativas manuais mantêm o fluxo de cerveja após um devastador ataque cibernético
A Asahi Group Holdings, maior cervejaria do Japão, enfrentou um ataque de ransomware que derrubou os sistemas de pedidos e expedição e afetou parte do atendimento ao cliente em suas operações domésticas no início da semana. Com os sistemas principais fora do ar e o envio de e-mails para endereços externos bloqueado, a empresa recorreu a métodos tradicionais para manter a cerveja em circulação. Os funcionários processaram pedidos de compra à mão, preencheram formulários em papel e enviaram instruções por fax para armazéns e distribuidores. O objetivo era claro: evitar que as prateleiras das lojas e os pubs ficassem sem cerveja enquanto os engenheiros trabalhavam para recuperar a rede.
Conteúdo
- Alternativas manuais mantêm o fluxo de cerveja após um devastador ataque cibernético
- O que aconteceu e como o ransomware paralisa empresas
- cronologia da interrupção
- Quem é o Qilin e quais dados o grupo afirma ter roubado
- Choque no abastecimento de varejistas e restaurantes
- Estado da recuperação e próximos passos das operações
- Por que o risco cibernético na indústria está aumentando
- Convergência entre TO e TI na produção de cerveja
- Como o Japão está reagindo ao risco cibernético
- O que isso significa para consumidores e concorrentes
- Principais pontos
A interrupção paralisou transações e entregas de produtos líderes de venda, incluindo Asahi Super Dry e Mitsuya Cider. Na sexta-feira, as remessas foram retomadas de forma limitada após as equipes implementarem procedimentos manuais, mas a empresa alertou que o serviço continuaria irregular enquanto as redes fossem restabelecidas por etapas. Seis cervejarias domésticas começaram a retomar a produção de forma limitada, e os call centers se prepararam para operar com capacidade reduzida. A Asahi também informou que estava verificando indícios de possível roubo de informações relacionado ao ataque.
O diretor-executivo Atsushi Katsuki pediu paciência e ressaltou que o fornecimento de produtos continuaria sendo a prioridade durante a restauração dos sistemas.
Katsuki disse: "Estamos fazendo todo o possível para restaurar rapidamente o sistema e, ao mesmo tempo, adotando medidas alternativas para garantir a continuidade do fornecimento de produtos."
Redes de lojas de conveniência que vendem boa parte da cerveja do Japão alertaram para o risco de falta de produtos enquanto a interrupção persistia. A Seven & I Holdings, operadora da rede Seven Eleven, preparou comunicados aos clientes sobre a suspensão de remessas. As redes concorrentes Lawson e FamilyMart informaram aos consumidores que algumas bebidas da Asahi, assim como produtos de marca própria fabricados pela empresa, poderiam ficar escassos durante o fim de semana. Restaurantes recorreram a outras cervejarias quando possível e trocaram chope por cerveja em garrafa para prolongar os estoques restantes.
O que aconteceu e como o ransomware paralisa empresas
Ransomware é uma forma de extorsão cibernética. Os invasores entram na rede de uma empresa, criptografam arquivos para que não possam ser usados e exigem pagamento em troca de uma chave de descriptografia. Muitos grupos acrescentam uma segunda ameaça: copiam dados e prometem publicá-los caso a vítima se recuse a pagar. Essa combinação costuma ser chamada de dupla extorsão. Quando um ataque atinge uma empresa que opera produção e distribuição 24 horas por dia, o efeito é imediato. Os sistemas de logística travam, as ferramentas de planejamento das fábricas deixam de identificar os pedidos e o atendimento ao cliente fica em silêncio.
Neste caso, a Asahi confirmou que seus servidores foram atingidos por ransomware e informou que a falha se limitou às operações no Japão. A empresa isolou os sistemas afetados para impedir que o ataque se espalhasse e, em seguida, começou a criar alternativas manuais para enviar cervejas e refrigerantes. A medida reduziu o alcance do ataque, mas também desacelerou as operações ao ritmo do trabalho humano, com tarefas feitas por telefone, fax e papel que normalmente são automatizadas.
Em um comunicado a clientes e parceiros, a cervejaria pediu desculpas pela interrupção e afirmou que os trabalhos de recuperação continuariam até que fosse seguro colocar os sistemas novamente no ar.
Um comunicado da Asahi afirmou: "Pedimos sinceras desculpas por qualquer transtorno causado a nossos clientes e parceiros comerciais. Estamos investigando ativamente a causa e trabalhando para restabelecer as operações; no entanto, no momento não há previsão para a recuperação."
cronologia da interrupção
- 29 de setembro: Uma falha no sistema no Japão interrompe o processamento de pedidos, as remessas e as operações dos call centers.
- 2 de outubro: A produção é retomada de forma limitada em seis cervejarias domésticas, e o processamento manual de pedidos por telefone e fax é ampliado.
- 3 de outubro: A Asahi confirma que o ransomware causou a falha no sistema e informa que investiga indícios de possível transferência não autorizada de dados.
- De 4 a 6 de outubro: As remessas são retomadas de forma limitada, os call centers se preparam para prestar atendimento parcial e os varejistas alertam para possíveis faltas de produtos.
- 8 de outubro: O grupo de ransomware Qilin reivindica a responsabilidade e publica amostras de arquivos roubados em um site de vazamentos. A Asahi informa que encontrou dados roubados na internet e está investigando a extensão do incidente e a necessidade de notificar as partes afetadas.
O incidente não afetou as operações da Asahi fora do Japão. As marcas internacionais na Europa e em outras regiões continuaram produzindo e enviando produtos normalmente.
Quem é o Qilin e quais dados o grupo afirma ter roubado
Um grupo que se identifica como Qilin reivindicou o ataque. Os operadores publicaram amostras em seu site de vazamentos na dark web e disseram ter exfiltrado cerca de 27 gigabytes de dados internos. As listagens mencionavam contratos, documentos financeiros e arquivos relacionados a funcionários. Uma publicação citava 9.323 arquivos roubados e exibia várias dezenas de imagens de documentos como prova. Desde então, a Asahi informou que dados roubados no incidente foram encontrados na internet e que notificará as partes afetadas após confirmar os detalhes.
O Qilin é uma operação de ransomware como serviço. O grupo principal fornece malware e infraestrutura e divide os lucros com afiliados que invadem os alvos. Pesquisadores de segurança dizem que o grupo tem se concentrado, entre outros setores, em saúde e manufatura, e usa famílias de códigos que operam em servidores Windows, Linux e ESXi. O grupo costuma recorrer ao modelo de dupla extorsão, pressionando as vítimas tanto ao criptografar sistemas quanto ao ameaçar divulgar dados caso o resgate não seja pago.
Choque no abastecimento de varejistas e restaurantes
As redes de lojas de conveniência, que são essenciais para as vendas de bebidas no Japão, foram algumas das primeiras a sentir o impacto. Na Seven Eleven, os consumidores viram avisos sobre a suspensão das entregas de Asahi Super Dry e de alguns refrigerantes. A Lawson e a FamilyMart alertaram que vários produtos da Asahi poderiam ficar escassos a partir de sexta-feira. Produtos de marca própria desenvolvidos em conjunto com varejistas também foram afetados, incluindo o chuhai Seven Premium Clear Cooler e chás engarrafados vendidos com marcas das redes. Algumas lojas limitaram as compras, e os operadores disseram estar preparando produtos substitutos.
Restaurantes que dependem de entregas frequentes de barris e garrafas fizeram o possível para contornar a falta. A Marugen Ramen informou que as entregas de cerveja da Asahi, tanto chope quanto em garrafa, haviam sido interrompidas e que recorreria a outros fornecedores quando os estoques acabassem. A Kisoji, conhecida pelo shabu-shabu, trocou o chope por cerveja em garrafa e buscou produtos de outras cervejarias para manter o serviço. Alguns pubs izakaya avisaram os clientes que o chope da Asahi poderia acabar caso a interrupção se prolongasse.
Um porta-voz da Seven & I Holdings, operadora da Seven Eleven, afirmou que a empresa tomou medidas para alinhar as expectativas durante a interrupção.
O porta-voz disse: "Estamos preparando um aviso aos clientes sobre a suspensão das remessas. Neste momento, não há grandes interrupções."
Os varejistas também mencionaram outras bebidas da Asahi além da cerveja. A Mitsuya Cider enfrentou pressão de curto prazo no abastecimento, e alguns produtos exclusivos das redes tiveram as entregas suspensas. O efeito em cadeia se estendeu a linhas de bebidas não alcoólicas e alimentos fabricados nas unidades domésticas da empresa.
Estado da recuperação e próximos passos das operações
A Asahi retomou a produção, de forma limitada, em suas seis cervejarias domésticas, priorizando os principais produtos e grandes clientes enquanto o processamento manual continuava. Os pedidos eram recebidos por telefone e fax, e as equipes de expedição se concentravam nos compromissos existentes e nas rotas de maior volume. A cervejaria também começou a retomar a produção de refrigerantes em unidades selecionadas e preparava outras fábricas à medida que os sistemas voltavam a funcionar. A empresa informou que ainda não havia previsão para a restauração completa e que alguns sistemas permaneceriam fora do ar até a conclusão das verificações.
As concorrentes se adaptaram ao aumento da demanda. Kirin, Sapporo e Suntory redirecionaram o fornecimento para restaurantes e lojas quando possível, mas alertaram que a capacidade logística e os contratos limitariam o volume que poderiam atender. Analistas disseram que o incidente poderia afetar os resultados da Asahi no quarto trimestre caso se acumulassem multas por falta de produtos ou interrupções prolongadas, embora a retomada inicial da produção tenha ajudado a limitar os danos.
Por que o risco cibernético na indústria está aumentando
Hoje, a produção de cerveja depende de uma densa rede de ferramentas digitais. Linhas de produção são controladas por sensores e softwares industriais, robôs de armazéns seguem instruções de sistemas de planejamento e frotas de entrega dependem de cronogramas conectados. Esse é o campo da tecnologia operacional, o conjunto de equipamentos e softwares que comanda fábricas e operações logísticas. Quando invasores passam das redes corporativas para esses ambientes, o efeito não se limita à perda de arquivos. O processo físico pode desacelerar ou parar.
Dados do setor mostram que os invasores têm cada vez mais como alvo a indústria, especialmente na região da Ásia-Pacífico. Um relatório de inteligência de ameaças estimou que a indústria respondeu por uma parcela expressiva dos ataques na região neste ano, à frente de setores como finanças e transporte. Especialistas apontam controladores antigos conectados a redes modernas, interfaces sem correção de segurança nas áreas externas das fábricas e ferramentas de terceiros que conectam sistemas corporativos e industriais. Um único ponto vulnerável pode dar aos invasores amplo acesso à produção, aos pedidos e às remessas.
Convergência entre TO e TI na produção de cerveja
As cervejarias ilustram o desafio. Uma fábrica moderna segue um cronograma preciso de fermentação, monitora a temperatura dos tanques, transporta garrafas e latas por enchedoras e paletizadoras e, em seguida, transfere as informações para ferramentas empresariais que planejam estoques e entregas. Cada etapa é digital. Quando os sistemas de entrada de pedidos e roteirização falharam durante o ataque à Asahi, as cervejarias não conseguiam saber o que produzir nem para onde enviar os produtos. A empresa recorreu a telefones e aparelhos de fax para tentar reproduzir esse planejamento. Especialistas em segurança costumam recomendar a segmentação das redes das fábricas em relação à TI corporativa, a limitação do acesso remoto, o monitoramento de comportamentos anormais e o treinamento dos funcionários para identificar tentativas de phishing. Essas medidas criam barreiras que dificultam a passagem de invasores do e-mail para os equipamentos.
Como o Japão está reagindo ao risco cibernético
O Japão tem enfrentado um aumento nos incidentes de ransomware. A Agência Nacional de Polícia informou mais de duzentos casos de ransomware em 2024, um aumento em relação ao ano anterior, e uma pesquisa constatou que, em quase metade dos casos, a recuperação dos dados perdidos levou pelo menos um mês. Uma nova lei aprovada em maio ampliou os poderes das autoridades para interromper as atividades de criminosos cibernéticos e colaborar com o setor privado na prevenção e na resposta a ataques. A medida refletiu a crescente preocupação de que ataques digitais pudessem afetar o cotidiano.
Itsunori Onodera, que presidiu um importante conselho de pesquisa política durante o debate, ressaltou que reforçar as defesas agora é uma questão de segurança pública.
Onodera disse: "Sem uma modernização urgente da segurança cibernética do país, a vida dos japoneses estará em risco."
Essa mensagem ganha força diante dos acontecimentos recentes em grandes empresas. Incidentes de grande repercussão em montadoras e varejistas mostraram como uma única invasão pode se espalhar pelas redes de fornecedores e paralisar fábricas por dias ou semanas. O caso da Asahi acrescenta a produção e a distribuição de bebidas a essa lista e destaca por que o planejamento de resiliência agora vai muito além da privacidade de dados e abrange os aspectos básicos da continuidade dos negócios.
O que isso significa para consumidores e concorrentes
Os consumidores sentiram o impacto primeiro nas lojas de conveniência e nos restaurantes informais, onde a rotatividade de cervejas e refrigerantes é rápida. Muitos compradores vão optar por Kirin, Sapporo ou Suntory quando sua cerveja favorita não estiver disponível. Alguns vão esperar a volta da Super Dry, um sinal da fidelidade de muitos consumidores ao seu sabor. Bares e izakayas que dependem de barris podem esgotar os estoques mais rápido que os supermercados, já que o chope exige entregas frequentes. As alternativas manuais da Asahi estão mantendo os produtos em circulação, mas em ritmo mais lento que o normal. Assim, os próximos dias serão marcados pelo equilíbrio entre um abastecimento que chega aos poucos e uma demanda que raramente diminui.
Principais pontos
- A Asahi confirmou que um ataque de ransomware interrompeu seus sistemas domésticos, paralisando pedidos, remessas e parte do atendimento ao cliente no Japão.
- Para manter os produtos em circulação, os funcionários processaram pedidos à mão e usaram fax enquanto os engenheiros trabalhavam para restaurar os sistemas com segurança.
- As remessas foram retomadas de forma limitada e seis cervejarias domésticas voltaram a produzir com restrições, enquanto os pedidos eram recebidos por telefone e fax.
- Lojas de conveniência alertaram os consumidores para possíveis faltas de Asahi Super Dry, Mitsuya Cider e várias bebidas exclusivas das redes.
- Restaurantes recorreram a outras cervejarias quando possível e trocaram chope por cerveja em garrafa para prolongar os estoques restantes.
- O grupo de ransomware Qilin reivindicou a responsabilidade e disse ter roubado cerca de 27 gigabytes de dados, publicando amostras em um site de vazamentos.
- A Asahi informou que dados roubados no incidente foram encontrados na internet e que investiga a extensão do caso e a necessidade de notificar as partes afetadas.
- As operações internacionais não foram afetadas, e as marcas fora do Japão continuaram produzindo e enviando produtos normalmente.
- A indústria continua sendo um dos principais alvos de ransomware na região da Ásia-Pacífico, onde sistemas industriais antigos muitas vezes se conectam à TI moderna.
- O Japão ampliou os poderes das autoridades de segurança cibernética em maio, após o aumento dos casos de ransomware, refletindo a preocupação com os riscos para o cotidiano e as cadeias de abastecimento.