2.592 maneiras de testar as defesas de um celular
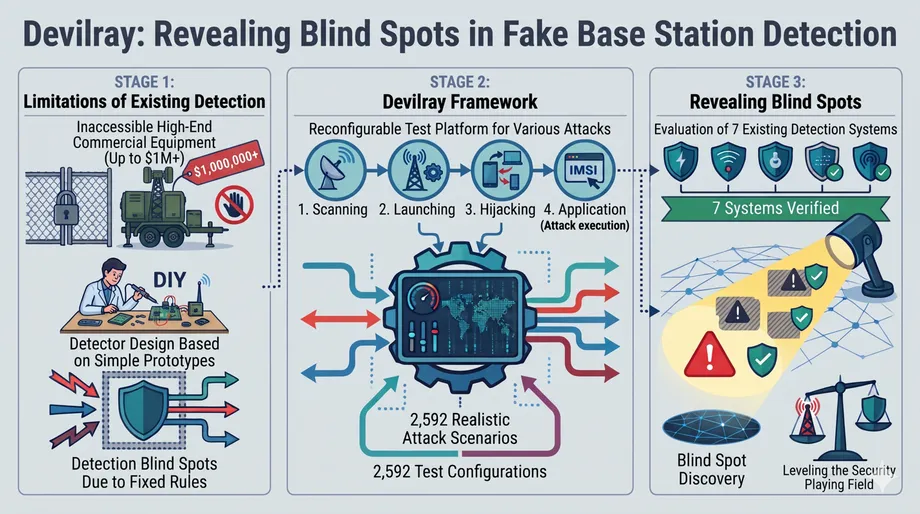
Uma equipe de pesquisa do KAIST reproduziu 2.592 maneiras de uma falsa estação rádio-base operar e testou cada uma contra sete sistemas de detecção existentes. Todos os detectores deixaram passar pelo menos 192 configurações, revelando lacunas em ferramentas destinadas a identificar equipamentos usados para vigilância, rastreamento de localização e phishing.
Conteúdo
- 2.592 maneiras de testar as defesas de um celular
- Por que os testes conhecidos deixam lacunas
- Como o LTE abre espaço para a falsificação
- Como foi criada uma variedade realista de ataques
- Pequenas mudanças podem driblar sinais de alerta
- Uma detecção melhor trouxe mais falsos alarmes
- A experiência da Coreia do Sul torna a pesquisa urgente
- Redes 5G privadas também estão sob análise
- Acesso restrito e próxima apresentação pública
- Principais pontos
O KAIST anunciou o trabalho em 4 de novembro de 2026. Liderados por Yongdae Kim, professor da Escola de Engenharia Elétrica da instituição, os pesquisadores criaram uma plataforma de testes chamada Devilray após examinar um dispositivo comercial de vigilância, pesquisas anteriores e normas internacionais de comunicações móveis. Eles verificaram cada configuração em smartphones reais para confirmar que seus procedimentos de comunicação funcionavam.
O número mínimo de configurações não detectadas equivale a cerca de 7,4% das 2.592 testadas. A principal conclusão vai além desse número: detectores baseados em sinais de alerta conhecidos podem não identificar atacantes que chegam ao mesmo resultado por uma sequência diferente de mensagens ou por um sinal de rádio menos perceptível.
As falsas estações rádio-base, também chamadas de IMSI catchers, simuladores de estação rádio-base ou StingRays, se passam por torres legítimas de telefonia móvel e induzem celulares próximos a se conectar. Governos as usam para vigilância. Criminosos também já as transportaram em veículos pelas ruas das cidades para enviar mensagens que se faziam passar por comunicados de bancos ou empresas de entrega.
Para os usuários de celular, as consequências podem incluir a exposição de identificadores de assinantes, rastreamento de localização, interrupção do serviço ou o recebimento de mensagens fraudulentas por uma rota que não é a usual das operadoras. Para operadoras e investigadores, o Devilray oferece uma forma de testar uma variedade maior de comportamentos suspeitos sem precisar obter todos os caros e restritos dispositivos comerciais.
Por que os testes conhecidos deixam lacunas
Há cerca de 20 anos, pesquisadores desenvolvem maneiras de detectar falsas estações rádio-base. Equipamentos comerciais de vigilância, porém, são caros e sujeitos a restrições de compra e operação. Muitas vezes, equipes universitárias tiveram de construir suas próprias torres de imitação, observar seu comportamento e projetar detectores com base nessas observações.
Um detector avaliado com equipamentos construídos segundo as mesmas premissas pode ter bons resultados e, ainda assim, não identificar outras abordagens. Um atacante pode mudar a ordem das mensagens, escolher outra frequência ou reduzir a potência de transmissão e ainda assim coletar as informações que procura.
Kim, professor de engenharia elétrica do KAIST que liderou o estudo, descreveu o problema:
A detecção foi desenvolvida com base nos ataques que já conhecemos. Os atacantes reais não ficam por aí. Até agora, a vantagem tem sido deles.
O Devilray muda o ponto de partida de uma avaliação. Em vez de perguntar se um detector reconhece uma torre de imitação específica, a plataforma mapeia uma série de opções disponíveis a um atacante e testa se o detector identifica essas variações.
A colaboração incluiu o Instituto Nacional de Pesquisa em Segurança da Coreia do Sul, a Universidade Kyung Hee, a Universidade da Flórida e a empresa de redes móveis Cape. Os pesquisadores descrevem o trabalho como o primeiro estudo acadêmico a analisar uma falsa estação rádio-base comercial vendida a órgãos de segurança pública e agências de inteligência.
Como o LTE abre espaço para a falsificação
O LTE, tecnologia comumente associada ao serviço móvel 4G, permite que um celular aja com base em algumas mensagens da rede antes de verificar a identidade dela. Durante o processo inicial de conexão, uma torre de imitação pode explorar essa brecha para influenciar o que o celular faz em seguida.
Uma torre falsa pode solicitar um identificador permanente de assinante, informação que pode associar uma assinatura móvel a uma pessoa. O detector Rayhunter, da Electronic Frontier Foundation, monitora esse tipo de solicitação. Outro procedimento pode usar uma mensagem de rejeição para fazer um celular se reconectar e revelar seu identificador sem que haja uma solicitação direta.
Assim, um detector que monitora apenas a solicitação direta pode não perceber outra forma de obter a mesma informação. A vulnerabilidade decorre de procedimentos permitidos pela norma LTE, o que torna o problema mais amplo do que um erro em um modelo de celular ou no software de um fabricante específico.
O LTE também continua sendo relevante para quem usa celulares 5G. Muitas redes 5G ainda dependem do LTE, e os celulares podem recorrer a ele quando não há cobertura 5G ou quando um atacante força essa mudança. Comprar um aparelho compatível com 5G não elimina a exposição ao processo de conexão LTE.
Como foi criada uma variedade realista de ataques
O dispositivo comercial examinado pela equipe podia copiar a identidade de uma torre legítima, mudar de frequência e operar duas redes ao mesmo tempo. Também podia reduzir a potência de transmissão para cobrir apenas alguns metros, um recurso importante ao testar detectores que esperam que torres suspeitas transmitam sinais excepcionalmente fortes.
Os pesquisadores combinaram essas observações com estudos anteriores e especificações da 3GPP, parceria que desenvolve normas internacionais de comunicações móveis. Eles dividiram uma operação em quatro etapas: examinar a rede ao redor, ativar uma célula falsa, atrair conexões de celulares e realizar o ataque.
Ao longo dessas etapas, a equipe identificou sete dimensões que um atacante poderia variar. Combinar simplesmente todas as opções também criaria combinações impossíveis de funcionar em conjunto em comunicações reais. Por isso, os pesquisadores aplicaram 21 regras de dependência para remover combinações incompatíveis.
O conjunto resultante continha 2.592 configurações. Cada uma foi testada em smartphones reais, o que deu à avaliação uma verificação prática, além de sua base em normas e equipamentos comerciais. Esse número descreve a variedade de testes criada pela equipe; o estudo não informa quantas vezes essas configurações ocorrem em ataques reais.
Para os responsáveis pela defesa, um teste reproduzível é importante porque um detector pode ser avaliado novamente após uma mudança de software. Um desenvolvedor pode verificar se uma atualização identifica um comportamento que antes passava despercebido e se não cria problemas em outras situações, usando as mesmas condições de operação.
Pequenas mudanças podem driblar sinais de alerta
Os sete sistemas avaliados usavam vários tipos de evidência, incluindo mensagens de sinalização, informações transmitidas por estações rádio-base, sinais de rádio, padrões estatísticos e aprendizado de máquina. Todos os sistemas tinham pontos cegos, muitas vezes ligados às pistas específicas escolhidas por seus desenvolvedores.
Detectores de mensagens podiam não identificar um procedimento que coletava um identificador por meio de uma troca diferente. Detectores que procuravam sinais com potência excessiva podiam não perceber o dispositivo comercial quando ele operava com baixa potência. Um atacante próximo, cobrindo uma área pequena, pode não ter motivo para transmitir por todo um bairro.
Um detector estatístico enfrentou outro problema. Ele monitorava a frequência com que celulares eram solicitados a revelar seus identificadores, mas um atacante podia coletá-los lentamente e abordar apenas alguns celulares próximos. O padrão resultante poderia se parecer com atividade comum em um terminal rodoviário, em vez de uma sequência evidente de solicitações de vigilância.
Esses exemplos mostram por que encontrar torres falsas é mais complexo do que manter uma lista de mensagens suspeitas. Os atacantes podem ajustar o momento das transmissões, a potência e os procedimentos de comunicação sem se afastar muito de comportamentos que também ocorrem em redes legítimas.
Uma detecção melhor trouxe mais falsos alarmes
A equipe também investigou se o aprendizado de máquina poderia preencher essas lacunas. Os pesquisadores treinaram novamente os detectores com ataques que eles não haviam identificado antes e, em seguida, mediram tanto a detecção bem-sucedida quanto os falsos alarmes no tráfego normal das operadoras.
Para um modelo que analisava mensagens de Controle de Recursos de Rádio, ou RRC, a detecção subiu de 51% para 96%. As mensagens RRC ajudam a gerenciar a conexão de rádio entre um celular e a rede. A taxa de falsos alarmes também aumentou, de 1,4% para 5,3%, quase quatro vezes a taxa anterior.
Para um modelo que analisava mensagens do Estrato de Não Acesso, ou NAS, a detecção aumentou de 27% para 63%. A sinalização NAS lida com questões como o registro e a mobilidade entre um celular e o núcleo da rede móvel. Sua taxa de falsos alarmes subiu de 4,7% para 8,8%. No caso mais difícil examinado, a taxa de falsos alarmes do modelo NAS chegou a 15%.
Em termos mais simples, uma taxa de falsos alarmes de 5,3% significa cerca de 53 alertas para cada 1.000 exemplos legítimos avaliados nessas condições de teste, em comparação com cerca de 14 quando a taxa é de 1,4%. Isso gera mais atividades normais para uma pessoa ou sistema investigar.
O detector RRC ganhou 45 pontos percentuais em detecção, enquanto o detector NAS ganhou 36. As duas melhorias vieram acompanhadas de mais alertas falsos. Por isso, os pesquisadores defendem que as avaliações apresentem juntas as taxas de detecção e de falsos alarmes, para que os usuários possam avaliar se uma cobertura maior contra ataques é viável no dia a dia.
A experiência da Coreia do Sul torna a pesquisa urgente
A Coreia do Sul já sofreu prejuízos financeiros envolvendo equipamentos celulares ilegais. Uma investigação do governo sobre um incidente envolvendo a KT, que veio a público em agosto de 2025, contabilizou 368 vítimas e cerca de 200 milhões de won em perdas com pequenos pagamentos não autorizados.
O incidente envolveu femtocélulas ilegais. Uma femtocélula é uma pequena estação rádio-base normalmente usada para melhorar a cobertura ou aliviar o tráfego em uma rede móvel. Nesse caso, os atacantes usaram equipamentos falsificados para interceptar informações de usuários e viabilizar cobranças não autorizadas.
Kim falou sobre testes de redes móveis na .HACK Conference 2026, em 8 de abril. Entre os trabalhos de seu laboratório estava um farejador LTE, dispositivo que escuta as mensagens de rádio trocadas entre celulares e estações rádio-base. Os pesquisadores descobriram que informações transmitidas sem criptografia poderiam ajudar a rastrear a localização física de um dispositivo.
Metadados, como identificadores e detalhes de conexão, descrevem as comunicações, mas não incluem as palavras de uma mensagem ou conversa. Mesmo quando o conteúdo das mensagens é criptografado, informações de conexão expostas ainda podem revelar detalhes úteis sobre um dispositivo e seus deslocamentos.
O laboratório também realizou experimentos com falsos alertas de emergência e usou o Devilray para reproduzir ataques com SMS blaster e ataques SigOver, que desconectam dispositivos do serviço de internet. Essas demonstrações mostram a variedade de resultados que os pesquisadores pretendem testar, desde mensagens enganosas até a interrupção da conexão de um celular.
Redes 5G privadas também estão sob análise
Na apresentação de abril, Kim estendeu a preocupação às redes 5G privadas, construídas para organizações específicas ou instalações industriais. Instalações de defesa, complexos industriais e instituições médicas estão entre seus usuários, o que torna a segurança das informações de dispositivos e localização importante na prática.
Ele alertou que vulnerabilidades no software dos equipamentos podem se combinar com falhas nos procedimentos de comunicação móvel e criar caminhos para interceptação ou instalação de software malicioso. Suas preocupações também incluíram os componentes de banda base, hardware e software que processam as comunicações celulares de um dispositivo.
O laboratório estava desenvolvendo uma versão 5G de seu farejador, descrita na apresentação de abril como cerca de 90% concluída. Kim também alertou que metadados expostos podem permitir que um observador deduza a presença e a localização de dispositivos dentro de uma instalação.
A avaliação de detectores do Devilray se concentrou no LTE. O trabalho paralelo com 5G reflete o esforço do laboratório para examinar redes mais novas e, ao mesmo tempo, tratar de uma tecnologia que continua transportando tráfego móvel e dando suporte a muitas implantações 5G.
Acesso restrito e próxima apresentação pública
A equipe de pesquisa restringe o acesso ao Devilray a pesquisadores e organizações aprovados, sob condições controladas, porque a capacidade de reproduzir comportamentos de ataque pode ser usada indevidamente. Entre os usuários previstos estão operadoras, investigadores e desenvolvedores que precisam testar defesas contra uma variedade maior de comportamentos de equipamentos.
A equipe compartilhou com a Electronic Frontier Foundation casos de ataque que o Rayhunter não detectou. A organização está trabalhando em formas de identificá-los. A GSMA, associação global de operadoras móveis, também convidou os pesquisadores a apresentar o Devilray ao seu Grupo de Fraudes e Segurança, onde representantes do setor e de organizações de normalização discutiram abordagens de detecção.
A pesquisa foi publicada no arXiv e aceita para a ACSAC 2026, com apresentação prevista em Los Angeles durante a conferência, de 7 a 11 de dezembro. Os principais marcos públicos se estendem por vários meses:
- 8 de abril de 2026: Kim apresentou a estrutura de testes de redes móveis do laboratório na .HACK Conference 2026.
- 4 de novembro de 2026: O KAIST anunciou o Devilray e a avaliação de sete sistemas de detecção.
- 7 a 11 de dezembro de 2026: O trabalho tem apresentação prevista na ACSAC 2026, em Los Angeles.
O grupo de Kim também está desenvolvendo um detector que combina observações de celulares, redes de operadoras e farejadores de rádio independentes para detectar e localizar falsas estações rádio-base. O trabalho reúne informações de vários pontos de observação, em vez de depender de um único sinal de alerta.
Kim descreveu assim o propósito da plataforma de testes:
O Devilray não foi criado para derrotar os detectores existentes. Ele oferece aos defensores as mesmas opções que os atacantes já têm, para que ataque e defesa possam finalmente avançar juntos.
Principais pontos
- O Devilray reproduz 2.592 configurações de falsas estações rádio-base, cada uma verificada em smartphones reais.
- Todos os sete detectores avaliados deixaram passar pelo menos 192 configurações, cerca de 7,4% do conjunto de testes.
- Os atacantes podem variar as mensagens, a potência do sinal e os padrões de coleta para evitar sinais de alerta conhecidos.
- O retreinamento de dois modelos de aprendizado de máquina melhorou a detecção, mas também aumentou os falsos alarmes no tráfego legítimo.
- O acesso ao Devilray é restrito a usuários aprovados, e a apresentação da pesquisa está prevista para dezembro, na ACSAC 2026.