Um aplicativo de programação abre caminho para o Switch 2
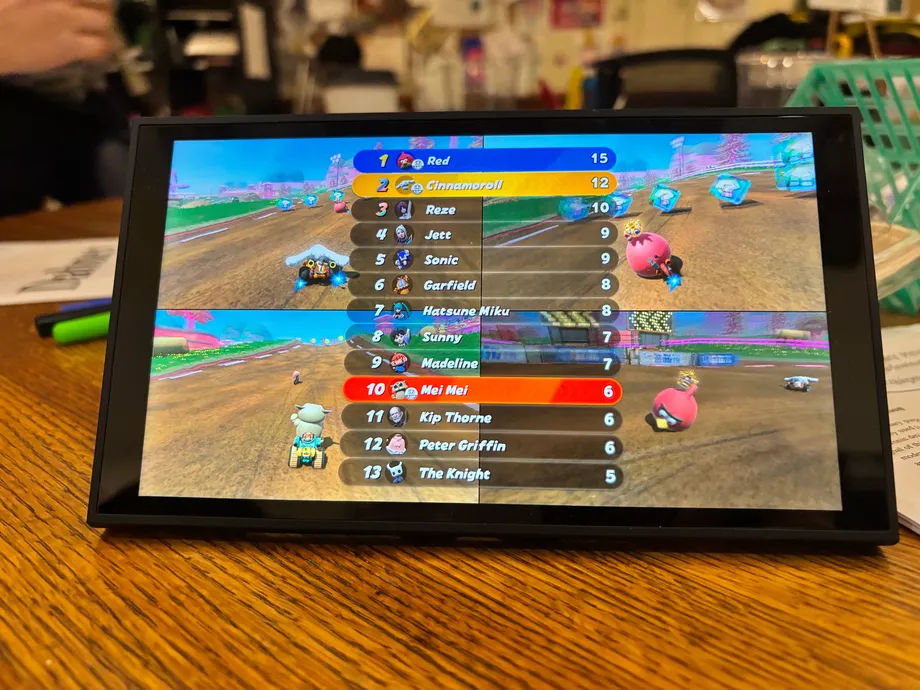
O pesquisador de segurança Sammy Hajhamid, conhecido online como pepsipu, demonstrou um exploit de software para o Nintendo Switch 2 com firmware 23.0.1, usando corridas modificadas de Mario Kart World para mostrar o que o acesso permite. Personagens como Cinnamoroll, Hatsune Miku e Peter Griffin apareceram no jogo sem a instalação de um modchip de hardware.
Conteúdo
- Um aplicativo de programação abre caminho para o Switch 2
- O que a demonstração de Mario Kart mostra
- Como um aplicativo antigo do Switch se torna o ponto de entrada
- Uma segunda falha dá acesso ao serviço de sistema de arquivos
- O Codex ajudou, mas o trabalho levou duas semanas
- Por que o caminho pelo navegador foi abandonado
- O que os usuários precisariam e o que é apagado ao reiniciar
- A resposta da Nintendo e a cronologia do lançamento
- Principais pontos
A ferramenta, chamada ns2jb, combina uma falha em um aplicativo de programação do Switch original com uma vulnerabilidade no serviço de sistema de arquivos do console. Hajhamid afirma que ela permite a execução de código nativo com as permissões de vários serviços do sistema, abrindo possibilidades para aplicativos não oficiais, modificações de jogos e cópia dos arquivos salvos do console.
A principal limitação é simples: o acesso desaparece quando o console é reiniciado. Os usuários precisam acionar o exploit novamente após cada reinicialização, e ele não oferece atualmente um firmware personalizado persistente, uma versão alternativa do software do sistema do console que permaneça instalada.
O relato técnico de Hajhamid é datado de 18 de outubro de 2026, enquanto sua demonstração pública foi divulgada em 22 de outubro. Ele identificou a versão 23.0.1 como o firmware mais recente na época. Segundo os relatos, a pesquisa levou cerca de duas semanas e envolveu a ferramenta de programação Codex, da OpenAI, além de um trabalho considerável do desenvolvedor.
A Nintendo não havia se manifestado publicamente até o momento dos relatos sobre a demonstração. O SmileBASIC 4, aplicativo de programação usado como ponto de entrada, teria sido removido de algumas eShops regionais, tornando o acesso ao software necessário uma preocupação imediata para quem pretende investigar o exploit.
O que a demonstração de Mario Kart mostra
Mario Kart World apresentou o resultado mais visível: corredores conhecidos ganharam a companhia de personagens de fora dos jogos da Nintendo. As demonstrações incluíram Cinnamoroll, Hatsune Miku, Peter Griffin e RED, o Angry Bird vermelho. Steve, de Minecraft, também apareceu em descrições do jogo modificado.
A mudança mais importante acontece por trás da corrida. A execução de código nativo significa rodar instruções diretamente no processador do console, em vez de se limitar aos comandos normalmente permitidos por um jogo ou aplicativo de programação. As permissões associadas ao código determinam quais partes da máquina ele pode acessar.
Hajhamid, pesquisador de segurança identificado como estudante de graduação da Caltech, descreveu os usos pretendidos para esse acesso:
Isso nos permite executar homebrew, fazer engenharia reversa e modificar jogos do Switch 2, criar cópias de segurança dos arquivos salvos do Switch e acessar a maioria dos periféricos do Switch 2 por meio de MMIO.
Homebrew é um software não oficial, criado fora do sistema de distribuição aprovado pela fabricante do console. Engenharia reversa é o processo de analisar como um software existente funciona. MMIO, sigla em inglês para entrada e saída mapeadas em memória, é uma forma de o software se comunicar com o hardware por meio de endereços de memória específicos.
Esses recursos são importantes para grupos diferentes por motivos distintos. Um jogador pode querer uma cópia independente de um arquivo salvo, um modder pode querer substituir um personagem e um pesquisador pode querer inspecionar um serviço do sistema. Tudo isso depende de um acesso que jogos comuns normalmente não recebem.
Como um aplicativo antigo do Switch se torna o ponto de entrada
O SmileBASIC 4 permite que os usuários escrevam e executem programas no Nintendo Switch original. O Switch 2 consegue rodar esse software por meio da retrocompatibilidade, recurso que permite que jogos de um console anterior funcionem em seu sucessor. Essa conexão deu a Hajhamid um caminho até a máquina mais nova por meio de um software antigo.
A primeira falha envolvia um estouro de inteiro no interpretador do SmileBASIC, o componente que lê e executa comandos de programação. Um estouro de inteiro ocorre quando um cálculo ultrapassa o intervalo reservado pelo computador para um número, fazendo o resultado voltar a outro valor.
Nesse caso, um cálculo usado para verificar uma operação em um array, uma lista de valores armazenados, podia resultar em um número negativo. A verificação então aceitava uma operação que deveria ter sido rejeitada. Em seguida, uma cópia de memória transferia dados para fora da área prevista.
Hajhamid descreveu como usou esse comportamento para fazer o programa tratar parte de um array como uma string. Essa confusão criou uma forma de ler e alterar memória além dos limites previstos para o programa. A pesquisa inicial pôde ser feita em um Switch original antes de ser usada como parte da cadeia no Switch 2.
O SmileBASIC já havia sido usado em exploits de homebrew no Nintendo 3DS. Neste caso, seu valor específico estava em permitir que um aplicativo antigo fornecesse a primeira etapa de um ataque contra um console mais novo.
Uma segunda falha dá acesso ao serviço de sistema de arquivos
O acesso dentro do SmileBASIC era apenas o começo. Em seguida, Hajhamid mirou no serviço de sistema de arquivos integrado, conhecido como fs, responsável pelas operações de armazenamento. Acessar um serviço com permissões mais amplas era necessário para ultrapassar as restrições do aplicativo de programação.
A segunda vulnerabilidade envolvia a normalização de caminhos. Um caminho de arquivo informa ao software onde encontrar algo no armazenamento; a normalização padroniza esse caminho antes de o sistema usá-lo. Hajhamid descreveu uma situação em que o serviço copiava um caminho para um buffer temporário pequeno demais.
Um buffer é uma área reservada da memória. Quando os dados ultrapassam seus limites, podem sobrescrever informações próximas. Hajhamid usou esse estouro para afetar um objeto de cache de armazenamento, criando uma forma de ler e gravar memória no serviço de sistema de arquivos.
Em seguida, ele descreveu como alterou a identidade do processo registrada para a conexão do SmileBASIC, obtendo permissões mais amplas no sistema de arquivos. Isso permitiu copiar o armazenamento interno e o código de módulos comuns do sistema para análise. Os módulos do sistema, ou sysmodules, são serviços que executam tarefas para o sistema operacional.
Segundo Hajhamid, os recursos resultantes do ns2jb incluem executar código nativo como módulos comuns do sistema e como o módulo integrado de sistema de arquivos. A cadeia tem, portanto, duas etapas distintas: uma abertura inicial pelo SmileBASIC e uma segunda vulnerabilidade que concede acesso mais amplo.
O Codex ajudou, mas o trabalho levou duas semanas
Hajhamid usou o Codex, da OpenAI, durante a pesquisa, com uma configuração personalizada que permitia a agentes de IA enviar comandos de controle aos consoles e inspecionar a saída de vídeo. Dispositivos JetKVM conectavam os comandos do controle por USB e capturavam o vídeo por HDMI.
Um mecanismo Bluetooth de interruptor de luz forneceu uma parte inusitada, mas prática, da configuração: ele pressionava fisicamente o botão de ligar do console após um travamento. Travamentos repetidos são comuns nesse tipo de pesquisa de memória, então reiniciar o hardware fazia parte do processo de testes.
Segundo o relato de Hajhamid, o Codex encontrou o estouro de inteiro útil no SmileBASIC. O trabalho também envolveu investigar serviços do sistema, examinar código e desenvolver a cadeia que chegou ao serviço de sistema de arquivos. Hajhamid afirmou que investigou pessoalmente esse serviço enquanto agentes de IA exploravam outros alvos.
O desenvolvedor esclareceu que uma legenda em tom de brincadeira, sobre simplesmente pedir a uma IA para fazer o jailbreak do console, não descrevia o processo real. Uma tentativa inicial de obter execução de código por outro caminho não deu certo, e o jailbreak exigiu um esforço considerável ao longo de cerca de duas semanas.
Hajhamid disse que o Codex criou a modificação de Mario Kart World em um dia. Isso coloca a demonstração lúdica em uma escala de tempo diferente da pesquisa de segurança que a tornou possível: as mudanças visíveis nos personagens vieram depois do trabalho mais difícil de obter acesso.
Por que o caminho pelo navegador foi abandonado
O WebKit, mecanismo de navegador usado na tentativa inicial, foi um dos primeiros alvos porque navegadores processam conteúdo complexo e costumam atrair pesquisas de segurança. A configuração de Hajhamid explorou a possibilidade de acessá-lo por meio de um portal cativo Wi-Fi personalizado, o tipo de página que pode aparecer quando um dispositivo se conecta a uma rede.
A abordagem esbarrou em várias proteções. A memória somente para execução restringe a leitura de instruções executáveis, dificultando encontrar sequências de código úteis. A autenticação de ponteiros verifica determinados endereços antes de serem usados, enquanto a integridade do fluxo de controle verifica se algumas transferências de execução seguem caminhos permitidos.
O trabalho inicial com o navegador conseguiu um nível mais limitado de controle, mas não permitiu a comunicação arbitrária com serviços do sistema necessária para o jailbreak pretendido. Por isso, Hajhamid seguiu pelo caminho do SmileBASIC, enquanto a pesquisa com o navegador continuou separadamente.
Ele apontou a adaptação do exploit do sistema de arquivos ao WebKit como uma possível direção para trabalhos futuros. Isso poderia oferecer um ponto de entrada diferente, embora não tenha sido divulgada uma data de lançamento para uma versão desse tipo. Ele também disse que o exploit foi testado no Switch original, mas ainda não havia sido empacotado para esse console.
O que os usuários precisariam e o que é apagado ao reiniciar
O caminho descrito usa o SmileBASIC 4 versão 4.4.9, que custava cerca de US$ 25 na eShop dos EUA. Outro modder afirmou que o título talvez não fosse estritamente necessário, mas a cadeia demonstrada começa pelo aplicativo de programação. Os requisitos práticos para qualquer caminho alternativo ainda não estão definidos.
Uma versão de teste gratuita japonesa também chamou a atenção de quem buscava maneiras de obter o software. Segundo os relatos, ela era incompatível com o exploit. Portanto, a versão de teste e a versão paga têm utilidades diferentes para esse método específico.
O ns2jb é descrito como dependente de conexão com um dispositivo externo. Neste caso, isso significa que o exploit precisa ser iniciado novamente a partir de um jogo após cada inicialização do console. Reiniciar apaga o exploit ativo da memória e devolve os processos afetados ao estado normal.
Um exploit de software e um firmware personalizado persistente oferecem tipos diferentes de acesso. O ns2jb altera o que pode ser executado durante uma sessão ativa. Um firmware personalizado persistente exigiria um mecanismo adicional que continuasse funcionando após as reinicializações.
As instruções atuais também são descritas como difíceis para um jogador comum seguir. Portanto, o público imediato são pesquisadores e modders com experiência técnica, não todos os proprietários que querem um menu simples para instalar aplicativos não oficiais.
A resposta da Nintendo e a cronologia do lançamento
A disponibilidade do SmileBASIC 4 passou a preocupar pouco depois da demonstração. Segundo relatos, alguns usuários compraram o aplicativo e desconectaram seus consoles da internet por medo de que uma atualização fechasse a brecha. Relatos publicados na época do anúncio mencionavam tanto uma remoção prevista quanto o desaparecimento do aplicativo de algumas lojas regionais.
Nos relatos, a Nintendo não havia divulgado uma explicação oficial nem anunciado uma correção. Não foi confirmado o alcance das remoções relatadas nas lojas, incluindo quais regiões foram afetadas. Retirar um aplicativo de venda limitaria novas compras; uma atualização do sistema ou do software corrigiria o código vulnerável por outro caminho.
As datas mencionadas no anúncio e no relato técnico são:
- 18 de outubro de 2026: data do relato técnico de Hajhamid, que identificou o ns2jb como um exploit de software para o firmware 23.0.1.
- 22 de outubro de 2026: Hajhamid compartilhou publicamente a demonstração de Mario Kart World e anunciou o jailbreak.
- Por volta do anúncio de 22 de outubro: usuários discutiram a compra do SmileBASIC 4, enquanto relatos mencionavam possíveis remoções ou remoções já realizadas das eShops regionais.
O desenvolvedor Geziné, que havia divulgado uma vulnerabilidade distinta que afetava as duas gerações do Switch, disse ter conversado com pepsipu e que a ferramenta parecia legítima. Geziné também afirmou que pepsipu sabia de um exploit separado em modo de usuário que havia desenvolvido.
Hajhamid descreveu o ns2jb como o primeiro exploit desse tipo para o Switch 2 de que tinha conhecimento. Sua contribuição imediata é oferecer um caminho funcional para pesquisas mais aprofundadas de software e modificações de jogos, com limitações claras de persistência e facilidade de uso.
Principais pontos
- Segundo os relatos, o ns2jb funciona no firmware 23.0.1 do Switch 2 sem modchip de hardware.
- A cadeia demonstrada combina uma falha de memória no SmileBASIC com uma vulnerabilidade no serviço de sistema de arquivos.
- Sammy Hajhamid, conhecido como pepsipu, usou o Codex, da OpenAI, durante cerca de duas semanas de pesquisa.
- As demonstrações de Mario Kart World apresentaram personagens personalizados, incluindo Cinnamoroll, Hatsune Miku e Peter Griffin.
- O exploit desaparece após uma reinicialização e atualmente não oferece um firmware personalizado persistente.
- O ponto de entrada descrito usa o SmileBASIC 4 versão 4.4.9; foram relatadas remoções de lojas regionais, enquanto a Nintendo não havia se manifestado publicamente.