Soldados descobriram imagens sensíveis nas telas dos veículos
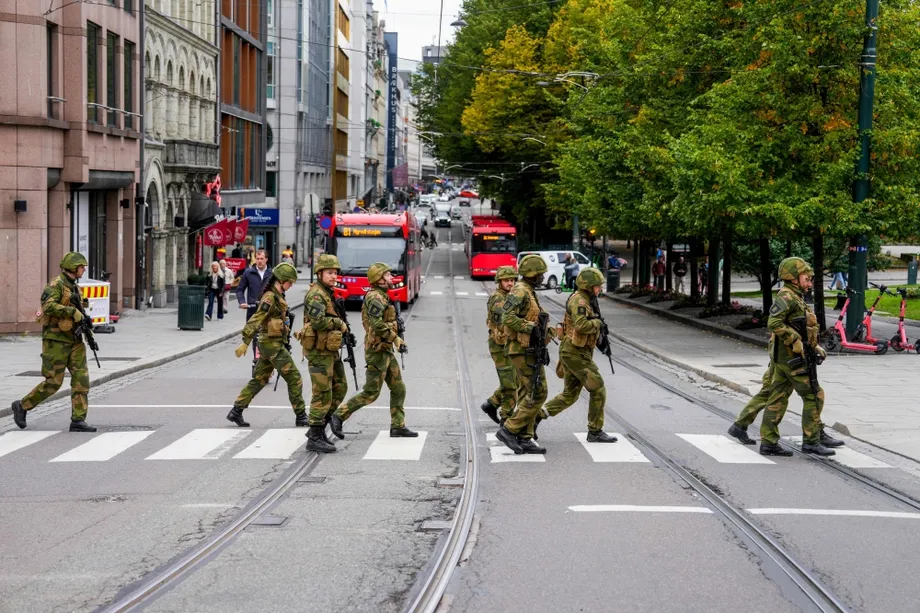
Pelo menos dois carros Deepal alugados e usados durante um exercício militar norueguês registraram atividades sensíveis, incluindo soldados entrando nos veículos, trajetos até instalações militares e códigos usados para abrir portões ou portas. As gravações foram descobertas durante a Operação Capital, conhecida em norueguês como Operasjon Hovedstad, no aeroporto de Oslo, entre 14 e 18 de setembro.
Conteúdo
- Soldados descobriram imagens sensíveis nas telas dos veículos
- O que as câmeras registraram
- Quem fabricou e forneceu os carros?
- Por que a Noruega prefere restrições específicas para cada local
- Mais de 200 sensores em um carro moderno
- Ônibus de Oslo levantaram outra preocupação de segurança
- Aplicativos de atividade física também já revelaram movimentos militares
- A dependência acrescenta outra camada de vulnerabilidade
- Principais pontos
Soldados da Guarda Nacional que aguardavam nos veículos encontraram os vídeos enquanto navegavam pelas telas de bordo. Os militares continuaram usando os carros até o fim do exercício porque havia poucas opções de substituição. Os soldados apagaram as imagens depois de descobri-las.
O tenente-coronel Per Gunnar Grosberghaugen, porta-voz da Guarda Nacional norueguesa, confirmou que gravações haviam sido encontradas nos veículos:
Sim, soldados da Guarda Nacional encontraram vídeos dos sensores dos veículos armazenados nos sistemas.
Não se sabe se alguma gravação foi transmitida para fora dos carros. Grosberghaugen disse que não podia descartar o compartilhamento com terceiros, inclusive na China. A Hertz Norge, que forneceu os veículos, afirmou que protege as informações dos clientes e cumpre as leis norueguesas e europeias.
O incidente reúne dois problemas práticos de segurança: câmeras comuns de veículos podem captar informações restritas, e os militares podem ter poucas alternativas de transporte quando descobrem um problema durante um exercício. Os militares noruegueses afirmaram preferir restrições específicas para cada local e para os recursos dos veículos a uma proibição geral de carros fabricados na China.
O que as câmeras registraram
O tenente Fredrik Blanck descreveu imagens que mostravam quem entrava e saía dos carros, quem os dirigia, por onde circulavam, quem eram os passageiros e quanto tempo permaneciam em determinados locais. Algumas gravações também mostravam pessoas digitando códigos de acesso em instalações militares.
Um código de portão é especialmente sensível porque funciona como uma chave. Uma câmera voltada para uma entrada pode registrar tanto o local quanto a sequência usada para entrar. Imagens de chegadas e partidas também podem revelar rotinas, associando pessoas específicas a instalações e horários determinados.
As câmeras foram descritas como câmeras veiculares comuns, que haviam permanecido ligadas. A Deepal costuma divulgar câmeras que oferecem uma visão ao redor do veículo, embora os modelos exatos usados no exercício não tenham sido identificados. Esses equipamentos podem registrar acidentes de trânsito ou ajudar motoristas a enxergar o entorno, mas também podem captar atividades perto de uma entrada restrita.
A descoberta veio a público cerca de três semanas depois do exercício. A sequência principal foi simples:
- De 14 a 18 de setembro: militares noruegueses usaram veículos alugados durante a Operação Capital, no aeroporto de Oslo.
- Durante o exercício: soldados que navegavam pelos menus dos veículos descobriram vídeos armazenados com imagens de atividades sensíveis.
- Antes do fim do exercício: os militares apagaram as gravações, mas continuaram usando os veículos porque havia poucas alternativas.
- Cerca de três semanas depois: detalhes das gravações vieram a público, seguidos de uma confirmação da Guarda Nacional.
Quem fabricou e forneceu os carros?
A Changan, montadora chinesa controlada pelo Estado, fabrica os veículos Deepal. A locadora que os forneceu foi a Hertz Norge, operada pela First Rent A Car Norway AS. A Volvo Cars controla essa empresa de aluguel, e a própria Volvo Cars é controlada pelo grupo Geely.
A cadeia societária é importante porque a fabricante e a locadora são empresas distintas. A Changan fabricou os carros Deepal. A Hertz Norge forneceu os veículos por meio de uma empresa ligada à Geely. Portanto, as empresas têm responsabilidades diferentes em relação aos equipamentos dos veículos, aos contratos de aluguel e ao tratamento das informações.
Hallvard Nerbovik, diretor de marketing e comunicação da Hertz Norge, deu a seguinte garantia:
Os dados dos nossos clientes estão seguros conosco.
Nerbovik também descreveu as regras da empresa para o compartilhamento de informações pessoais:
Nenhum dado pessoal relacionado aos nossos aluguéis é compartilhado com fabricantes de automóveis, nossos proprietários ou outros terceiros sem fundamento legal explícito.
A resposta não especificou como os vídeos de bordo foram tratados nem se poderiam ter sido transferidos. A Changan não respondeu às perguntas sobre o incidente.
Por que a Noruega prefere restrições específicas para cada local
Os militares noruegueses afirmaram que uma proibição geral de veículos chineses teria um impacto desproporcional ao benefício de segurança esperado. A abordagem preferida é avaliar cada local e, quando necessário, impedir a entrada de veículos com câmeras e sensores, independentemente do país onde foram fabricados.
Essa abordagem coloca os equipamentos de gravação no centro das decisões de acesso. Uma câmera capaz de filmar um teclado numérico representa um problema em um portão seguro, esteja instalada em um carro alugado, em um veículo particular ou em um veículo militar.
A falta de carros substitutos durante a Operação Capital também mostra como a disponibilidade de transporte afeta as decisões de segurança. Os militares haviam encontrado gravações sensíveis, mas ainda precisavam dos veículos para concluir o exercício. A resposta combinou a exclusão das imagens com a continuidade do uso dos mesmos carros.
As avaliações mais amplas de segurança da Noruega ajudam a explicar a preocupação com a China. A Avaliação Nacional de Ameaças de 2026 descreveu o aumento da capacidade dos órgãos chineses de inteligência e segurança para realizar operações na Noruega, inclusive por meio de acesso digital e fontes humanas. Segundo relatos sobre a política israelense, Israel também proibiu veículos chineses em bases militares no ano anterior.
Nessa avaliação, o Serviço de Segurança da Polícia Norueguesa, conhecido como PST, identificou o domínio cibernético como a maior ameaça de inteligência proveniente da China. O órgão afirmou que, em 2026, agentes da inteligência chinesa coletariam informações, mapeariam a infraestrutura digital norueguesa e ameaçariam grupos e indivíduos na Noruega para dissuadir críticas ao Partido Comunista Chinês.
O PST espera que mais operações de inteligência chinesas na Noruega sejam realizadas por empresas terceirizadas de cibersegurança e por indivíduos. Os órgãos chineses de segurança e inteligência não apenas conduzem operações cibernéticas por conta própria, como também pagam empresas terceirizadas para agir em seu nome. Essas empresas assumiram um papel mais central e são cada vez mais incentivadas a recrutar suas próprias redes de informantes, ampliando a capacidade dos órgãos.
Os serviços de inteligência chineses também tentam recrutar cidadãos noruegueses para obter informações sensíveis e sigilosas, tanto direta quanto indiretamente. Pessoas com vínculos com a China por meio de estudos, trabalho, amizades ou família estão mais expostas, pois essas conexões dão aos serviços mais possibilidades de oferecer recompensas ou exercer pressão. O PST também espera tentativas de recrutamento de cidadãos noruegueses por meio de contatos em outros países ocidentais.
Nas regiões setentrionais da Noruega, o maior escrutínio das atividades chinesas e a estratégia de segurança nacional do governo reduziram o espaço de atuação de agentes chineses. Ainda assim, o PST espera que continuem as tentativas de estabelecer presença, em grande parte por meio de abordagens encobertas de instituições de pesquisa chinesas e de pessoas que agem em nome dos órgãos chineses de segurança e inteligência. A avaliação considera a pesquisa e a educação alguns dos poucos campos ainda abertos para estabelecer contatos e cooperação na região.
A avaliação também alerta que a China ou o Irã podem tentar obter tecnologia de ambientes noruegueses de pesquisa e desenvolvimento, conseguindo acesso a centros de pesquisa e comunidades especializadas. O uso de tecnologia chinesa em infraestruturas críticas cria oportunidades de coleta de informações, pois as empresas chinesas são obrigadas a cooperar com as autoridades e os serviços de inteligência do país.
A resposta escolhida pela Noruega tem um alcance técnico mais amplo: as restrições locais podem abranger qualquer veículo cujo equipamento seja capaz de coletar informações que determinada instalação precise proteger.
Mais de 200 sensores em um carro moderno
A Autoridade de Segurança Nacional da Noruega, conhecida como NSM, já havia alertado sobre a vigilância por veículos em sua avaliação Risco 2025, apresentada em 5 de fevereiro de 2025. Um carro moderno pode conter mais de 200 sensores e funções que coletam informações.
A avaliação situa os veículos em meio a um alerta mais amplo sobre sensores eletrônicos em celulares, relógios inteligentes, medidores de eletricidade, fechaduras eletrônicas e drones. Esses sensores facilitam a vida cotidiana e o trabalho, mas também podem ser explorados para escutas, vigilância e rastreamento. Organizações responsáveis por ativos sensíveis ou que precisam de proteção devem reconhecer esses desafios de segurança e adotar precauções para proteger o que administram.
A NSM descreveu câmeras dentro das cabines que monitoram a atenção do motorista e também podem filmar passageiros. Microfones dão suporte a chamadas telefônicas e comandos de voz. Câmeras e sensores externos observam pessoas e objetos ao redor do veículo. Em conjunto, esses sistemas podem coletar imagens, sons e informações sobre movimentos durante uma viagem comum.
As câmeras internas têm o objetivo de evitar que motoristas durmam, percam a atenção ou fiquem ofuscados ao dirigir no escuro. Muitos sensores de câmera melhoram a segurança viária, mas também podem ser usados para outros fins. A NSM alertou que tanto sons quanto imagens podem ser explorados para coleta de informações, mesmo sem o conhecimento do proprietário, e que há muitos cenários de segurança possíveis caso um agente de ameaça obtenha acesso aos dados dos sensores do veículo ou consiga controlar remotamente suas funções.
As conexões com a internet acrescentam outra camada de risco. Elas permitem que informações de manutenção e atualizações de software circulem entre o veículo e sistemas externos, mas também podem transportar outros dados. A NSM alertou que alguém que obtenha acesso aos sensores ou controles de um carro pode usá-los para vigilância ou interferir nas funções do veículo.
Os veículos modernos têm várias redes, inclusive conexões pela internet pública. Segundo a NSM, elas criam uma superfície vulnerável pela qual os sistemas eletrônicos do veículo podem ser afetados ou controlados externamente. Essas conexões também podem transmitir mais dados do que o necessário para manutenção e atualizações de software.
Os contratos de compra muitas vezes concedem aos fabricantes direitos sobre os dados coletados pelo veículo. Essas informações podem ser revendidas, usadas em análises de big data e combinadas com outros dados. Depois que saem do veículo, é difícil saber o que acontece com elas, o que gera problemas tanto para a privacidade quanto para a segurança.
A NSM também alertou que grandes volumes de informações provenientes de sensores e redes sociais, combinados com reconhecimento de voz ou facial e dados de localização, podem permitir o rastreamento de pessoas com acesso a ativos protegidos ou importantes. As mesmas informações podem revelar onde esses ativos estão, como é o entorno e onde ficam as vulnerabilidades. Portanto, dados de sensores poderiam ser usados para identificar e atacar ativos nacionais.
Andreas Skjold-Lorange, funcionário da NSM, descreveu os veículos modernos como:
computadores sobre rodas que coletam informações
Ele também explicou a incerteza em torno das informações que eles coletam:
Não sabemos ao certo para onde as informações são enviadas nem para que são usadas.
A recomendação da NSM é concreta: evite conversas sensíveis perto de equipamentos com câmeras ou sensores, inclusive dentro de veículos modernos. As organizações que protegem ativos sensíveis também devem considerar como resguardá-los da observação, da escuta e do mapeamento feitos por veículos nas proximidades.
As precauções recomendadas se estendem a outros produtos equipados com esses sensores, com medidas equivalentes para celulares.
Ônibus de Oslo levantaram outra preocupação de segurança
Testes realizados para a autoridade de transporte público de Oslo, a Ruter, constataram que a fabricante chinesa Yutong poderia, em tese, imobilizar remotamente seus ônibus elétricos por meio do sistema usado para distribuir atualizações de software.
Uma atualização enviada por via remota chega ao veículo por uma conexão de rede, e não por um cabo em uma oficina. Isso pode facilitar a distribuição de reparos e mudanças de software. Também cria uma conexão pela qual podem chegar alterações que afetam o funcionamento do veículo.
A Ruter afirmou ter criado mecanismos para monitorar e atrasar os sinais recebidos, de modo a controlar as atualizações. Isso dá à operadora de transporte uma forma de gerenciar quando as mudanças chegam aos ônibus.
A questão tem consequências diretas para a defesa civil. A Noruega poderia usar ônibus para evacuar pessoas durante uma emergência. Se os veículos ficassem indisponíveis nesse momento, o problema iria além do cancelamento de viagens e afetaria a capacidade de retirar pessoas de áreas de risco.
O incidente com os carros alugados diz respeito às informações captadas durante uma atividade militar. Os testes com os ônibus dizem respeito ao controle sobre o funcionamento dos veículos. Ambos incluem equipamentos de transporte cotidiano no cálculo da segurança nacional: as autoridades precisam entender o que um veículo pode observar e quem pode alterar seu funcionamento.
Aplicativos de atividade física também já revelaram movimentos militares
O Strava, aplicativo usado para registrar atividades físicas, já mostrou como a tecnologia pessoal pode revelar atividades militares. Em 2018, dados publicados pelo Strava permitiram identificar instalações militares e trajetos de soldados, especialmente no Afeganistão e na Síria.
Em março, o uso do aplicativo por um marinheiro permitiu localizar quase em tempo real, no leste do Mediterrâneo, o porta-aviões francês Charles de Gaulle. Um registro criado para acompanhar uma atividade física acabou revelando a localização de um navio militar.
A relação com os carros noruegueses é prática. Um dispositivo usado para uma tarefa corriqueira pode coletar detalhes que se tornam sensíveis por causa do local onde é utilizado. Um trajeto de corrida pode revelar a posição de um navio. Uma gravação feita por uma câmera veicular pode revelar um código de acesso. Portanto, os militares precisam levar em conta as informações coletadas pelos dispositivos ao seu redor, além da tarefa para a qual os utilizam.
A dependência acrescenta outra camada de vulnerabilidade
O alerta da NSM vai além de gravações individuais. A autoridade, que trabalha para reduzir riscos estratégicos e digitais, afirma que a forte dependência de produtos ou serviços de um único país pode deixar a Noruega exposta, especialmente quando esse país não coopera com ela em questões de segurança.
Skjold-Lorange descreveu a preocupação em termos aplicáveis a qualquer país fornecedor:
Se nos tornarmos dependentes demais de serviços ou produtos de determinado país, ficaremos vulneráveis, seja qual for esse país.
A Operação Capital oferece um exemplo pequeno, mas concreto, de como a dependência limita as opções: a falta de veículos substitutos manteve os carros envolvidos em serviço depois que os vídeos foram encontrados. A resposta da Ruter aborda outro aspecto do problema, ao dar à operadora local mais controle sobre as mudanças de software recebidas.
Para soldados, operadores de transporte e as pessoas que dependem deles, a questão imediata é o controle. As autoridades precisam de veículos quando um exercício ou uma emergência exige, mas também precisam proteger códigos de acesso, trajetos e a capacidade de manter esses veículos em funcionamento.
Principais pontos
- Carros alugados usados durante a Operação Capital, no aeroporto de Oslo, entre 14 e 18 de setembro, registraram deslocamentos de militares e códigos de acesso.
- Pelo menos dois veículos eram carros Deepal fabricados pela Changan e fornecidos pela Hertz Norge.
- Os soldados apagaram as imagens, mas usaram os carros até o fim do exercício porque havia poucos veículos substitutos.
- Não se sabe se as gravações foram enviadas para fora dos veículos.
- Os militares noruegueses preferem restrições específicas para cada local e para os recursos de gravação, em vez de uma proibição geral de carros chineses.
- A NSM alertou sobre sensores veiculares, acesso remoto e dependência de fornecedores, enquanto a Ruter implementou controles sobre as atualizações de software recebidas pelos ônibus.