Alertas no celular e avanços na criptografia visam duas ameaças diferentes
Singapura está desenvolvendo um modelo de IA para detectar golpes em celulares Android e, ao mesmo tempo, estabelecendo uma transição mais longa para uma criptografia projetada para resistir a futuros computadores quânticos. As medidas anunciadas na Singapore International Cyber Week, em 14 de outubro de 2026, combinam proteção imediata contra manipulação com preparativos para uma ameaça que pode levar anos para surgir.
Conteúdo
- Alertas no celular e avanços na criptografia visam duas ameaças diferentes
- Como o modelo para celulares decide quando alertar
- Conversas privadas ficam no dispositivo
- Golpes locais continuam custando caro, apesar da queda nas perdas
- Por que Singapura quer integrar as defesas
- Fairwind mira vulnerabilidades em sistemas essenciais
- Riscos quânticos exigem preparação antes de uma descoberta
- Infraestrutura crítica tem prazo até 2031
- Subvenção inicial leva a migração a testes práticos
- Principais pontos
A GovTech, agência de tecnologia do governo de Singapura, trabalha com o Google DeepMind em um modelo que analisa conversas diretamente no dispositivo do usuário e alerta sobre possíveis golpes sem enviar mensagens privadas para servidores externos. Separadamente, espera-se que os operadores de infraestruturas críticas de informação concluam a migração para a segurança quântica até 2031, enquanto orientações mais amplas devem ajudar outras organizações a avançar rumo a 2035.
A dimensão das fraudes torna urgente o projeto para celulares. O anúncio do Google DeepMind sobre a detecção de golpes afirma que os golpes correspondem a mais da metade dos crimes registrados em Singapura e causaram perdas superiores a S$ 4 bilhões desde 2019. A engenharia social, em que criminosos convencem as pessoas a entregar dinheiro ou informações confidenciais por meio de conversas convincentes, responde por até 80% das perdas.
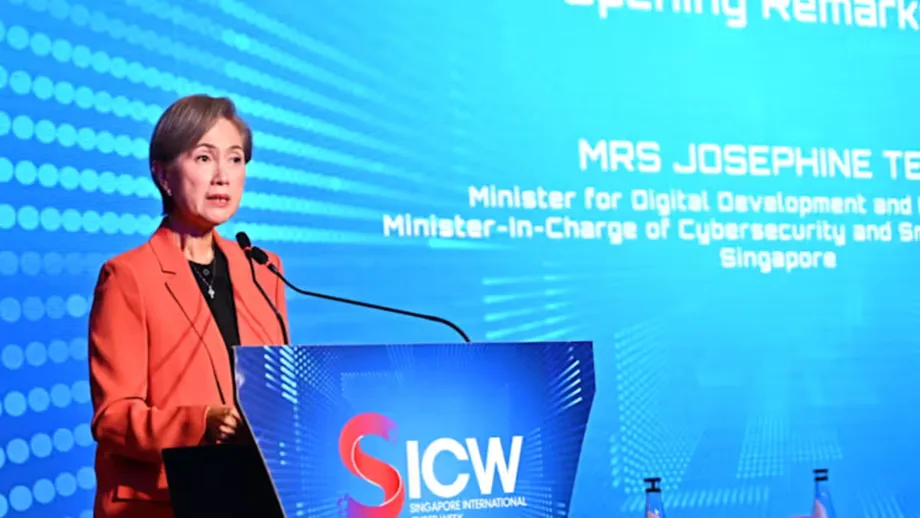
Josephine Teo, ministra do Desenvolvimento Digital e da Informação e responsável pela Cibersegurança e pelo Grupo Smart Nation, disse que a detecção precoce pode proteger os usuários sem comprometer a privacidade de suas conversas.
"Se nossos dispositivos conseguirem reconhecer sinais de manipulação logo no início, poderemos ajudar possíveis vítimas a evitar perdas financeiras ou o roubo de credenciais, mantendo suas mensagens pessoais nos próprios dispositivos", afirmou.
Os anúncios tratam de vulnerabilidades diferentes. O modelo contra golpes busca reconhecer a fraude enquanto a conversa acontece. O programa de segurança quântica pretende substituir a criptografia vulnerável antes que computadores quânticos suficientemente poderosos possam ameaçá-la.
Como o modelo para celulares decide quando alertar
O Google DeepMind afirma que o sistema usa seu modelo leve Gemma, adaptado para reconhecer conversas fraudulentas comuns em Singapura. Em vez de se basear apenas em links suspeitos ou sites maliciosos conhecidos, ele procura padrões de conversa que indiquem que alguém está sendo manipulado.
O projeto tem duas etapas. Primeiro, um classificador pequeno analisa as mensagens recebidas em busca de possíveis ameaças, consumindo o mínimo de energia. Se sinalizar uma conversa, o modelo Gemma adaptado avalia um trecho maior do diálogo para decidir se o alerta se justifica ou se a suspeita inicial foi um falso alarme.
Essa divisão é importante porque celulares têm bateria e capacidade de processamento limitadas. Um classificador é um modelo que organiza informações em categorias. Usar um modelo menor na primeira verificação significa que a análise contextual, mais exigente, não precisa ser executada em todas as mensagens.
Quando detecta manipulação, o sistema exibe um alerta no dispositivo e pede que o usuário faça uma pausa antes de compartilhar informações confidenciais ou transferir dinheiro. A função descrita é interromper uma decisão potencialmente prejudicial, não bloquear automaticamente um pagamento nem garantir que uma conversa seja segura.
O modelo planejado deve analisar conversas por texto em aplicativos de mensagens como WhatsApp e Telegram. O Google não anunciou uma data de lançamento, instruções de instalação nem se o recurso será habilitado por padrão no Android. O anúncio também não apresenta dados sobre a precisão da detecção, as taxas de falsos alarmes ou o consumo de bateria, deixando essas questões práticas sem resposta.
Conversas privadas ficam no dispositivo
A abordagem de privacidade depende de onde a análise é feita. Os métodos tradicionais de detecção podem envolver o envio de mensagens a um servidor remoto para inspeção. Neste caso, o modelo processa os dados da conversa localmente, sem que o diálogo privado precise sair do celular para ser avaliado em busca de golpes.
Essa abordagem é relevante para serviços de mensagens com criptografia que permite apenas às pessoas envolvidas ler uma conversa. Em vez de exigir que a plataforma inspecione essas mensagens em seus servidores, a proteção proposta funciona no lugar onde o usuário já consegue lê-las: no dispositivo.
O Google DeepMind afirma que o acesso às conversas dependerá do consentimento do usuário e que nem o Google nem o governo de Singapura poderão acessar as conversas dos usuários com a implementação do modelo. Essas declarações descrevem o projeto proposto; não significam que o recurso já esteja disponível para todos.
Mark Chen, diretor de confiança e segurança da GovTech, descreveu a colaboração como um esforço para detectar golpes direcionados sem abrir mão da privacidade.
Combater golpes não deve significar sacrificar a privacidade pessoal. Em parceria com o Google DeepMind, estamos levando proteção avançada de IA diretamente aos dispositivos dos cidadãos. Isso nos permite identificar em tempo real tentativas de golpe altamente direcionadas e locais, mantendo as comunicações pessoais completamente privadas.
O Google DeepMind também diferencia o treinamento do modelo de seu uso. O treinamento ocorreu no ambiente gerenciado do Google Cloud Platform da GovTech, com os dados mantidos isolados. A empresa afirma que o treinamento não usou informações privadas nem dados que permitissem identificar pessoas, e recorreu a conjuntos de dados anonimizados derivados de denúncias de golpes e fontes de inteligência.
Golpes locais continuam custando caro, apesar da queda nas perdas
O treinamento do modelo inclui golpes de falsidade ideológica envolvendo instituições públicas, bancos e figuras locais, além de esquemas regionais. O Google DeepMind afirma que modelos genéricos podem ter dificuldade para reconhecer essas formas locais de fraude, tornando necessária uma adaptação que diferencie conversas sociais comuns de tentativas de pressionar alguém a entregar dinheiro ou credenciais.
Os testes usaram diálogos sintéticos e coleções locais de dados linguísticos, incluindo conversas criadas para refletir padrões de fala da região. O Google diz que o treinamento continuará à medida que as táticas dos golpistas mudarem. O objetivo é manter o modelo relevante conforme os criminosos alteram seus roteiros, em vez de depender indefinidamente de uma lista fixa de abordagens conhecidas.
Teo ilustrou o risco com o caso de um profissional local que transferiu quase S$ 5 milhões após participar de uma reunião virtual fraudulenta que parecia incluir o primeiro-ministro Lawrence Wong e outros altos funcionários. Segundo seu relato, os criminosos usaram tecnologia deepfake para tornar a reunião convincente e apresentaram o pagamento como apoio a uma causa global importante.
Deepfake é um áudio ou vídeo sintético que imita uma pessoa real. O caso mostra por que a familiaridade, por si só, pode não ser um indicador confiável de confiança. No entanto, não demonstra que o modelo proposto de análise de texto detectaria uma reunião em vídeo fabricada.
Dados da polícia indicam que os golpes causaram perdas de S$ 410,6 milhões nos primeiros seis meses de 2026, em 16.821 casos. O número de casos caiu 14,4% em relação ao mesmo período do ano anterior, enquanto as perdas recuaram 17,9%. Ainda assim, a perda média foi de cerca de S$ 24.410 por caso registrado, valor calculado dividindo S$ 410,6 milhões por 16.821. Essa média não mostra como as perdas se distribuíram, mas evidencia a dimensão financeira do problema que persiste.
Por que Singapura quer integrar as defesas
O modelo para celulares é parte de uma resposta mais ampla. Teo descreveu uma trajetória de golpe que pode começar nas redes sociais, passar para um serviço de mensagens, continuar por uma ligação telefônica e terminar com uma transferência por meio de uma instituição financeira. Cada organização pode perceber um sinal de alerta sem enxergar toda a sequência.
Teo afirmou que melhorar a detecção em cada organização não seria suficiente se as defesas não pudessem acionar medidas em outros pontos.
Portanto, não basta tornar cada organização mais eficiente em impedir golpes. Também precisamos conectar nossas defesas para que um único sinal detectado em uma parte do ecossistema possa desencadear uma ação em outra.
Singapura já usa IA para analisar ameaças que vão além das conversas privadas. O Scam Analytics and Tactical Intervention System (SATIS), da GovTech e da Polícia de Singapura, examina e avalia mais de 600 mil sites por dia, processando cada um em segundos. O sistema interrompe as atividades de cerca de 20 mil sites maliciosos por mês e foi ampliado para incluir números de celular suspeitos e plataformas on-line.
Os dois sistemas têm finalidades diferentes. O SATIS mira a infraestrutura usada pelos golpistas; o modelo para celulares busca sinais de persuasão dentro de uma conversa. Juntos, eles ilustram a diferença entre remover um destino malicioso e alertar alguém antes que aja com base em uma mensagem convincente. Não foi anunciado nenhum mecanismo detalhado para conectar os novos alertas nos celulares a outras organizações.
A cooperação também vai além de Singapura. Um guia da ASEAN sobre políticas e boas práticas contra golpes, proposto por Singapura, foi aprovado pelos países-membros no início de 2026. O argumento mais amplo de Teo foi que nem governos agindo isoladamente nem países individuais conseguem combater por completo ameaças que atravessam serviços e fronteiras.
Fairwind mira vulnerabilidades em sistemas essenciais
O Google anunciou separadamente, em 14 de outubro, que Singapura participaria do programa Fairwind, dando ao governo acesso a ferramentas avançadas de cibersegurança baseadas em IA para encontrar, verificar e corrigir vulnerabilidades.
O Google afirma que essas ferramentas podem reduzir de semanas para minutos o tempo necessário para realizar esse trabalho. O objetivo declarado é corrigir vulnerabilidades antes que invasores as explorem, reduzindo o risco de interrupções em serviços e sistemas essenciais.
O Fairwind e o modelo de detecção de golpes tratam de problemas diferentes. O Fairwind lida com vulnerabilidades em softwares e sistemas. O modelo para celulares trata de tentativas de enganar uma pessoa por meio de conversas, mesmo quando o software de mensagens funciona como deveria.
A alegação de ganho de velocidade não foi acompanhada de resultados detalhados para os sistemas de Singapura. Ela descreve a capacidade pretendida do programa, e não uma redução medida nas operações do governo. Ainda assim, as duas iniciativas refletem a mesma escolha de política pública: usar IA para defesa, em vez de abandoná-la porque os criminosos também podem usá-la.
Riscos quânticos exigem preparação antes de uma descoberta
As medidas quânticas se concentram na criptografia, o conjunto de técnicas matemáticas que protege informações e ajuda a garantir a confiabilidade de comunicações e transações digitais. Um computador quântico suficientemente poderoso poderia quebrar alguns dos métodos usados atualmente para proteger transações financeiras, comunicações confidenciais e sistemas digitais.
A computação quântica usa princípios da física quântica para realizar cálculos de maneiras diferentes das dos computadores convencionais. A preocupação com a segurança não é que toda forma de criptografia já tenha se tornado insegura, mas que alguns métodos amplamente usados possam ficar vulneráveis quando as máquinas atingirem a capacidade necessária.
Teo disse que não se sabe quando isso acontecerá, mas explicou por que as organizações devem se preparar agora.
"Não sabemos quando isso vai acontecer. Mas sabemos que precisamos nos preparar. Agentes mal-intencionados já têm motivos para roubar dados confidenciais criptografados e guardá-los até que computadores quânticos possam decifrá-los no futuro", afirmou.
Isso cria um risco imediato para informações que precisam permanecer confidenciais por muitos anos. Um invasor pode coletar dados criptografados hoje e guardá-los até que tecnologias futuras tornem possível decifrá-los. Por isso, o tempo durante o qual um segredo precisa permanecer protegido importa tanto quanto a robustez atual da proteção.
A migração pode levar vários anos para grandes organizações. Elas precisam avaliar riscos, priorizar dados e sistemas, identificar criptografia vulnerável, coordenar com fornecedores, testar alternativas e fazer mudanças gradualmente. Esperar a confirmação de um avanço quântico pode deixar tempo insuficiente para concluir esse trabalho.
Infraestrutura crítica tem prazo até 2031
A Agência de Cibersegurança de Singapura (CSA) publicou em junho orientações com marcos para a migração dos operadores de infraestruturas críticas de informação. Esses sistemas computacionais dão suporte a serviços essenciais, e espera-se que seus operadores concluam a transição até 2031.
Os setores identificados incluem energia, água, bancos e finanças, saúde, transportes, infocomunicações, mídia, segurança e serviços de emergência, além do governo. Uma falha nesses sistemas poderia afetar serviços muito além da organização que os opera, o que explica sua prioridade no programa de migração.
Singapura também planeja publicar orientações para ajudar outras organizações a avançar rumo à migração até 2035. Teo citou como exemplos organizações que mantêm informações que precisam permanecer confidenciais por muitos anos e prestadores de serviços essenciais, como os de comunicações e transações digitais.
Os dois prazos não devem ser tratados como exigências idênticas. A expectativa para 2031 está ligada às orientações da CSA para os operadores de infraestruturas críticas. A data de 2035 é a meta mais ampla de migração para outras organizações, conforme as orientações que Singapura planeja publicar. Nenhuma das datas é uma previsão de quando computadores quânticos conseguirão quebrar a criptografia atual.
Subvenção inicial leva a migração a testes práticos
Uma nova subvenção de incentivo à segurança quântica fornecerá financiamento por um período limitado para ajudar organizações a passar do planejamento à implementação. O objetivo é revelar dificuldades práticas, testar soluções em ambientes reais de operação e acumular experiência antes de uma implementação mais ampla.
A subvenção está aberta a todas as organizações, com prioridade para os operadores de infraestruturas críticas de informação. Os projetos-piloto financiados podem durar até seis meses e ser conduzidos internamente ou com fornecedores de soluções. O programa é descrito como vigente de 1º de novembro a 31 de outubro de 2027; os detalhes da subvenção não especificam explicitamente o ano da data de início.
Entre os projetos prioritários estão a migração de um aplicativo ou sistema inteiro e a identificação e catalogação da criptografia. Fazer um inventário significa determinar onde os métodos criptográficos são usados, para que a organização identifique o que precisa ser substituído e quais fornecedores ou sistemas estão envolvidos.
A sequência anunciada é:
- Junho de 2026: a CSA publicou orientações com marcos de migração para os operadores de infraestruturas críticas de informação.
- 14 de outubro de 2026: o modelo para detectar golpes em celulares, os planos mais amplos de migração quântica e a cooperação do Google em cibersegurança foram anunciados durante a Singapore International Cyber Week.
- 1º de novembro: data de início anunciada para o programa de subvenção à segurança quântica.
- 31 de outubro de 2027: data de encerramento anunciada para o programa de subvenção; cada projeto-piloto financiado pode durar até seis meses.
- 2031: prazo esperado para os operadores de infraestruturas críticas de informação concluírem a migração.
- 2035: meta mais ampla de migração para outras organizações, conforme as orientações planejadas.
O anúncio não especifica os valores das subvenções. Também não há data anunciada para o lançamento do modelo para Android. Por enquanto, os próximos passos imediatos são a divulgação de mais detalhes sobre como instalar e usar a proteção contra golpes, além da realização de projetos-piloto práticos para preparar as organizações para a transição da criptografia.
Principais pontos
- A GovTech e o Google DeepMind estão desenvolvendo um modelo para Android que analisa conversas localmente e alerta os usuários sobre tentativas de manipulação.
- O projeto exige o consentimento do usuário e busca manter as conversas privadas no próprio dispositivo.
- Singapura registrou perdas de S$ 410,6 milhões em 16.821 casos de golpe no primeiro semestre de 2026, apesar da queda em relação ao ano anterior.
- O programa Fairwind, do Google, dará a Singapura acesso a ferramentas de IA destinadas a encontrar, verificar e corrigir vulnerabilidades de cibersegurança com mais rapidez.
- Espera-se que os operadores de infraestruturas críticas de informação concluam a migração para a segurança quântica até 2031; para as demais organizações, a meta mais ampla é 2035.
- Uma nova subvenção apoiará projetos-piloto práticos de segurança quântica com duração de até seis meses, priorizando os operadores de infraestruturas críticas.